
Aby zweryfikować szyfrowany czat, sprawdź stan szyfrowania w aplikacji, potwierdź, że rozmawiasz z właściwą osobą, i użyj obsługiwanego procesu weryfikacji kluczy. Praktycznym rozwiązaniem jest porównanie numeru bezpieczeństwa lub kodu QR zaufaną, niezależną drogą; niektóre aplikacje zapewniają też automatyczną weryfikację opartą na przejrzystości kluczy. Ani znajoma nazwa wyświetlana, ani sama kłódka nie dowodzą tożsamości człowieka.
Dlaczego szyfrowanie nie oznacza automatycznie weryfikacji
Szyfrowanie od końca do końca zaprojektowano tak, by tylko urządzenia końcowe uczestniczące w rozmowie mogły czytać jej wiadomości. Każdy uczestnik ma klucze kryptograficzne, a nadawca wykorzystuje informacje o kluczu powiązane z odbiorcą, aby chronić wiadomości przeznaczone dla tego konkretnego urządzenia.
Odpowiada to na jedno ważne pytanie: czy rozmowa jest szyfrowana między urządzeniami końcowymi? Samo w sobie nie odpowiada jednak na inne: czy klucz wyświetlany dla tego kontaktu rzeczywiście należy do osoby, z którą chcesz się porozumieć?
Jeśli ktoś przedstawia klucz, podając się za twój kontakt, szyfrowanie może nadal działać, nawet gdy klucz należy do oszusta. Wiadomość jest zaszyfrowana, ale dla niewłaściwego urządzenia końcowego.
Weryfikacja kontaktu łączy tożsamość kryptograficzną z tożsamością człowieka. To kluczowy krok przed wysłaniem haseł, danych finansowych, prywatnych dokumentów lub wrażliwych multimediów.
Co weryfikacja kluczy może — a czego nie może — udowodnić
Zgodny odcisk klucza potwierdza zgodność porównywanych informacji o kluczu. Powiązanie tego klucza z osobą zależy od sposobu uzyskania porównania. Jeśli porównujesz z oszustem, możesz skutecznie zweryfikować urządzenie oszusta. Weryfikacja nie dowodzi również, że urządzenie jest wolne od złośliwego oprogramowania ani że jego właściciel zachowa wiadomość w tajemnicy.
Automatyczna weryfikacja kluczy Signala wykorzystuje przejrzystość kluczy do sprawdzania spójności identyfikatorów kont i kluczy publicznych. Uzupełnia ręczne sprawdzanie numerów bezpieczeństwa, ale jej dostępność zależy od kontaktu i aktualnego wsparcia aplikacji. Kieruj się ekranem weryfikacji zamiast zakładać, że każdy czat ją oferuje. Spójne rejestry kluczy i potwierdzenie czyjejś rzeczywistej tożsamości to odrębne cele.
Postkwantowe uzgadnianie kluczy nie znosi tego rozróżnienia. Bardziej odporna wymiana kluczy nadal musi ustanowić klucze z zamierzonym urządzeniem końcowym. Dokumentacja bezpieczeństwa Livary opisuje jej protokoły i granice zaufania; te deklaracje nie zastępują sprawdzenia rzeczywistej rozmowy ani niezależnej oceny.
Jak działa weryfikacja numeru bezpieczeństwa
Wiele szyfrowanych komunikatorów przekształca złożone informacje o kluczach kryptograficznych w czytelny odcisk: długi numer bezpieczeństwa, sekwencję słów lub kod QR. Obaj uczestnicy powinni widzieć zgodne reprezentacje dokładnie tej samej rozmowy.
Weryfikacja numeru bezpieczeństwa oznacza porównanie tych reprezentacji z kontaktem. Zgodność stanowi dowód, że obie strony porównują te same informacje o kluczu, pod warunkiem zaufania do drogi porównania i urządzeń. Niezgodność oznacza, że należy natychmiast przerwać i zbadać sytuację.
Dokładny interfejs zależy od aplikacji, ale podstawowy proces weryfikacji kluczy szyfrujących jest podobny:
- Otwórz szczegóły rozmowy z kontaktem.
- Znajdź opcję o nazwie szyfrowanie, bezpieczeństwo, zweryfikuj kontakt lub numer bezpieczeństwa.
- Wyświetl numeryczny odcisk klucza lub kod QR.
- Porównaj go z wersją wyświetlaną na urządzeniu kontaktu.
- Oznacz kontakt jako zweryfikowany, jeśli aplikacja oferuje taki przełącznik.
Odcisk jest użyteczny tylko wtedy, gdy porównasz go zaufaną drogą. Wklejenie numeru bezpieczeństwa do tego samego niezweryfikowanego czatu nie dowodzi tożsamości: atakujący kontrolujący kanał mógłby po prostu przechwycić komunikację i dostarczyć zgodne informacje.
Osobista weryfikacja kontaktu kodem QR
Weryfikacja kontaktu kodem QR to wygodny sposób porównania pełnych danych weryfikacyjnych, gdy obie osoby znajdują się fizycznie w tym samym pomieszczeniu. Otwórz ekran weryfikacji na obu urządzeniach, a następnie jednym zeskanuj kod QR wyświetlany na drugim. Wykonaj kroki potwierdzenia w aplikacji i upewnij się, że zgłasza zgodność.
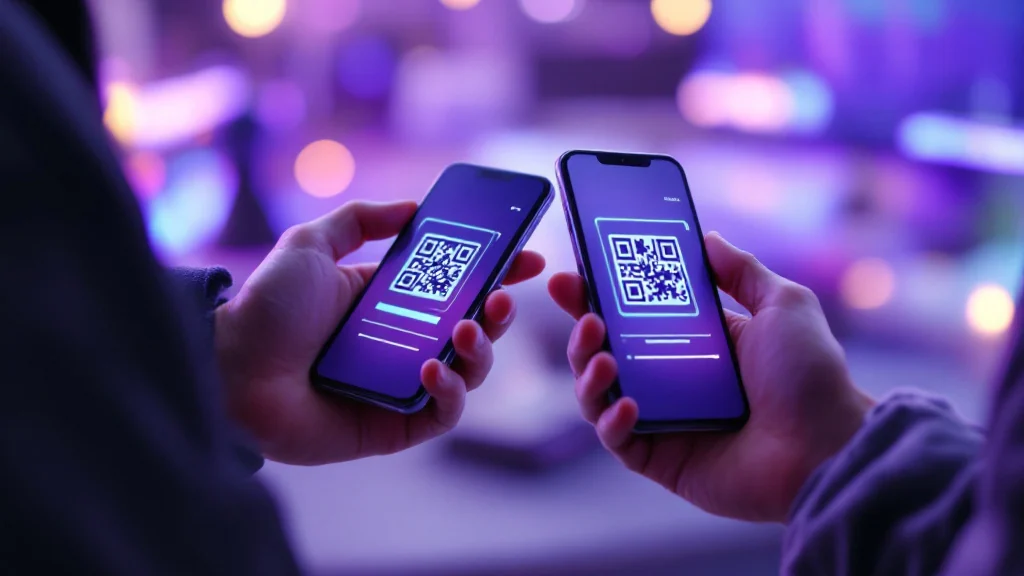
Skorzystaj z tej praktycznej listy kontrolnej:
- Potwierdź, że oglądasz dokładnie wątek rozmowy z właściwym kontaktem.
- Pozwól kontaktowi samodzielnie odblokować i obsługiwać swoje urządzenie.
- Skanuj kod bezpośrednio z aktywnego ekranu, a nie z przekazanego zrzutu ekranu.
- Uważnie przeczytaj wynik, zanim oznaczysz kontakt jako zweryfikowany.
- Jeśli skanowanie się nie powiedzie lub wskaże niezgodność, nie wymieniaj wrażliwych informacji.
Kod QR nie jest z natury matematycznie silniejszy od numerycznego odcisku; jest po prostu mniej podatną na błędy reprezentacją danych weryfikacyjnych. Jego wartość zależy od autentyczności drogi porównania, implementacji aplikacji i bezpieczeństwa obu urządzeń.
Zdalna weryfikacja innym kanałem
Gdy spotkanie jest niepraktyczne, weryfikacja poza pasmem zapewnia ręczną alternatywę. Oznacza porównanie odcisku przez kanał komunikacji całkowicie oddzielny od sprawdzanego czatu.
Na przykład zadzwoń do kontaktu pod znany ci wcześniej tradycyjny numer telefonu i poproś o odczytanie na głos numeru bezpieczeństwa z jego urządzenia. Uważnie porównaj go z numerem na swoim ekranie. Samo rozpoznanie głosu lub obrazu nie jest rozstrzygające: konta mogą zostać przejęte, a multimedia podrobione. Przy prośbach wysokiego ryzyka połącz wcześniej ustaloną, niezależną drogę kontaktu z kontekstem, któremu już ufasz, i nie korzystaj z numeru zastępczego podanego wyłącznie przez niezweryfikowane konto.
Podstawowa zasada mówi, że druga droga nie może opierać się na deklaracji tożsamości złożonej w sprawdzanej rozmowie.
Unikaj tych pułapek bezpieczeństwa:
- Nie proś kontaktu o wklejenie numeru do tej samej niezweryfikowanej rozmowy.
- Nie ufaj zrzutowi ekranu tylko dlatego, że wygląda jak prawdziwy interfejs aplikacji.
- Nie przyjmuj wyjaśnienia „zmienił się, bo mam nowy telefon” bez niezależnego potwierdzenia.
- Nie porównuj wyłącznie pierwszych i ostatnich czterech cyfr długiego odcisku, chyba że aplikacja wyraźnie zaprojektowała tak swój proces weryfikacji.
Co oznacza nieoczekiwana zmiana klucza
Klucze szyfrujące regularnie zmieniają się z nieszkodliwych przyczyn. Kontakt może wymienić telefon, ponownie zainstalować aplikację lub zresetować konto; to, które działania zmieniają klucze tożsamości, zależy od komunikatora. Dlatego zmieniony klucz nie jest bezwzględnym dowodem ataku typu man-in-the-middle.
Traktuj nieoczekiwaną zmianę jako powód do sprawdzenia przed wysłaniem wrażliwych materiałów. Nowy klucz może być prawidłowy, ale wcześniejsze ręczne porównanie nie ustanawia automatycznie zaufania do niego. Jeśli aplikacja powiadomi o zmianie kodu bezpieczeństwa:
- Wstrzymaj wszystkie wrażliwe wiadomości.
- Skontaktuj się z osobą znaną, niezależną drogą, poza pasmem.
- Zapytaj, czy niedawno zmieniła urządzenie lub ponownie zainstalowała aplikację.
- Otwórz aktualny ekran weryfikacji po obu stronach.
- Ponownie zweryfikuj numer bezpieczeństwa.
- Wznów wrażliwą komunikację dopiero po całkowitej zgodności wartości.
Zachowaj szczególną podejrzliwość, jeśli kontakt naciska na zignorowanie alertu, prosi o pilne przelewy lub odmawia weryfikacji innym kanałem.
Praktyczna rutyna zaufania dla szyfrowanych czatów
Stosuj procedury weryfikacji proporcjonalnie do swojego modelu zagrożeń. W zwykłej rozmowie po prostu zwracaj uwagę na powiadomienia o zmianie klucza. Przy wysoce poufnej pracy zawsze przeprowadzaj pełną weryfikację przed wysłaniem pierwszej wrażliwej treści.
Weryfikacja ogranicza ryzyko szyfrowania do nieoczekiwanego klucza. Nie zastępuje bezpieczeństwa urządzeń, starannego wyboru odbiorcy ani oceny tego, co wysłać. Dostosuj weryfikację do konsekwencji wysłania wiadomości niewłaściwej osobie.


