वॉइस की निजता के लिए ऑडियो का रास्ता भी जाँचें और उससे तैयार होने वाले टेक्स्ट का आगे क्या होता है, यह भी।
वॉइस मैसेज का प्रतिलेखन और अनुवाद डिवाइस पर हो सकता है या किसी दूसरी सेवा पर निर्भर हो सकता है। इसलिए, केवल इन सुविधाओं का होना एंड-टू-एंड एन्क्रिप्शन टूटने का संकेत नहीं है। मुख्य सवाल यह है: यह काम करने के लिए किस व्यक्ति या किस प्रणाली को समझ में आने वाले रूप में सामग्री तक पहुँच मिलती है?
मूल ऑडियो फ़ाइल, उसका प्रतिलेख, अनुवाद और बैकअप चार अलग-अलग चीज़ें हैं। इनमें से एक की सुरक्षा से बाकी की सुरक्षा साबित नहीं होती।
प्रसंस्करण के तीन रास्तों को अलग-अलग समझें
| रास्ता | विश्वास की सीमा | अहम सवाल |
|---|---|---|
| पूरी तरह स्थानीय प्रसंस्करण | डिवाइस और उस पर काम करने वाला सॉफ़्टवेयर | क्या ऑडियो या टेक्स्ट डिवाइस से बाहर जाता है? |
| सामान्य क्लाउड प्रसंस्करण | प्रसंस्करण सेवा और उसका बुनियादी ढाँचा | कौन-सी सामग्री प्राप्त की जाती है और कितने समय तक रखी जाती है? |
| विशेष सुरक्षा वाला क्लाउड प्रसंस्करण | जिस डिज़ाइन का दावा किया गया है, हार्डवेयर और उसे सत्यापित करने की व्यवस्था | कौन-सी तकनीकी गारंटी, आकलन और सीमाएँ प्रकाशित की गई हैं? |
केवल «सर्वर पर» कहने से ऑपरेटर की पहुँच का विवरण स्पष्ट नहीं होता; कुछ डिज़ाइन सुरक्षित परिवेश का इस्तेमाल करते हैं। दूसरी ओर, «निजी AI» जैसे नाम भी अपने आप में पर्याप्त प्रमाण नहीं हैं। वास्तविक आर्किटेक्चर और उपयोग की शर्तें स्पष्ट होनी चाहिए।
क्या स्थानीय प्रतिलेखन वास्तव में संभव है?
हाँ। WhatsApp ने वॉइस मैसेज प्रतिलेखन की आधिकारिक घोषणा में बताया है कि टेक्स्ट डिवाइस पर बनता है। यह उदाहरण दिखाता है कि हर प्रतिलेखन सुविधा को क्लाउड प्रसंस्करण नहीं मानना चाहिए; अपने संस्करण में उपलब्धता, भाषाएँ और सेटिंग जाँचें।
अनुवाद के क्षेत्र में भी Google ML Kit के दस्तावेज़ डिवाइस पर टेक्स्ट के प्रसंस्करण का वर्णन करते हैं। पहले भाषा मॉडल डाउनलोड करना पड़ सकता है; मॉडल प्राप्त करने के लिए इंटरनेट की ज़रूरत होने का मतलब अपने आप यह नहीं है कि टेक्स्ट अनुवाद के लिए भेजा जाता है। अनुवाद की गुणवत्ता भी अपनी भाषा और उपयोग के हिसाब से परखनी चाहिए।
ये आर्किटेक्चर के उदाहरण हैं, इस बात का प्रमाणपत्र नहीं कि «स्थानीय» शब्द इस्तेमाल करने वाला हर ऐप इसी तरह काम करता है।
तैयार हुआ टेक्स्ट कहाँ रहता है?
प्रसंस्करण स्थानीय होने पर भी उसका परिणाम इतिहास, डिवाइस की खोज, सूचनाओं, क्लिपबोर्ड या बैकअप में जा सकता है। किसी सुविधा को जाँचते समय केवल यह न पूछें कि «ऑडियो कहाँ संसाधित हुआ?»; यह भी पूछें कि «नया टेक्स्ट कहाँ सहेजा जाता है और उसे कौन देख सकता है?»
अगर टेक्स्ट दोबारा किसी संपर्क को भेजा जाता है, तो उसके भेजे जाने के रास्ते की भी अलग से जाँच होनी चाहिए। प्रसंस्करण के बाद परिणाम को एन्क्रिप्ट करना उस पहुँच को पीछे जाकर मिटा नहीं देता, जो किसी सेवा को पहले इनपुट तक मिल चुकी थी। इसी तरह, मूल ऑडियो मिटाने से टेक्स्ट की सभी प्रतियाँ मिट जाने की गारंटी नहीं मिलती।
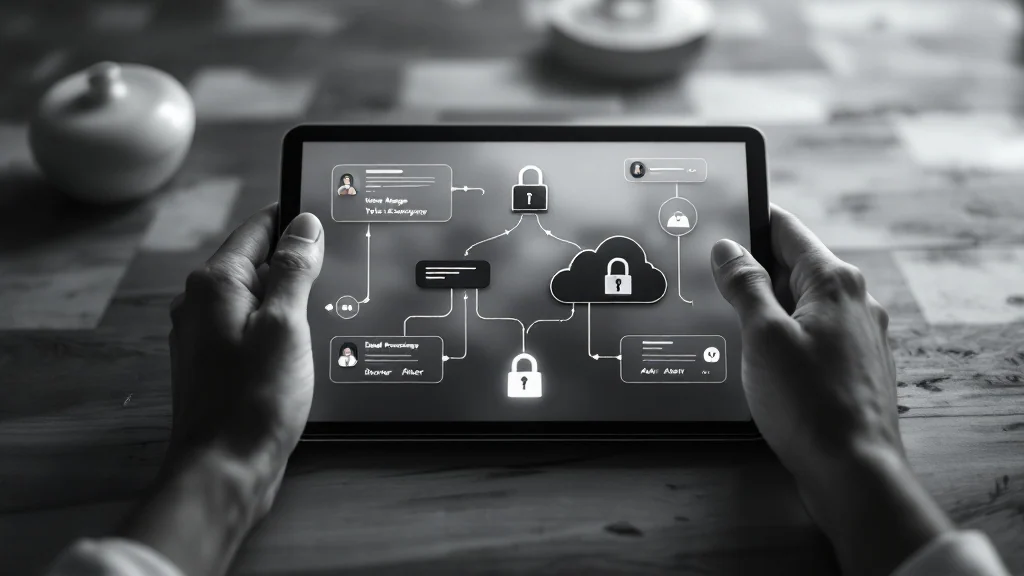
यह एक वैचारिक चित्र है, Livara में ऑडियो के प्रसंस्करण मार्ग का सत्यापित तकनीकी नक्शा नहीं।
सुविधा चालू करने से पहले ये छह सवाल पूछें
- प्रसंस्करण कहाँ होता है? डिवाइस पर, मैसेजिंग सेवा के सर्वर पर या किसी अन्य प्रदाता के यहाँ?
- कौन-सा डेटा भेजा जाता है? पूरा ऑडियो, चुना हुआ हिस्सा, टेक्स्ट या केवल मॉडल डाउनलोड करने का अनुरोध?
- किन्हें पहुँच मिलती है? ऑपरेटर, ठेकेदार, मानवीय समीक्षक या केवल कोई निर्धारित तकनीकी परिवेश?
- डेटा रखने की नीति क्या है? क्या इनपुट या आउटपुट का इस्तेमाल त्रुटि रिपोर्टिंग, मॉडल में सुधार या प्रशिक्षण के लिए होता है, और उपयोगकर्ता के पास क्या विकल्प हैं?
- परिणाम कैसे मिटाया और वापस प्राप्त किया जाता है? इतिहास, बैकअप, जुड़े डिवाइस और निर्यात की गई फ़ाइल को अलग-अलग देखें।
- क्या प्रमाण उपलब्ध हैं? संस्करण-स्पष्ट दस्तावेज़, स्वतंत्र आकलन और दोहराए जा सकने वाले परीक्षण किसी प्रचारात्मक अंक से बेहतर हैं।
काम से जुड़ी सामग्री या किसी अन्य व्यक्ति की आवाज़ के लिए सहमति और संगठन के नियम भी जाँचें। वॉइस मैसेज सुनने की अनुमति होने का मतलब ज़रूरी नहीं कि उसे किसी भी दूसरे प्रसंस्करण प्रदाता को भेजने की अनुमति भी हो।
जानकारी उजागर किए बिना परीक्षण कैसे करें?
ऐसी गैर-संवेदनशील ऑडियो फ़ाइल इस्तेमाल करें जिसे आपने परीक्षण के लिए खुद रिकॉर्ड किया हो। स्थानीय मॉडल तैयार होने के बाद सुविधा का ऑफ़लाइन चलना स्थानीय प्रसंस्करण का एक संकेत हो सकता है; लेकिन इससे अकेले यह साबित नहीं होता कि ऐप बाद में डेटा नहीं भेजेगा। ऑफ़लाइन न चल पाना भी अपने आप इस बात का प्रमाण नहीं है कि सामग्री बिना एन्क्रिप्शन के भेजी जाती है।
परिणाम को उत्पाद के दस्तावेज़ों से मिलाएँ। अगर जवाब स्पष्ट न हो, तो संवेदनशील ऑडियो के लिए प्रसंस्करण का विकल्प बंद रखें या केवल आवश्यक गैर-संवेदनशील हिस्सा इस्तेमाल करें। अधिक व्यापक निर्णय के लिए सुरक्षित मैसेजिंग ऐप चुनने की चेकलिस्ट देखें।
Livara के बारे में क्या कहा जा सकता है?
Livara का सुरक्षा पृष्ठ निजी चैट में वॉइस मैसेज की सुरक्षा समझाता है। इस विवरण से प्रतिलेखन सुविधा के होने या न होने, किसी AI सुविधा के प्रसंस्करण स्थान या उसकी डेटा रखने की नीति का निष्कर्ष नहीं निकाला जा सकता। अगर आप ऐसी सुविधा इस्तेमाल करते हैं, तो उसी सुविधा और संस्करण की मार्गदर्शिका अलग से जाँचें; यह लेख उसके लिए मनगढ़ंत अंक या परीक्षण परिणाम नहीं देता।
इसके अलावा, भेजने से जुड़ा मेटाडेटा, जैसे रूटिंग की जानकारी, ऑडियो की सामग्री से अलग है। वॉइस की गोपनीयता का मतलब संचार का पूरी तरह गुमनाम होना नहीं है।
अक्सर पूछे जाने वाले सवाल
क्या प्रतिलेखन मूल संदेश के एन्क्रिप्शन को निष्प्रभावी कर देता है?
अपने आप नहीं। सामग्री किसी मध्यस्थ को भेजे बिना भी स्थानीय प्रसंस्करण हो सकता है। अगर आप जानबूझकर सामग्री किसी दूसरी सेवा को सौंपते हैं, तो उस प्रसंस्करण के लिए विश्वास का दायरा बढ़ जाता है।
अगर प्रतिलेखन में गलती हो तो क्या करें?
नाम, संख्या, संवेदनशील निर्देश या अहम निर्णय के लिए केवल अपने आप तैयार हुए टेक्स्ट पर निर्भर न रहें। संभव हो तो मूल ऑडियो से मिलान करें और भेजने वाले से पुष्टि करें; प्रतिलेखन की गलती एन्क्रिप्शन से अलग मुद्दा है।
क्या ऑफ़लाइन काम करना निजता का पूरा प्रमाण है?
नहीं। ऑफ़लाइन परीक्षण एक सीमित अवलोकन है; यह बाद में डेटा भेजने, उसे सहेजने, सेटिंग और दस्तावेज़ों की जाँच का विकल्प नहीं है।