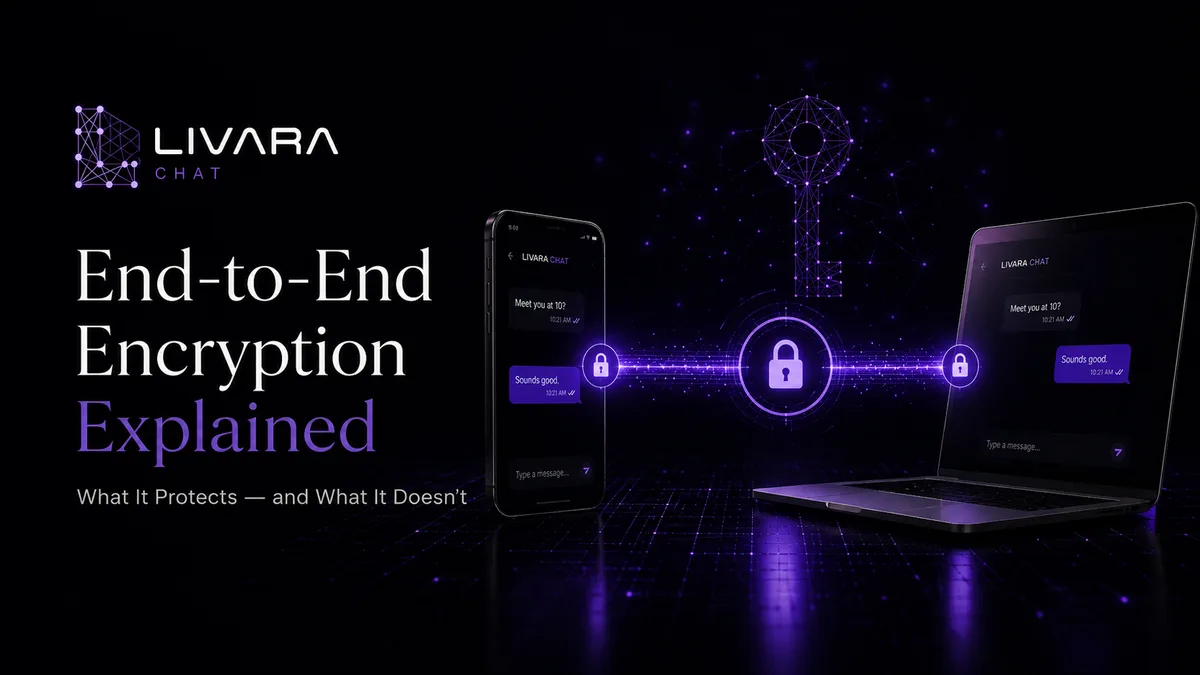
Сквозное шифрование защищает поддерживаемое содержимое между конечными устройствами; оно не делает эти устройства и их пользователей безошибочными.
Сквозное шифрование (E2EE) защищает поддерживаемое содержимое сообщений так, чтобы средства для его чтения находились у устройств участников, а не у службы доставки. Оно не скрывает автоматически, кто общается, не защищает заражённый телефон и не мешает получателю скопировать сообщение.
Это руководство прослеживает путь сообщения от отправителя к получателю, сравнивает E2EE с HTTPS и объясняет практические проверки, стоящие за заявлением мессенджера о шифровании.
Что такое сквозное шифрование?
Сквозное шифрование — способ защиты информации, при котором она шифруется на устройстве отправителя и расшифровывается только на устройстве получателя, участвующего в общении.
В правильно спроектированном E2EE-разговоре сообщение не покидает отправляющее устройство в виде читаемого открытого текста. Оно выходит как шифротекст: преобразованная информация, которая должна быть бесполезна без правильного криптографического ключа.
Сервис может помогать доставлять и синхронизировать зашифрованные данные, не нуждаясь в защищённом содержимом в читаемой форме. В зависимости от протокола тот же принцип может применяться к общению один на один или в группе.
«Концы» — это устройства участников, а не обязательно лишь два телефона. Группа или связанный ноутбук пользователя могут добавлять новые авторизованные конечные устройства.
В этом главное отличие сквозного шифрования от обычного транспортного шифрования.
Как работает E2EE?
Математика может быть сложной, но основной путь сообщения вполне понятен.
1. У каждого участника есть криптографические ключи
Безопасный клиент мессенджера создаёт или хранит криптографический ключевой материал на устройстве пользователя.
Некоторые ключи можно публиковать. Закрытые ключи должны оставаться защищёнными, потому что помогают устройству установить или восстановить секретную информацию, необходимую для расшифрования сообщений.
2. Устройства устанавливают общие секреты для сообщений
Участники обмениваются открытой информацией, необходимой для вычисления совпадающих секретов.
Сам секрет не должен требовать передачи в читаемом виде. Каждое устройство самостоятельно выполняет нужные криптографические операции.
3. Сообщение шифруется локально
Когда отправитель нажимает Отправить, приложение шифрует сообщение на отправляющем устройстве.
Читаемая фраза становится шифротекстом до загрузки или пересылки.
4. Сервер доставляет шифротекст
Инфраструктура мессенджера направляет зашифрованное сообщение получателю и может сохранять шифротекст для синхронизации, доставки и поддержки нескольких авторизованных устройств.
Сервер по-прежнему выполняет важные служебные задачи. E2EE меняет форму содержимого сообщений, с которым работает сервер.
5. Получатель расшифровывает сообщение
Авторизованное устройство получателя использует свой криптографический материал для проверки подлинности и расшифрования шифротекста.
Читаемое сообщение появляется на авторизованных конечных устройствах. После этого локальная история, уведомления, резервные копии и экспорты требуют собственных мер защиты.
Что защищает сквозное шифрование?
E2EE прежде всего предназначено для защиты содержимого разговора.
В зависимости от приложения и реализации это содержимое может включать:
- Личные текстовые сообщения
- Фотографии и видео
- Голосовые сообщения
- Документы и вложения
- Аудио- или видеозвонки
- Изменения сообщений и ответы
Если содержимое правильно зашифровано на клиенте, злоумышленник, перехвативший сетевой трафик, должен увидеть зашифрованные данные вместо исходного сообщения.
Это также сокращает объём читаемого содержимого переписки, доступного инфраструктуре сервиса.
Но слово «зашифровано» никогда не стоит воспринимать как магическое. Пользователи вправе точно знать, какие типы разговоров и пути обработки содержимого защищены.
Что E2EE не защищает автоматически
Сквозное шифрование — мощное средство, но его границы часто понимают неверно.
Метаданные сообщений
Системе может требоваться служебная информация для маршрутизации и синхронизации сообщений.
В зависимости от сервиса она может включать:
- Какой аккаунт отправил сообщение
- Какой разговор его получил
- Когда сообщение было отправлено
- Статус доставки и прочтения
- Состав участников разговора
- Размер зашифрованного сообщения
- Информацию об устройстве или сеансе
Текст сообщения может быть нечитаемым, хотя часть окружающих его сведений остаётся доступной системе.
Поэтому «содержимое сообщений зашифровано» и «сервис не собирает метаданные» — разные заявления.
Скомпрометированное устройство
Сквозное шифрование не защищает открытый текст от вредоносного ПО или другого атакующего с достаточным доступом к конечному устройству. Такой доступ не обязательно требует разблокированного экрана: один лишь экран блокировки не доказывает, что скомпрометированная операционная система не может получить данные сообщений.
В конечном счёте сообщение должно стать читаемым на авторизованном устройстве. Атакующий с доступом к расшифрованным данным приложения, памяти или экрану может получить это содержимое; точный объём раскрытия зависит от устройства, программ и характера компрометации.
Защита устройства остаётся необходимой:
- Устанавливайте обновления операционной системы
- Используйте стойкий код блокировки устройства
- Проверяйте расширения браузера
- Защищайте сведения для восстановления аккаунта
- Избегайте неизвестных приложений и загрузок
Действия получателя
E2EE не может помешать участнику скопировать, переслать, сфотографировать сообщение или сделать скриншот после расшифрования.
Шифрование защищает доставку между конечными устройствами. Оно не контролирует человека на другом конце.
Ошибки восстановления аккаунта
Системам восстановления приходится балансировать между безопасностью и удобством.
Слабый процесс восстановления может подорвать сильное шифрование. С другой стороны, система, никогда не допускающая восстановления, может сделать зашифрованную историю навсегда недоступной при потере ключа.
Надёжное приложение должно объяснять, как работает восстановление, какие сведения копируются и что происходит при потере данных для восстановления.
E2EE и TLS — не одно и то же
Большинство современных сайтов используют HTTPS и TLS для защиты трафика между браузером и сервером.
Это важно. Такая защита мешает людям в той же сети или в других точках по пути передачи легко читать или изменять соединение.
TLS защищает соединение между его конечными точками; в обычном веб-мессенджере одной из них является сервис. Этот сервис может читать данные приложения, если их не защищает отдельный слой шифрования содержимого. Спецификация TLS описывает защиту от прослушивания, изменения и подделки в этом соединении.
При обычной переписке с читаемым сервером содержимым:
- Ваше устройство шифрует сетевое соединение.
- Сервер получает и обрабатывает читаемое содержимое сообщения.
- Сервер открывает отдельное защищённое соединение с получателем.
При сквозном шифровании само сообщение шифруется для участников ещё до помещения внутрь защищённого сетевого соединения.
Простое сравнение:
| Защита | Переписка только с TLS | Сквозное шифрование |
|---|---|---|
| Защищает данные при передаче по сети | Да | Да |
| Защищено до прохождения через сеть | Да, для этого TLS-соединения | Да, для предполагаемых конечных устройств переписки |
| Служба доставки может читать защищённое содержимое сообщений | Обычно да, если нет дополнительного шифрования содержимого | Не из одного шифротекста при предусмотренной архитектуре ключей |
| Защита конечных устройств всё ещё нужна | Да | Да |
| Метаданные автоматически скрыты | Нет | Нет |
TLS и E2EE не конкурируют. Приватной системе переписки обычно нужны защищённый транспорт и правильно реализованное шифрование содержимого.
Применяем определение к Livara
Согласно документации по безопасности, Livara использует гибридное согласование ключей LVR1 с P-256 и ML-KEM-768 для личного общения. Совместимые закрытые группы используют ключи отправителя LGS1, распространяемые через попарные сеансы. Публичные каналы читаемы сервером и не должны описываться как E2EE.
Различие относится к реальному способу общения, а не к названию бренда. Документация также отдельно описывает шифрование звонков, включая видимый режим записи с другой границей доверия. Проверяйте текущее состояние разговора и звонка, а не предполагайте, что все функции имеют одинаковую защиту.
Это заявления из документации продукта, а не независимый аудит, проведённый для этой статьи. Служебные метаданные и скомпрометированные устройства остаются важными ограничениями. Постквантовое согласование ключей устраняет определённый класс криптографических рисков; оно не делает фишинг, небезопасные резервные копии или разблокированный экран безвредными.
Почему важны отпечатки открытых ключей
Зашифрованный разговор зависит от общения с нужным ключом, а не просто с любым ключом, представленным системой.
Отпечаток открытого ключа — компактное представление открытого ключа участника. Два человека могут сравнить свои отпечатки через другой доверенный канал, например при личном разговоре или проверенном звонке.
Совпадающие отпечатки дают дополнительную уверенность в том, что используются ожидаемые ключи.
Изменение отпечатка не доказывает атаку автоматически. Оно может произойти после законного сброса ключа или восстановления устройства. Но изменение должно быть заметным и объяснимым, а не молча проигнорированным.
Резервное копирование и восстановление отделены от шифрования текущей переписки
Приложение может сквозным образом шифровать текущие сообщения, тогда как отдельная резервная копия имеет другие ключи и правила доступа. Экспорт в открытом виде тоже может вынести читаемое содержимое за пределы зашифрованного разговора. Спрашивайте, что копируется, кто может это расшифровать и что происходит при потере материалов восстановления.
Описанная Livara резервная копия для восстановления криптографически запечатывается до загрузки и восстанавливает материал идентичности, а не историю чатов. Не делайте вывод, что восстановление аккаунта или идентичности возвращает все старые разговоры. Для более широкого выбора см. как безопасно создавать копии зашифрованных чатов.
Как оценить приватный мессенджер
Не оценивайте сервис только по словам «зашифрованный» или «безопасный».
Задавайте конкретные вопросы.
Какие разговоры используют E2EE?
Проверьте, применяется ли защита к личным чатам, группам, каналам, звонкам и вложениям.
Где создаются и хранятся ключи?
Ищите понятное объяснение того, создаются ли ключи на клиенте и как защищены резервные копии.
Что сохраняет сервер?
Ответственный сервис должен отделять содержимое сообщений от маршрутизации, временных отметок, состава участников, информации о доставке и других служебных данных.
Что происходит при изменении ключей?
Неожиданная замена ключа должна быть заметной. Незаметные изменения ослабляют способность пользователя проверять контакты.
Как работает восстановление?
Выясните, может ли провайдер восстановить ключи, требуется ли секрет восстановления и что происходит при его потере.
Проверены ли заявления независимо?
Документация по безопасности, открытые протоколы, профессиональные обзоры и независимые аудиты дают разные уровни уверенности.
Одни маркетинговые формулировки — не аудит.
Приватность зависит от ясных границ
Самое убедительное заявление о приватности — не «доверьтесь нам».
Это точное, проверяемое объяснение того:
- Что зашифровано
- Где происходит шифрование
- Какие ключи участвуют
- Что получает сервер
- Какие метаданные остаются
- Какие типы разговоров исключены
- Как восстановление меняет модель угроз
Сквозное шифрование — не вся история приватности. Но при тщательной реализации и честном описании это важнейшая основа приватного общения.
Практический следующий шаг — использовать чек-лист из 12 вопросов о безопасном мессенджере, чтобы проверить функции, которыми вы действительно пользуетесь: личные чаты, группы, вложения, звонки и резервные копии.
Частые вопросы
Что означает E2EE?
E2EE означает сквозное шифрование. Защищённое содержимое шифруется на одном конечном устройстве участника и расшифровывается на другом авторизованном конечном устройстве.
Может ли интернет-провайдер читать E2EE-сообщения?
Интернет-провайдер может заметить наличие соединения и видеть некоторые сведения сетевого уровня, но правильно зашифрованное содержимое не должно появляться при передаче в виде читаемого открытого текста.
Скрывает ли сквозное шифрование метаданные?
Не автоматически. Система всё ещё может обрабатывать маршрутизацию, состав участников, временные отметки, статус доставки, размер шифротекста и другую информацию, необходимую для работы сервиса.
Может ли E2EE защитить украденный разблокированный телефон?
Ни один протокол шифрования не способен полностью защитить сообщение, когда атакующий контролирует уже авторизованное и разблокированное устройство. Сильная защита устройства по-прежнему необходима.
Все ли разговоры Livara защищены сквозным шифрованием?
В настоящее время Livara документирует E2EE для текста и медиафайлов личных сообщений один на один, а также для совместимых закрытых групп. Эти группы защищены сквозным шифрованием LGS1 с автоматической ротацией ключей отправителя при изменении состава. Каналы используют TLS и серверные разрешения с аутентификацией и не заявляются как сквозным образом зашифрованные.
Можно ли восстановить потерянный ключ шифрования Livara?
Публичная документация описывает восстановление скопированного материала идентичности с помощью необходимого секрета восстановления. Это не восстанавливает историю чатов. Изучите текущую процедуру, прежде чем стирать или заменять исходное устройство.
E2EE — то же самое, что прямая секретность?
Нет. E2EE описывает, кто должен иметь возможность читать защищённое содержимое. Прямая секретность касается того, как последующая компрометация ключа влияет на предыдущие сообщения; безопасность после компрометации касается восстановления защиты после взлома при заданных условиях. Эти свойства зависят от протокола и реализации. Например, спецификация MLS явно определяет оба свойства для своей архитектуры групповых ключей; это не означает, что любой зашифрованный мессенджер автоматически предоставляет их или использует MLS.