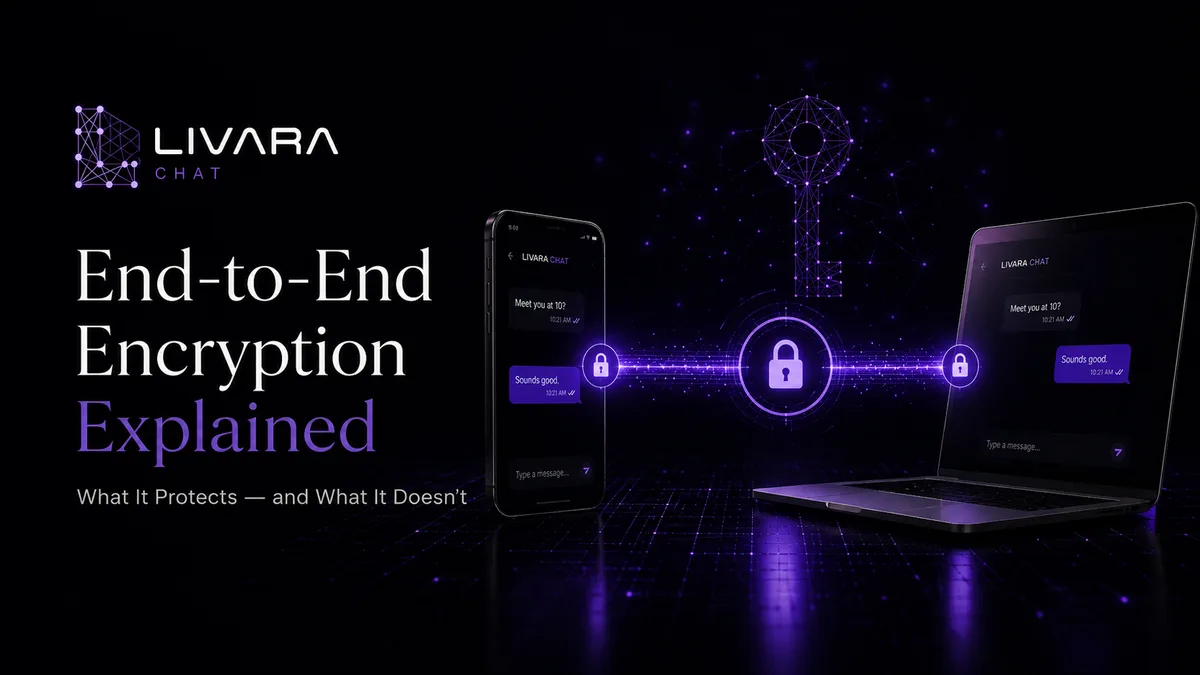
Η διατερματική κρυπτογράφηση προστατεύει το υποστηριζόμενο περιεχόμενο μεταξύ τερματικών· δεν κάνει τα τερματικά ή τους χρήστες τους αλάνθαστους.
Η διατερματική κρυπτογράφηση (E2EE) προστατεύει το υποστηριζόμενο περιεχόμενο μηνυμάτων ώστε οι συμμετέχουσες συσκευές, και όχι η υπηρεσία παράδοσης, να διαθέτουν τα μέσα ανάγνωσής του. Δεν κρύβει αυτόματα ποιος επικοινωνεί, δεν ασφαλίζει ένα μολυσμένο τηλέφωνο και δεν εμποδίζει τον παραλήπτη να αντιγράψει ένα μήνυμα.
Αυτός ο οδηγός ακολουθεί ένα μήνυμα από τον αποστολέα στον παραλήπτη, συγκρίνει το E2EE με το HTTPS και εξηγεί τους πρακτικούς ελέγχους πίσω από τον ισχυρισμό κρυπτογράφησης μιας εφαρμογής μηνυμάτων.
Τι είναι η διατερματική κρυπτογράφηση;
Η διατερματική κρυπτογράφηση είναι μέθοδος προστασίας πληροφοριών ώστε να κρυπτογραφούνται στη συσκευή του αποστολέα και να αποκρυπτογραφούνται μόνο στη συσκευή συμμετέχοντος παραλήπτη.
Σε μια σωστά σχεδιασμένη συνομιλία E2EE, το μήνυμα δεν φεύγει από τη συσκευή αποστολής ως αναγνώσιμο απλό κείμενο. Φεύγει ως κρυπτοκείμενο: μετασχηματισμένες πληροφορίες που πρέπει να είναι άχρηστες χωρίς το σωστό κρυπτογραφικό κλειδί.
Η υπηρεσία μηνυμάτων μπορεί να βοηθά στην παράδοση και στον συγχρονισμό των κρυπτογραφημένων δεδομένων χωρίς να χρειάζεται το προστατευμένο περιεχόμενο σε αναγνώσιμη μορφή. Η ίδια αρχή μπορεί να ισχύει για επικοινωνία μεταξύ δύο ατόμων ή ομάδων, ανάλογα με το πρωτόκολλο.
Τα «άκρα» είναι οι συμμετέχουσες συσκευές — όχι απαραίτητα μόνο δύο τηλέφωνα. Μια ομάδα ή ο συνδεδεμένος φορητός υπολογιστής κάποιου μπορεί να προσθέτει περισσότερα εξουσιοδοτημένα τερματικά.
Αυτή είναι η κεντρική διαφορά μεταξύ διατερματικής και συνηθισμένης κρυπτογράφησης μεταφοράς.
Πώς λειτουργεί το E2EE;
Τα μαθηματικά μπορεί να είναι σύνθετα, αλλά η βασική διαδρομή ενός μηνύματος είναι κατανοητή.
1. Κάθε συμμετέχων έχει κρυπτογραφικά κλειδιά
Ένας ασφαλής πελάτης μηνυμάτων δημιουργεί ή αποθηκεύει κρυπτογραφικό υλικό κλειδιών στη συσκευή του χρήστη.
Ορισμένα κλειδιά μπορούν να κοινοποιούνται δημόσια. Τα ιδιωτικά κλειδιά πρέπει να παραμένουν προστατευμένα επειδή βοηθούν τη συσκευή να δημιουργεί ή να ανακτά τις μυστικές πληροφορίες που χρειάζονται για την αποκρυπτογράφηση μηνυμάτων.
2. Οι συσκευές δημιουργούν κοινά μυστικά για τα μηνύματα
Οι συμμετέχοντες ανταλλάσσουν τις δημόσιες πληροφορίες που απαιτούνται για την παραγωγή αντίστοιχων μυστικών.
Το ίδιο το μυστικό δεν πρέπει να χρειάζεται να μεταδοθεί ως αναγνώσιμα δεδομένα. Κάθε συσκευή εκτελεί ανεξάρτητα τις απαιτούμενες κρυπτογραφικές πράξεις.
3. Το μήνυμα κρυπτογραφείται τοπικά
Όταν ο αποστολέας πατά Αποστολή, η εφαρμογή κρυπτογραφεί το μήνυμα στη συσκευή αποστολής.
Η αναγνώσιμη πρόταση γίνεται κρυπτοκείμενο πριν μεταφορτωθεί ή αναμεταδοθεί.
4. Ο διακομιστής παραδίδει κρυπτοκείμενο
Η υποδομή μηνυμάτων δρομολογεί το κρυπτογραφημένο μήνυμα στον παραλήπτη και μπορεί να διατηρεί κρυπτοκείμενο για συγχρονισμό, παράδοση και πολλαπλές εξουσιοδοτημένες συσκευές.
Ο διακομιστής εξακολουθεί να εκτελεί σημαντικό λειτουργικό έργο. Το E2EE αλλάζει τη μορφή του περιεχομένου που διαχειρίζεται ο διακομιστής.
5. Ο παραλήπτης το αποκρυπτογραφεί
Μια εξουσιοδοτημένη συσκευή παραλήπτη χρησιμοποιεί το κρυπτογραφικό της υλικό για να ελέγξει τη γνησιότητα και να αποκρυπτογραφήσει το κρυπτοκείμενο.
Το αναγνώσιμο μήνυμα εμφανίζεται στα εξουσιοδοτημένα τερματικά. Το τοπικό ιστορικό, οι ειδοποιήσεις, τα αντίγραφα ασφαλείας και οι εξαγωγές χρειάζονται έπειτα δική τους προστασία.
Τι προστατεύει η διατερματική κρυπτογράφηση;
Το E2EE σχεδιάζεται πρωτίστως για την προστασία του περιεχομένου μιας συνομιλίας.
Ανάλογα με την εφαρμογή και την υλοποίηση, το περιεχόμενο μπορεί να περιλαμβάνει:
- Άμεσα μηνύματα κειμένου
- Φωτογραφίες και βίντεο
- Φωνητικά μηνύματα
- Έγγραφα και συνημμένα
- Κλήσεις ήχου ή βίντεο
- Επεξεργασίες μηνυμάτων και απαντήσεις
Όταν αυτό το περιεχόμενο κρυπτογραφείται σωστά στον πελάτη, ένας επιτιθέμενος που υποκλέπτει την κίνηση δικτύου πρέπει να βλέπει κρυπτογραφημένα δεδομένα αντί για το αρχικό μήνυμα.
Μειώνει επίσης την ποσότητα αναγνώσιμου περιεχομένου συνομιλιών που είναι διαθέσιμη στην υποδομή της υπηρεσίας.
Όμως το «κρυπτογραφημένο» δεν πρέπει ποτέ να αντιμετωπίζεται ως μαγική λέξη. Οι χρήστες δικαιούνται να γνωρίζουν ακριβώς ποιοι τύποι συνομιλιών και ποιες διαδρομές περιεχομένου καλύπτονται.
Τι δεν προστατεύει αυτόματα το E2EE
Η διατερματική κρυπτογράφηση είναι ισχυρή, αλλά το όριό της συχνά παρερμηνεύεται.
Μεταδεδομένα μηνυμάτων
Ένα σύστημα μπορεί να χρειάζεται λειτουργικές πληροφορίες για να δρομολογεί και να συγχρονίζει μηνύματα.
Ανάλογα με την υπηρεσία, μπορεί να περιλαμβάνουν:
- Ποιος λογαριασμός έστειλε το μήνυμα
- Ποια συνομιλία το έλαβε
- Πότε στάλθηκε το μήνυμα
- Κατάσταση παράδοσης και ανάγνωσης
- Συμμετοχή στη συνομιλία
- Μέγεθος κρυπτογραφημένου μηνύματος
- Πληροφορίες συσκευής ή συνεδρίας
Το σώμα του μηνύματος μπορεί να είναι μη αναγνώσιμο ενώ κάποιες πληροφορίες γύρω του παραμένουν διαθέσιμες στο σύστημα.
Γι’ αυτό το «το περιεχόμενο μηνυμάτων κρυπτογραφείται» και το «η υπηρεσία δεν συλλέγει μεταδεδομένα» είναι ξεχωριστοί ισχυρισμοί.
Μια παραβιασμένη συσκευή
Η διατερματική κρυπτογράφηση δεν προστατεύει το απλό κείμενο από κακόβουλο λογισμικό ή άλλον επιτιθέμενο με επαρκή πρόσβαση στο τερματικό. Αυτή η πρόσβαση δεν απαιτεί απαραίτητα ξεκλείδωτη οθόνη: μια κλειδωμένη οθόνη δεν αποδεικνύει από μόνη της ότι ένα παραβιασμένο λειτουργικό σύστημα δεν μπορεί να προσπελάσει δεδομένα μηνυμάτων.
Το μήνυμα πρέπει τελικά να γίνει αναγνώσιμο σε εξουσιοδοτημένη συσκευή. Ένας επιτιθέμενος με πρόσβαση στα αποκρυπτογραφημένα δεδομένα της εφαρμογής, στη μνήμη ή στην οθόνη μπορεί να αποκτήσει αυτό το περιεχόμενο· η ακριβής έκθεση εξαρτάται από τη συσκευή, το λογισμικό και την παραβίαση.
Η ασφάλεια συσκευής παραμένει ουσιώδης:
- Εγκαθιστάτε ενημερώσεις λειτουργικού συστήματος
- Χρησιμοποιείτε ισχυρό κωδικό συσκευής
- Εξετάζετε τις επεκτάσεις περιηγητή
- Προστατεύετε τα στοιχεία ανάκτησης λογαριασμού
- Αποφεύγετε άγνωστες εφαρμογές και λήψεις
Οι ενέργειες του παραλήπτη
Το E2EE δεν μπορεί να εμποδίσει έναν συμμετέχοντα να αντιγράψει, να προωθήσει, να φωτογραφίσει ή να αποθηκεύσει στιγμιότυπο οθόνης ενός μηνύματος μετά την αποκρυπτογράφηση.
Η κρυπτογράφηση προστατεύει την παράδοση μεταξύ τερματικών. Δεν ελέγχει τον άνθρωπο στο άλλο τερματικό.
Λάθη στην ανάκτηση λογαριασμού
Τα συστήματα ανάκτησης πρέπει να εξισορροπούν ασφάλεια και χρηστικότητα.
Μια αδύναμη διαδικασία ανάκτησης μπορεί να υπονομεύσει ισχυρή κρυπτογράφηση. Από την άλλη, ένα σύστημα που δεν επιτρέπει ποτέ ανάκτηση μπορεί να κάνει το κρυπτογραφημένο ιστορικό μόνιμα απρόσιτο όταν χαθεί ένα κλειδί.
Μια αξιόπιστη εφαρμογή πρέπει να εξηγεί πώς λειτουργεί η ανάκτηση, ποιες πληροφορίες αντιγράφονται και τι συμβαίνει όταν χαθούν τα διαπιστευτήρια ανάκτησης.
Το E2EE και το TLS δεν είναι το ίδιο
Οι περισσότεροι σύγχρονοι ιστότοποι χρησιμοποιούν HTTPS και TLS για να προστατεύουν την κίνηση μεταξύ περιηγητή και διακομιστή.
Αυτό έχει σημασία. Βοηθά να εμποδίζονται άτομα στο ίδιο δίκτυο ή αλλού κατά τη μεταφορά από το να διαβάζουν ή να τροποποιούν εύκολα τη σύνδεση.
Το TLS προστατεύει τη σύνδεση μεταξύ των άκρων του· στα συνηθισμένα διαδικτυακά μηνύματα, ένα άκρο είναι η υπηρεσία. Αυτή μπορεί να διαβάζει τα δεδομένα της εφαρμογής εκτός αν τα προστατεύει ξεχωριστό επίπεδο κρυπτογράφησης περιεχομένου. Η προδιαγραφή TLS περιγράφει προστασία από υποκλοπή, αλλοίωση και πλαστογράφηση σε αυτή τη σύνδεση.
Με τη συνηθισμένη ανταλλαγή μηνυμάτων που μπορεί να διαβάσει ο διακομιστής:
- Η συσκευή σας κρυπτογραφεί τη σύνδεση δικτύου.
- Ο διακομιστής λαμβάνει και επεξεργάζεται αναγνώσιμο περιεχόμενο μηνυμάτων.
- Ο διακομιστής ανοίγει ξεχωριστή προστατευμένη σύνδεση με τον παραλήπτη.
Με διατερματική κρυπτογράφηση, το ίδιο το μήνυμα κρυπτογραφείται για τους συμμετέχοντες πριν τοποθετηθεί μέσα στην προστατευμένη σύνδεση δικτύου.
Μια απλή σύγκριση:
| Προστασία | Μηνύματα μόνο με TLS | Διατερματική κρυπτογράφηση |
|---|---|---|
| Προστατεύει δεδομένα κατά τη μεταφορά στο δίκτυο | Ναι | Ναι |
| Προστασία πριν διασχίσουν το δίκτυο | Ναι, για τη συγκεκριμένη σύνδεση TLS | Ναι, για τα προβλεπόμενα τερματικά μηνυμάτων |
| Η υπηρεσία παράδοσης μπορεί να διαβάσει προστατευμένο περιεχόμενο | Συνήθως, αν δεν υπάρχει πρόσθετη κρυπτογράφηση περιεχομένου | Όχι μόνο από το κρυπτοκείμενο, με τον προβλεπόμενο σχεδιασμό κλειδιών |
| Απαιτείται ακόμη ασφάλεια τερματικού | Ναι | Ναι |
| Κρύβονται αυτόματα τα μεταδεδομένα | Όχι | Όχι |
Το TLS και το E2EE δεν είναι ανταγωνιστές. Ένα ιδιωτικό σύστημα μηνυμάτων γενικά χρειάζεται ασφαλή μεταφορά και σωστά υλοποιημένη κρυπτογράφηση περιεχομένου.
Εφαρμογή του ορισμού στο Livara
Σύμφωνα με την τεκμηρίωση ασφάλειάς του, το Livara χρησιμοποιεί υβριδική συμφωνία κλειδιών LVR1 με P-256 και ML-KEM-768 για άμεση επικοινωνία. Οι συμβατές ιδιωτικές ομάδες χρησιμοποιούν κλειδιά αποστολέα LGS1 που διανέμονται μέσω συνεδριών ανά ζεύγος. Τα δημόσια κανάλια είναι αναγνώσιμα από τον διακομιστή και δεν πρέπει να περιγράφονται ως E2EE.
Η διάκριση αφορά την πραγματική μορφή επικοινωνίας, όχι την επωνυμία. Η τεκμηρίωση περιγράφει επίσης ξεχωριστά την κρυπτογράφηση κλήσεων, συμπεριλαμβανομένης μιας ορατής λειτουργίας καταγραφής με διαφορετικό όριο εμπιστοσύνης. Ελέγχετε την τρέχουσα κατάσταση συνομιλίας και κλήσης αντί να υποθέτετε ότι κάθε δυνατότητα έχει την ίδια προστασία.
Αυτοί είναι ισχυρισμοί τεκμηριωμένοι από το προϊόν, όχι ανεξάρτητος έλεγχος που έγινε για αυτό το άρθρο. Τα λειτουργικά μεταδεδομένα και οι παραβιασμένες συσκευές παραμένουν σημαντικοί περιορισμοί. Η μετακβαντική συμφωνία κλειδιών αντιμετωπίζει μια κατηγορία κρυπτογραφικών κινδύνων· δεν καθιστά ακίνδυνο το ηλεκτρονικό ψάρεμα, τα μη ασφαλή αντίγραφα ή μια ξεκλείδωτη οθόνη.
Γιατί έχουν σημασία τα αποτυπώματα δημόσιων κλειδιών
Μια κρυπτογραφημένη συνομιλία εξαρτάται από την επικοινωνία με το προβλεπόμενο κλειδί — όχι απλώς με οποιοδήποτε κλειδί παρουσιάζει το σύστημα.
Το αποτύπωμα δημόσιου κλειδιού είναι συμπαγής αναπαράσταση του δημόσιου κλειδιού ενός συμμετέχοντα. Δύο άτομα μπορούν να συγκρίνουν τα αποτυπώματά τους μέσω άλλου έμπιστου καναλιού, όπως προσωπική συζήτηση ή επαληθευμένη κλήση.
Τα ίδια αποτυπώματα προσφέρουν μεγαλύτερη εμπιστοσύνη ότι χρησιμοποιούνται τα αναμενόμενα κλειδιά.
Ένα αλλαγμένο αποτύπωμα δεν αποδεικνύει αυτόματα επίθεση. Μπορεί να προκύψει μετά από νόμιμη επαναφορά κλειδιού ή ανάκτηση συσκευής. Όμως η αλλαγή πρέπει να είναι ορατή και εξηγήσιμη, όχι να αγνοείται σιωπηλά.
Τα αντίγραφα και η ανάκτηση είναι ξεχωριστά από την κρυπτογράφηση ενεργών συνομιλιών
Μια εφαρμογή μπορεί να κρυπτογραφεί διατερματικά τα τρέχοντα μηνύματα ενώ ένα ξεχωριστό αντίγραφο έχει διαφορετικά κλειδιά και κανόνες πρόσβασης. Μια μη κρυπτογραφημένη εξαγωγή μπορεί επίσης να μεταφέρει αναγνώσιμο περιεχόμενο έξω από την κρυπτογραφημένη συνομιλία. Ρωτήστε τι αντιγράφεται, ποιος μπορεί να το αποκρυπτογραφήσει και τι συμβαίνει όταν χαθεί το υλικό ανάκτησης.
Το τεκμηριωμένο αντίγραφο ανάκτησης του Livara σφραγίζεται πριν από τη μεταφόρτωση και επαναφέρει υλικό ταυτότητας, όχι ιστορικό συνομιλιών. Μην συμπεραίνετε ότι η ανάκτηση λογαριασμού ή ταυτότητας επαναφέρει κάθε παλιά συνομιλία. Για την ευρύτερη απόφαση, δείτε πώς να δημιουργείτε ασφαλή αντίγραφα κρυπτογραφημένων συνομιλιών.
Πώς να αξιολογήσετε μια ιδιωτική εφαρμογή μηνυμάτων
Μην κρίνετε μια υπηρεσία μόνο από τις λέξεις «κρυπτογραφημένη» ή «ασφαλής».
Κάντε συγκεκριμένες ερωτήσεις.
Ποιες συνομιλίες έχουν E2EE;
Ελέγξτε αν η προστασία ισχύει για άμεσες συνομιλίες, ομάδες, κανάλια, κλήσεις και συνημμένα.
Πού δημιουργούνται και αποθηκεύονται τα κλειδιά;
Αναζητήστε σαφή εξήγηση για το αν τα κλειδιά δημιουργούνται στον πελάτη και πώς προστατεύονται τα αντίγραφα ασφαλείας.
Τι διατηρεί ο διακομιστής;
Μια υπεύθυνη υπηρεσία πρέπει να διαχωρίζει το περιεχόμενο μηνυμάτων από τη δρομολόγηση, τις χρονικές σημάνσεις, τη συμμετοχή, τις πληροφορίες παράδοσης και άλλα λειτουργικά δεδομένα.
Τι συμβαίνει όταν αλλάζουν τα κλειδιά;
Η απρόσμενη αντικατάσταση κλειδιού πρέπει να είναι ορατή. Οι σιωπηλές αλλαγές αποδυναμώνουν τη δυνατότητα του χρήστη να επαληθεύει επαφές.
Πώς λειτουργεί η ανάκτηση;
Προσδιορίστε αν ο πάροχος μπορεί να επαναφέρει κλειδιά, αν απαιτείται μυστικό ανάκτησης και τι συμβαίνει όταν χαθεί αυτό το μυστικό.
Έχουν επαληθευτεί ανεξάρτητα οι ισχυρισμοί;
Η τεκμηρίωση ασφάλειας, τα ανοιχτά πρωτόκολλα, οι επαγγελματικές αξιολογήσεις και οι ανεξάρτητοι έλεγχοι παρέχουν διαφορετικά επίπεδα διασφάλισης.
Η γλώσσα μάρκετινγκ από μόνη της δεν είναι έλεγχος.
Το απόρρητο εξαρτάται από σαφή όρια
Η ισχυρότερη δήλωση απορρήτου δεν είναι «εμπιστευτείτε μας».
Είναι μια ακριβής, ελέγξιμη εξήγηση του:
- Τι κρυπτογραφείται
- Πού γίνεται η κρυπτογράφηση
- Ποια κλειδιά εμπλέκονται
- Τι λαμβάνει ο διακομιστής
- Ποια μεταδεδομένα παραμένουν
- Ποιοι τύποι συνομιλιών εξαιρούνται
- Πώς αλλάζει η ανάκτηση το μοντέλο απειλών
Η διατερματική κρυπτογράφηση δεν είναι ολόκληρη η ιστορία του απορρήτου. Όταν όμως υλοποιείται προσεκτικά και περιγράφεται με ειλικρίνεια, αποτελεί κρίσιμο θεμέλιο ιδιωτικής επικοινωνίας.
Ως πρακτικό επόμενο βήμα, χρησιμοποιήστε τη λίστα 12 ερωτήσεων για ασφαλή μηνύματα για να εξετάσετε τις δυνατότητες που πραγματικά χρησιμοποιείτε: ιδιωτικές συνομιλίες, ομάδες, συνημμένα, κλήσεις και αντίγραφα ασφαλείας.
Συχνές ερωτήσεις
Τι σημαίνει E2EE;
E2EE σημαίνει διατερματική κρυπτογράφηση. Σημαίνει ότι το προστατευμένο περιεχόμενο κρυπτογραφείται στο τερματικό ενός συμμετέχοντα και αποκρυπτογραφείται σε άλλο εξουσιοδοτημένο τερματικό.
Μπορεί ένας πάροχος διαδικτύου να διαβάσει μηνύματα E2EE;
Ένας πάροχος διαδικτύου μπορεί να παρατηρεί ότι υπάρχει σύνδεση και να βλέπει ορισμένες πληροφορίες επιπέδου δικτύου, αλλά το σωστά κρυπτογραφημένο περιεχόμενο μηνυμάτων δεν πρέπει να εμφανίζεται ως αναγνώσιμο απλό κείμενο κατά τη μεταφορά.
Κρύβει η διατερματική κρυπτογράφηση τα μεταδεδομένα;
Όχι αυτόματα. Ένα σύστημα μηνυμάτων μπορεί ακόμη να επεξεργάζεται δρομολόγηση, συμμετοχή, χρονικές σημάνσεις, κατάσταση παράδοσης, μέγεθος κρυπτοκειμένου ή άλλες πληροφορίες που απαιτούνται για τη λειτουργία της υπηρεσίας.
Μπορεί το E2EE να προστατεύσει ένα κλεμμένο, ξεκλείδωτο τηλέφωνο;
Κανένα πρωτόκολλο κρυπτογράφησης δεν μπορεί να προστατεύσει πλήρως ένα μήνυμα όταν ο επιτιθέμενος ελέγχει μια ήδη εξουσιοδοτημένη και ξεκλείδωτη συσκευή. Η ισχυρή ασφάλεια συσκευής παραμένει απαραίτητη.
Είναι όλες οι συνομιλίες Livara διατερματικά κρυπτογραφημένες;
Το Livara τεκμηριώνει σήμερα E2EE για το σώμα και τα πολυμέσα άμεσων μηνυμάτων μεταξύ δύο ατόμων και για συμβατές ιδιωτικές ομάδες. Αυτές οι ομάδες κρυπτογραφούνται διατερματικά με LGS1, με αυτόματη εναλλαγή κλειδιών αποστολέα όταν αλλάζουν τα μέλη. Τα κανάλια χρησιμοποιούν TLS και δικαιώματα στον διακομιστή με ταυτοποίηση και δεν παρουσιάζονται ως διατερματικά κρυπτογραφημένα.
Μπορεί να ανακτηθεί ένα χαμένο κλειδί κρυπτογράφησης Livara;
Η δημόσια τεκμηρίωση περιγράφει επαναφορά αντιγραμμένου υλικού ταυτότητας με το απαιτούμενο μυστικό ανάκτησης. Αυτό δεν επαναφέρει το ιστορικό συνομιλιών. Διαβάστε την τρέχουσα διαδικασία ανάκτησης πριν διαγράψετε ή αντικαταστήσετε την αρχική συσκευή.
Είναι το E2EE το ίδιο με την εμπρόσθια μυστικότητα;
Όχι. Το E2EE περιγράφει ποιος πρέπει να μπορεί να διαβάζει το προστατευμένο περιεχόμενο. Η εμπρόσθια μυστικότητα αφορά το πώς μια μεταγενέστερη παραβίαση κλειδιού επηρεάζει προηγούμενα μηνύματα· η ασφάλεια μετά από παραβίαση αφορά την επαναφορά της προστασίας μετά από παραβίαση υπό συγκεκριμένες συνθήκες. Αυτές οι ιδιότητες εξαρτώνται από το πρωτόκολλο και την υλοποίηση. Για παράδειγμα, η προδιαγραφή MLS ορίζει ρητά και τις δύο για τον σχεδιασμό ομαδικών κλειδιών της· αυτό δεν σημαίνει ότι κάθε κρυπτογραφημένη εφαρμογή τις παρέχει αυτόματα ή χρησιμοποιεί MLS.