
Μια εφαρμογή μηνυμάτων μπορεί να εμφανίζει ένα λουκέτο, να αυτοχαρακτηρίζεται ιδιωτική και παρ’ όλα αυτά να αφήνει σημαντικά ερωτήματα αναπάντητα.
Ποιες συνομιλίες κρυπτογραφούνται; Προστατεύονται τα συνημμένα; Πού φυλάσσονται τα κλειδιά; Ποιες πληροφορίες διατηρεί ο διακομιστής; Τι συμβαίνει όταν χάσετε μια συσκευή; Μπορούν τα κλειδιά κρυπτογράφησης να αλλάξουν χωρίς προειδοποίηση;
Αυτές οι λεπτομέρειες σας βοηθούν να εντοπίσετε τόσο τις χρήσιμες προστασίες όσο και τα στοιχεία που ακόμη λείπουν. Καμία λίστα ελέγχου δεν πιστοποιεί από μόνη της ότι ένα προϊόν είναι ασφαλές.
Αυτός ο οδηγός δίνει 12 πρακτικές ερωτήσεις που πρέπει να κάνετε πριν εμπιστευτείτε προσωπικές συνομιλίες, εμπιστευτικά αρχεία ή ευαίσθητη εργασία σε μια κρυπτογραφημένη εφαρμογή μηνυμάτων.
Τι είναι μια ασφαλής εφαρμογή μηνυμάτων;
Μια ασφαλής εφαρμογή μηνυμάτων είναι υπηρεσία επικοινωνίας σχεδιασμένη να προστατεύει τις συνομιλίες από μη εξουσιοδοτημένη πρόσβαση, υποκλοπή, παραβίαση λογαριασμού και ακούσια έκθεση δεδομένων.
Κατ’ ελάχιστον, μια σοβαρή ιδιωτική εφαρμογή μηνυμάτων πρέπει να χρησιμοποιεί ασφαλή μεταφορά δικτύου, ισχυρή ταυτοποίηση λογαριασμού, προσεκτικούς ελέγχους πρόσβασης και σαφείς πρακτικές διαχείρισης δεδομένων.
Για συνομιλίες υψηλού απορρήτου, πρέπει επίσης να παρέχει διατερματική κρυπτογράφηση.
Η διατερματική κρυπτογράφηση, ή E2EE, προστατεύει το υποστηριζόμενο περιεχόμενο κρυπτογραφώντας το στη συσκευή του αποστολέα και αποκρυπτογραφώντας το στη συσκευή εξουσιοδοτημένου παραλήπτη. Η υπηρεσία μπορεί να παραδίδει τα κρυπτογραφημένα δεδομένα χωρίς να χρειάζεται το αναγνώσιμο σώμα του μηνύματος.
Ωστόσο, η κρυπτογράφηση είναι μόνο ένα μέρος της ασφάλειας μηνυμάτων.
Μια ολοκληρωμένη αξιολόγηση πρέπει επίσης να εξετάζει:
- Ποιες συνομιλίες κρυπτογραφούνται
- Αν οι φωτογραφίες και τα αρχεία έχουν την ίδια προστασία
- Πού αποθηκεύονται τα ιδιωτικά κλειδιά
- Πώς μπορούν οι επαφές να επαληθεύουν κλειδιά
- Ποια μεταδεδομένα παραμένουν ορατά
- Πώς λειτουργεί η ανάκτηση λογαριασμού και κλειδιών
- Τι συμβαίνει όταν παραβιαστεί μια συσκευή
- Πώς τεκμηριώνει η υπηρεσία τους περιορισμούς της
Για αναλυτικότερη εισαγωγή, διαβάστε την εξήγηση της διατερματικής κρυπτογράφησης.
Γιατί η λέξη «κρυπτογραφημένο» δεν αρκεί
Σχεδόν κάθε σύγχρονη υπηρεσία μηνυμάτων κρυπτογραφεί την κίνηση δικτύου με HTTPS, TLS ή άλλη προστατευμένη μεταφορά.
Αυτή η προστασία έχει σημασία, αλλά δεν σημαίνει απαραίτητα ότι η συνομιλία είναι διατερματικά κρυπτογραφημένη.
Με κρυπτογράφηση μεταφοράς, τα δεδομένα προστατεύονται καθώς κινούνται μεταξύ της συσκευής σας και της υπηρεσίας. Η υπηρεσία μπορεί ακόμη να λαμβάνει το αναγνώσιμο περιεχόμενο πριν το παραδώσει μέσω άλλης προστατευμένης σύνδεσης.
Με E2EE, το υποστηριζόμενο περιεχόμενο μηνυμάτων κρυπτογραφείται για τους συμμετέχοντες πριν φτάσει στην υπηρεσία μηνυμάτων.
Αυτή η διάκριση επηρεάζει ποιος μπορεί τεχνικά να αποκτήσει πρόσβαση στο σώμα του μηνύματος.
Γι’ αυτό πρέπει να κάνετε συγκεκριμένες ερωτήσεις αντί να αποδέχεστε μια γενική ετικέτα «κρυπτογραφημένο».
| Ισχυρισμός | Η ερώτηση που πρέπει να κάνετε |
|---|---|
| «Οι συνομιλίες σας είναι κρυπτογραφημένες» | Κρυπτογραφούνται μόνο κατά τη μεταφορά ή από άκρο σε άκρο; |
| «Τα δεδομένα σας είναι ασφαλή» | Ποια δεδομένα, απέναντι σε ποιες απειλές και για πόσο χρόνο; |
| «Δεν μπορούμε να διαβάσουμε τα μηνύματά σας» | Καλύπτει άμεσες συνομιλίες, ομάδες, πολυμέσα, κλήσεις και αντίγραφα ασφαλείας; |
| «Ιδιωτικό από τον σχεδιασμό του» | Ποια μεταδεδομένα και λειτουργικές πληροφορίες παραμένουν διαθέσιμα; |
| «Ασφαλής ανάκτηση» | Ποιος μπορεί να επαναφέρει τα κλειδιά κρυπτογράφησης και ποιο μυστικό απαιτείται; |
1. Ποιες συνομιλίες είναι διατερματικά κρυπτογραφημένες;
Μην υποθέτετε ότι μία δήλωση περί κρυπτογράφησης ισχύει για κάθε μέρος μιας εφαρμογής.
Μια υπηρεσία μηνυμάτων μπορεί να παρέχει διαφορετική προστασία για:
- Άμεσες συνομιλίες μεταξύ δύο ατόμων
- Ιδιωτικές ομάδες
- Δημόσιες ομάδες
- Κανάλια εκπομπής
- Φωνητικές κλήσεις και βιντεοκλήσεις
- Ιστορίες ή προσωρινές αναρτήσεις
- Bot και αυτοματοποιημένους λογαριασμούς
- Συγχρονισμένο ιστορικό συνομιλιών
Ζητήστε από τον πάροχο να προσδιορίσει το ακριβές όριο.
Μια ισχυρή απάντηση είναι η εξής:
Το σώμα των άμεσων μηνυμάτων και τα πολυμέσα κρυπτογραφούνται στις συσκευές των συμμετεχόντων. Οι συμβατές ιδιωτικές ομάδες κρυπτογραφούνται διατερματικά με LGS1, με αυτόματη εναλλαγή κλειδιών αποστολέα όταν αλλάζουν τα μέλη. Τα κανάλια χρησιμοποιούν ξεχωριστή αρχιτεκτονική αναγνώσιμη από τον διακομιστή και δεν περιγράφονται ως E2EE.
Μια αδύναμη απάντηση είναι η εξής:
Η επικοινωνία σας προστατεύεται με κρυπτογράφηση στρατιωτικού επιπέδου.
Η πρώτη απάντηση δίνει πληροφορίες που μπορείτε να αξιολογήσετε. Η δεύτερη χρησιμοποιεί εντυπωσιακή γλώσσα χωρίς να ορίζει το προστατευόμενο περιεχόμενο ή το μοντέλο απειλών.
2. Κρυπτογραφούνται επίσης φωτογραφίες, βίντεο και συνημμένα;
Μια εφαρμογή μπορεί να κρυπτογραφεί το κείμενο αλλά να διαχειρίζεται τα μεταφορτωμένα πολυμέσα με διαφορετικό σύστημα.
Αυτό δημιουργεί σημαντικό ερώτημα: κρυπτογραφείται μια φωτογραφία στην πλευρά του πελάτη πριν μεταφορτωθεί ή προστατεύεται μόνο από δικαιώματα διακομιστή και κρυπτογράφηση μεταφοράς;
Ρωτήστε για:
- Φωτογραφίες και βίντεο
- Έγγραφα
- Φωνητικά μηνύματα
- Προεπισκοπήσεις συνδέσμων
- Μικρογραφίες
- Προσωρινά αρχεία μεταφόρτωσης
- Πολυμέσα στην προσωρινή μνήμη
- Εξουσιοδότηση λήψης
Η προστασία πολυμέσων πρέπει να περιγράφεται ξεχωριστά και όχι να κρύβεται μέσα σε μια γενική δήλωση για «μηνύματα».
Ρωτήστε χωριστά για την πρόσβαση στα κρυπτογραφημένα byte και την πρόσβαση στο κλειδί αποκρυπτογράφησης. Ορισμένοι σχεδιασμοί διανέμουν κρυπτογραφημένα συνημμένα μέσω λιγότερο περιορισμένης αποθήκευσης· αυτό δεν σημαίνει αυτόματα έκθεση μη κρυπτογραφημένου περιεχομένου. Το κρίσιμο ερώτημα είναι αν μη εξουσιοδοτημένο μέρος μπορεί να αποκτήσει αναγνώσιμα πολυμέσα ή το κλειδί τους και ποια μεταδεδομένα αποκαλύπτει η διαδρομή αποθήκευσης.
3. Πού δημιουργούνται και αποθηκεύονται τα κλειδιά κρυπτογράφησης;
Η κρυπτογράφηση είναι τόσο αξιόπιστη όσο η διαχείριση των κλειδιών της.
Για E2EE στην πλευρά του πελάτη, το υλικό ιδιωτικών κλειδιών πρέπει να παραμένει υπό τον έλεγχο των συσκευών των συμμετεχόντων. Τα δημόσια κλειδιά μπορούν να κοινοποιούνται ώστε οι επαφές να δημιουργούν κρυπτογραφημένη επικοινωνία, αλλά τα ιδιωτικά χρειάζονται ισχυρότερη προστασία.
Αναζητήστε σαφείς απαντήσεις στις ερωτήσεις:
- Δημιουργείται το ιδιωτικό κλειδί στη συσκευή;
- Μεταφορτώνεται ποτέ χωρίς κρυπτογράφηση;
- Μπορεί ο πάροχος να το παράγει ή να το αντικαταστήσει;
- Μπορεί άλλη συνδεδεμένη συσκευή να το αποκτήσει αυτόματα;
- Προστατεύεται η τοπική αποθήκευση κλειδιών;
- Τι συμβαίνει μετά από επαναφορά κλειδιού;
- Δημιουργεί η επανεγκατάσταση νέο κλειδί ταυτότητας;
Η τεκμηρίωση δεν χρειάζεται να αποκαλύπτει κάθε λεπτομέρεια υλοποίησης. Πρέπει όμως να εξηγεί την κυριότητα και τον κύκλο ζωής των ιδιωτικών κλειδιών.
4. Μπορούν οι επαφές να επαληθεύουν η μία τα κλειδιά της άλλης;
Η διατερματική κρυπτογράφηση προστατεύει μια συνομιλία μόνο όταν τα κλειδιά ανήκουν στους προβλεπόμενους συμμετέχοντες.
Πολλά ασφαλή συστήματα μηνυμάτων αναπαριστούν ένα δημόσιο κλειδί μέσω αποτυπώματος, αριθμού ασφαλείας, κωδικού QR ή άλλης τιμής επαλήθευσης.
Δύο επαφές μπορούν να συγκρίνουν την τιμή μέσω έμπιστου καναλιού, όπως:
- Συνάντηση από κοντά
- Επαληθευμένη φωνητική κλήση
- Προηγουμένως ταυτοποιημένος λογαριασμός
- Έμπιστος εταιρικός κατάλογος
Η επαλήθευση κλειδιών αυξάνει την εμπιστοσύνη ότι χρησιμοποιούνται τα αναμενόμενα κλειδιά· δεν αποτελεί από μόνη της απόδειξη ταυτότητας ενός ατόμου. Ορισμένα προϊόντα προσφέρουν και ελέγχους διαφάνειας κλειδιών, όπως η αυτόματη επαλήθευση του Signal. Ελέγξτε τις προϋποθέσεις λογαριασμού και έκδοσης που υποστηρίζονται αντί να απαιτείτε αποκλειστικά χειροκίνητη διαδικασία για κάθε προϊόν.
Ρωτήστε επίσης τι συμβαίνει όταν αλλάζει ένα αποτύπωμα.
Ένα αλλαγμένο κλειδί μπορεί να έχει αθώα εξήγηση, όπως επαναφορά, αντικατάσταση συσκευής ή διαδικασία ανάκτησης. Η αλλαγή όμως πρέπει να είναι ορατή. Η σιωπηλή αντικατάσταση δυσκολεύει τον εντοπισμό απρόσμενης αλλαγής κλειδιού ταυτότητας.
5. Ποια μεταδεδομένα διατηρεί η υπηρεσία;
Το περιεχόμενο και τα μεταδεδομένα μηνυμάτων είναι διαφορετικές κατηγορίες.
Μια υπηρεσία μπορεί να μην μπορεί να διαβάσει το σώμα μηνύματος E2EE, αλλά να επεξεργάζεται πληροφορίες αναγκαίες για τη δρομολόγηση, τον συγχρονισμό και την εμφάνιση της συνομιλίας.
Ανάλογα με το σύστημα, μπορεί να περιλαμβάνουν:
- Αναγνωριστικά λογαριασμών αποστολέα και παραλήπτη
- Συμμετοχή στη συνομιλία
- Χρονικές σημάνσεις μηνυμάτων
- Αποδείξεις παράδοσης και ανάγνωσης
- Μέγεθος μηνύματος
- Συμβάντα αντιδράσεων και επεξεργασίας
- Συνεδρίες συσκευών
- Δείκτες συγχρονισμού
- Υλικό δημόσιων κλειδιών
- Διακριτικά ειδοποιήσεων push
- Αρχεία πρόληψης κατάχρησης και ασφάλειας
Η ύπαρξη λειτουργικών μεταδεδομένων δεν καθιστά αυτόματα μια υπηρεσία μη ασφαλή.
Οι σημαντικές ερωτήσεις είναι:
- Τι συλλέγεται;
- Γιατί χρειάζεται;
- Για πόσο διατηρείται;
- Ποιος μπορεί να έχει πρόσβαση;
- Μπορεί ο χρήστης να το εξαγάγει ή να το διαγράψει;
- Χρησιμοποιείται για διαφήμιση ή άσχετη κατάρτιση προφίλ;
Να είστε επιφυλακτικοί όταν ένας πάροχος ισχυρίζεται ότι δεν αποθηκεύει «καθόλου μεταδεδομένα» χωρίς να ορίζει τι θεωρεί μεταδεδομένα.
6. Πώς ταυτοποιείται ο λογαριασμός σας;
Η ισχυρή κρυπτογράφηση μηνυμάτων δεν αντισταθμίζει την αδύναμη ασφάλεια λογαριασμού.
Ένας επιτιθέμενος που καταλαμβάνει λογαριασμό μπορεί να υποδυθεί τον χρήστη, να καταχωρίσει νέο κλειδί, να αποκτήσει πρόσβαση σε περιεχόμενο αναγνώσιμο από τον διακομιστή ή να παρεμποδίσει την ανάκτηση.
Αξιολογήστε αν η υπηρεσία παρέχει προστασίες όπως:
- Ασφαλή διαχείριση συνθηματικών
- Περιορισμό ρυθμού αιτημάτων
- Ανάκληση συνεδριών
- Σαφή διαχείριση συσκευών ή συνεδριών
- Προστασία από επανάληψη διαπιστευτηρίων
- Ασφαλείς διαδικασίες επαναφοράς συνθηματικού
- Έλεγχο ταυτότητας πολλών παραγόντων όπου ενδείκνυται
- Ειδοποιήσεις για σημαντικές αλλαγές λογαριασμού
Διαχωρίστε επίσης την ταυτοποίηση λογαριασμού από την κρυπτογράφηση μηνυμάτων.
Η σύνδεση αποδεικνύει ότι κάποιος διαθέτει το διαπιστευτήριο του λογαριασμού. Δεν αποδεικνύει απαραίτητα ότι η συσκευή διαθέτει το αρχικό ιδιωτικό κλειδί κρυπτογράφησης.
7. Πώς λειτουργεί η κρυπτογραφημένη ανάκτηση;
Η ανάκτηση δημιουργεί έναν από τους δυσκολότερους συμβιβασμούς στα ιδιωτικά μηνύματα.
Είναι κατανοητό ότι οι χρήστες θέλουν πρόσβαση στο ιστορικό συνομιλιών μετά την αντικατάσταση συσκευής. Αν όμως ο πάροχος μπορεί να επαναφέρει σιωπηλά κάθε ιδιωτικό κλειδί, μπορεί να έχει μεγαλύτερη δυνατότητα αποκρυπτογράφησης από όση περιμένουν οι χρήστες.
Ένας προστατευμένος σχεδιασμός ανάκτησης μπορεί να κρυπτογραφεί ένα αντίγραφο ασφαλείας στον πελάτη και να απαιτεί μυστικό ανάκτησης, κλειδί πρόσβασης ή έγκριση έμπιστης συσκευής. Πρώτα προσδιορίστε τι περιέχει το αντίγραφο: η ταυτότητα λογαριασμού, οι επαφές και το ιστορικό μηνυμάτων είναι διαφορετικά πράγματα.
Ρωτήστε:
- Κρυπτογραφείται το αντίγραφο πριν από τη μεταφόρτωση;
- Αρκεί το συνθηματικό λογαριασμού για την επαναφορά του;
- Γνωρίζει ο πάροχος το μυστικό ανάκτησης;
- Μπορεί η υποστήριξη να επαναφέρει το μυστικό;
- Τι συμβαίνει αν χαθεί το μυστικό;
- Διατηρεί η επαναφορά το ίδιο αποτύπωμα δημόσιου κλειδιού;
- Μπορεί να απενεργοποιηθεί η ανάκτηση;
Μια αξιόπιστη απάντηση μπορεί να περιλαμβάνει έναν δυσάρεστο περιορισμό: η απώλεια τόσο του ιδιωτικού κλειδιού όσο και του μυστικού ανάκτησης μπορεί να καταστήσει το παλιό κρυπτογραφημένο περιεχόμενο μη ανακτήσιμο.
Αυτή η συνέπεια μπορεί να αποτελεί ένδειξη πραγματικού ορίου ασφαλείας και όχι ελάττωμα του προϊόντος.
8. Τι συμβαίνει όταν διακοπεί η σύνδεσή σας;
Ασφάλεια και αξιοπιστία πρέπει να συνεργάζονται.
Οι συνδέσεις κινητής χάνονται. Οι περιηγητές αδρανοποιούνται. Οι συσκευές αλλάζουν δίκτυα. Μια καλά σχεδιασμένη εφαρμογή μηνυμάτων πρέπει να διαχειρίζεται προσωρινές αποσυνδέσεις χωρίς διπλά μηνύματα, απώλεια σειράς ή αποδυνάμωση της κρυπτογράφησης.
Αναζητήστε μοντέλο λειτουργίας εκτός σύνδεσης και συγχρονισμού που μπορεί να:
- Προετοιμάζει τοπικά μια εξερχόμενη ενέργεια.
- Της εκχωρεί σταθερό αναγνωριστικό.
- Επαναλαμβάνει με ασφάλεια την προσπάθεια μετά την επανασύνδεση.
- Αποφεύγει διπλές αποστολές.
- Συμφωνεί την τοπική κατάσταση με την επιβεβαίωση του διακομιστή.
- Ανακτά αλλαγές που χάθηκαν κατά την αποσύνδεση.
Ρωτήστε χωριστά πώς προστατεύει η εφαρμογή το φορτίο δικτύου και τα τοπικά εξερχόμενα όσο ένα μήνυμα περιμένει. Το E2EE δεν αποδεικνύει αυτόματα ότι η τοπική ουρά είναι κρυπτογραφημένη κατά την αποθήκευση.
Μια επανάληψη αποστολής λόγω δικτύου δεν πρέπει να απαιτεί παράδοση μη κρυπτογραφημένου αντιγράφου στην υπηρεσία παράδοσης για ένα μήνυμα που κατά τα άλλα είναι διατερματικά κρυπτογραφημένο.
9. Πώς εξουσιοδοτείται η πρόσβαση σε μεταφορτώσεις και αποθηκευμένα αντικείμενα;
Η ασφάλεια πολυμέσων περιλαμβάνει περισσότερα από την κρυπτογράφηση.
Μια υπηρεσία μπορεί να χειρίζεται εικόνες προφίλ, συνημμένα μηνυμάτων, ταπετσαρίες, ιστορίες, προσωρινές μεταφορτώσεις και παραγόμενες μικρογραφίες. Κάθε αντικείμενο χρειάζεται πολιτική πρόσβασης.
Ελέγξτε αν η εφαρμογή:
- Απαιτεί ταυτοποίηση για ανάκτηση ιδιωτικών πολυμέσων
- Επαληθεύει ότι ο λογαριασμός που ζητά πρόσβαση ανήκει στη σχετική συνομιλία
- Διαχωρίζει δημόσιους πόρους από ιδιωτικά αντικείμενα μηνυμάτων
- Καθαρίζει μεταφορτώσεις που δεν επισυνάφθηκαν
- Αφαιρεί προσωρινά αντικείμενα που έληξαν
- Αποτρέπει τη διαρροή μέσω προσωρινής μνήμης μεταξύ λογαριασμών
- Χρησιμοποιεί μη προβλέψιμα αναγνωριστικά χωρίς να θεωρεί τη μη προβλεψιμότητα εξουσιοδότηση
Ένα ιδιωτικό μη κρυπτογραφημένο αρχείο δεν πρέπει να γίνεται αναγνώσιμο απλώς επειδή κάποιος μαντεύει τη διεύθυνσή του. Για κρυπτογραφημένα αντικείμενα, εξετάστε πώς διανέμονται και ανακαλούνται τα κλειδιά και οι δυνατότητες πρόσβασης. Η καθοδήγηση εξουσιοδότησης του OWASP συνιστά συνεπή εφαρμογή αποφάσεων πρόσβασης, ακόμη και σε στατικούς πόρους· ένα μη προβλέψιμο αναγνωριστικό δεν αποτελεί από μόνο του πλήρη πολιτική εξουσιοδότησης.
10. Προστατεύονται διαφορετικά οι ομαδικές συνομιλίες;
Η κρυπτογράφηση ομάδων και οι έλεγχοι μελών δημιουργούν διαφορετικά ερωτήματα από την κρυπτογράφηση άμεσων συνομιλιών.
Οι αλλαγές μελών, οι πολλαπλές συσκευές, το ιστορικό μηνυμάτων, οι ρόλοι διαχειριστή, οι προσκλήσεις, οι αφαιρέσεις και η εναλλαγή κλειδιών δημιουργούν πρόσθετες απαιτήσεις σχεδιασμού.
Ορισμένες υπηρεσίες παρέχουν E2EE τόσο για άμεσες όσο και για ομαδικές συνομιλίες. Άλλες παρέχουν E2EE μόνο για άμεσες συνομιλίες και προστατεύουν τις ομάδες μέσω TLS, αποθήκευσης με ταυτοποίηση και ελέγχων πρόσβασης στον διακομιστή.
Το δεύτερο μοντέλο μπορεί ακόμη να παρέχει ουσιαστική ασφάλεια, αλλά έχει διαφορετικό όριο εμπιστοσύνης.
Ρωτήστε αν ο διακομιστής μπορεί να επεξεργάζεται το περιεχόμενο ομάδας και αν η προστασία αλλάζει όταν:
- Προστίθεται μέλος
- Αποχωρεί μέλος
- Ο διαχειριστής αφαιρεί κάποιον
- Γίνεται επεξεργασία μηνύματος
- Το ιστορικό συγχρονίζεται σε νέα συσκευή
- Ένα bot ή μια ενσωμάτωση εισέρχεται στην ομάδα
Ποτέ μην υποθέτετε ότι ένα λουκέτο σε έναν τύπο συνομιλίας ισχύει αυτόματα για όλους τους άλλους.
11. Ποιους ελέγχους απορρήτου διαθέτει ο χρήστης;
Το απόρρητο αφορά και τον έλεγχο αφού οι πληροφορίες φτάσουν στην υπηρεσία.
Αναζητήστε πρακτικούς ελέγχους λογαριασμού και συνομιλιών, όπως:
- Εξαγωγή δεδομένων λογαριασμού
- Διαγραφή λογαριασμού
- Ανάκληση συνεδριών
- Εκκαθάριση τοπικού ή συγχρονισμένου ιστορικού
- Διαγραφή απεσταλμένων μηνυμάτων όπου επιτρέπεται
- Διαχείριση αποδείξεων ανάγνωσης
- Έλεγχο ορατότητας προφίλ
- Αποκλεισμό ανεπιθύμητων επαφών
- Διαχείριση προεπισκοπήσεων ειδοποιήσεων
- Απενεργοποίηση ή διαγραφή αντιγράφων κλειδιών
Ο πάροχος πρέπει να εξηγεί αν η διαγραφή αφαιρεί μόνο το δικό σας αντίγραφο, το αντίγραφο κάθε συμμετέχοντα ή την ίδια την εγγραφή στον διακομιστή.
Ένας παραλήπτης μπορεί ήδη να έχει κατεβάσει, αντιγράψει, προωθήσει ή φωτογραφίσει ένα μήνυμα. Καμία λειτουργία διαγραφής δεν εγγυάται εξάλειψη από κάθε τερματικό.
12. Είναι συγκεκριμένοι και επαληθεύσιμοι οι ισχυρισμοί ασφάλειας;
Η ισχυρότερη τεκμηρίωση ασφάλειας ορίζει όρια.
Αναζητήστε συγκεκριμένες δηλώσεις για:
- Αλγορίθμους και μεγέθη κλειδιών
- Λειτουργίες στον πελάτη έναντι λειτουργιών στον διακομιστή
- Τύπους συνομιλιών που καλύπτει το E2EE
- Κρυπτογράφηση πολυμέσων
- Αποθηκευμένες πληροφορίες
- Ταυτοποίηση
- Ανάκτηση
- Αλλαγές κλειδιών
- Ελέγχους πρόσβασης
- Γνωστούς περιορισμούς
- Ημερομηνία τελευταίας ενημέρωσης της τεκμηρίωσης
Αντιμετωπίζετε προσεκτικά αόριστες φράσεις:
- Απαραβίαστη κρυπτογράφηση
- Απόλυτο απόρρητο
- Ασφάλεια στρατιωτικού επιπέδου
- Πλήρως ανώνυμο
- Μηδενικά μεταδεδομένα
- Αδύνατο να παραβιαστεί
- Κρυπτογράφηση διασφαλισμένη για το μέλλον
Κανένα σύνθετο σύστημα επικοινωνίας δεν πρέπει να αξιολογείται μόνο μέσω ενός συνθήματος.
Ανεξάρτητοι έλεγχοι, δημόσια τεχνική τεκμηρίωση, αναπαραγώγιμοι πελάτες, επαγγελματικές αξιολογήσεις και σαφώς οριοθετημένες αναφορές ασφάλειας μπορούν να προσφέρουν πρόσθετη διασφάλιση. Δεν προσφέρουν όλα το ίδιο επίπεδο τεκμηρίωσης, αλλά είναι χρησιμότερα από ατεκμηρίωτους υπερθετικούς.
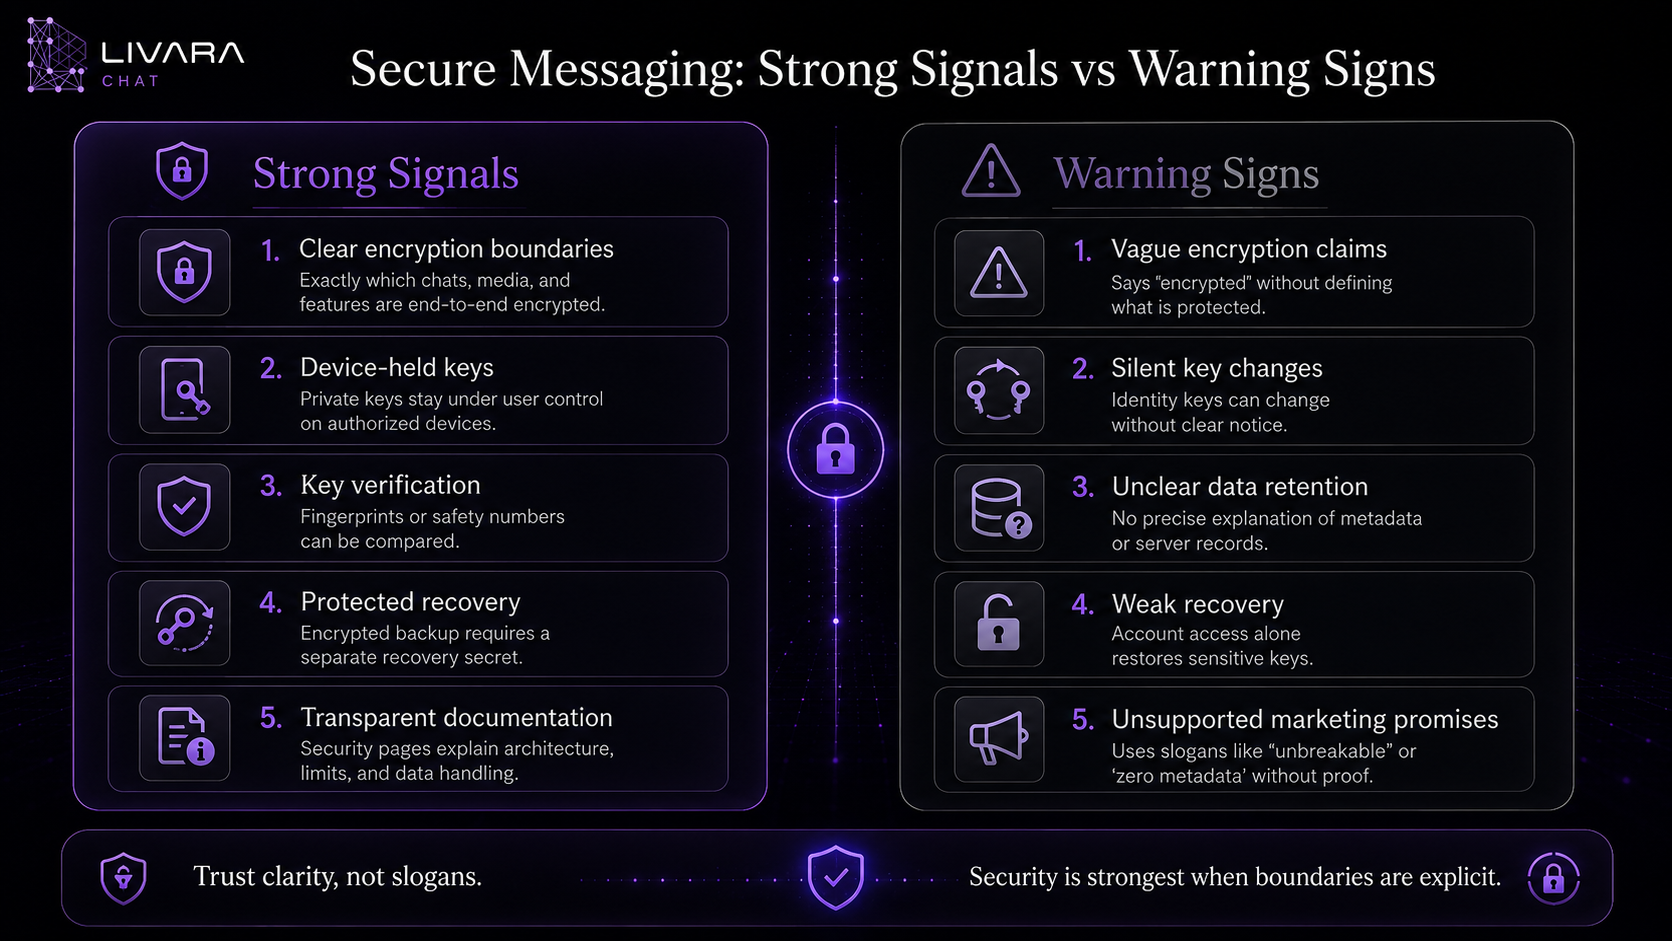
Ασφαλή μηνύματα: ισχυρές ενδείξεις και προειδοποιητικά σημάδια
| Ισχυρή ένδειξη | Προειδοποιητικό σημάδι |
|---|---|
| Ο πάροχος κατονομάζει ποιες συνομιλίες έχουν E2EE | Κάθε δυνατότητα περιγράφεται απλώς ως «κρυπτογραφημένη» |
| Εξηγείται η κυριότητα ιδιωτικών κλειδιών | Η διαχείριση κλειδιών δεν συζητείται ποτέ |
| Οι αλλαγές κλειδιών είναι ορατές | Τα κλειδιά μπορούν να αλλάζουν σιωπηλά |
| Τεκμηριώνονται οι περιορισμοί ανάκτησης | Η υποστήριξη μπορεί να επαναφέρει τα πάντα χωρίς εξήγηση |
| Παρατίθενται κατηγορίες μεταδεδομένων | Ο πάροχος ισχυρίζεται «μηδενικά μεταδεδομένα» χωρίς ορισμούς |
| Η προστασία πολυμέσων περιγράφεται ξεχωριστά | Αναφέρονται μόνο μηνύματα κειμένου |
| Οι ομάδες έχουν καθορισμένο όριο εμπιστοσύνης | Υπονοείται ότι οι ισχυρισμοί άμεσων συνομιλιών καλύπτουν ομάδες |
| Οι σελίδες ασφάλειας περιέχουν τρέχουσες λεπτομέρειες υλοποίησης | Η γλώσσα μάρκετινγκ αντιφάσκει με την τεχνική τεκμηρίωση |
| Οι περιορισμοί δηλώνονται σαφώς | Η υπηρεσία ισχυρίζεται απόλυτη ή απαραβίαστη προστασία |
Εφαρμογή της λίστας στους δημόσιους ισχυρισμούς του Livara
Η σελίδα ασφάλειας του Livara παρέχει τεκμηρίωση προϊόντος, όχι ανεξάρτητη πιστοποίηση. Τα τρέχοντα όριά της διακρίνουν:
- Άμεσα μηνύματα: Το LVR1 χρησιμοποιεί υβριδική συμφωνία κλειδιών P-256 και ML-KEM-768 και αυθεντικοποιημένη κρυπτογράφηση για το υποστηριζόμενο περιεχόμενο.
- Συμβατές ιδιωτικές ομάδες: Προστασία κλειδιού αποστολέα LGS1· η ιδιότητα μέλους και οι ρόλοι παραμένουν ξεχωριστό όριο αρμοδιότητας του διακομιστή. Οι παλιότερες μη συμβατές ομάδες δεν πρέπει να κληρονομούν ετικέτα E2EE.
- Δημόσια κανάλια: Περιεχόμενο αναγνώσιμο από τον διακομιστή, όχι E2EE.
- Ανάκτηση: Το υλικό ταυτότητας σφραγίζεται πριν από τη μεταφόρτωση· η επαναφορά του δεν είναι επαναφορά ιστορικού συνομιλιών.
- Μεταδεδομένα και συσκευές: Οι εγγραφές δρομολόγησης και τα παραβιασμένα τερματικά παραμένουν εκτός της υπόσχεσης κρυπτογράφησης περιεχομένου.
Χρησιμοποιήστε αυτά ως ισχυρισμούς προς έλεγχο σε σχέση με την εγκατεστημένη έκδοση και το μοντέλο απειλών. Μια προδιαγραφή πρωτοκόλλου, ένα τοπικό διάνυσμα δοκιμής, ένας έλεγχος συγκεκριμένης έκδοσης και η παρατήρηση της ζωντανής υπηρεσίας είναι διαφορετικές μορφές τεκμηρίωσης. Μην αντικαθιστάτε τα ελλείποντα στοιχεία με υπόθεση είτε τέλειας ασφάλειας είτε αποδεδειγμένης ευπάθειας.
Λίστα ελέγχου ασφαλών μηνυμάτων σε 60 δευτερόλεπτα
Πριν δημιουργήσετε λογαριασμό, ελέγξτε αν μπορείτε να απαντήσετε σε κάθε ερώτηση:
- Ποιοι τύποι συνομιλιών είναι διατερματικά κρυπτογραφημένοι;
- Καλύπτονται εικόνες, βίντεο, έγγραφα και φωνητικά μηνύματα;
- Δημιουργούνται και διατηρούνται τα ιδιωτικά κλειδιά στις συσκευές των συμμετεχόντων;
- Μπορούν οι επαφές να συγκρίνουν αποτυπώματα κλειδιών ή αριθμούς ασφαλείας;
- Είναι ορατές οι αλλαγές κλειδιών;
- Προσδιορίζει η πολιτική απορρήτου τα αποθηκευμένα μεταδεδομένα;
- Εξηγείται η ταυτοποίηση λογαριασμού;
- Είναι η ανάκτηση κλειδιού ξεχωριστή από τη συνηθισμένη σύνδεση;
- Ταυτοποιούνται και εξουσιοδοτούνται τα αιτήματα ιδιωτικών πολυμέσων;
- Παραμένει ενεργή η κρυπτογράφηση στην ουρά εκτός σύνδεσης;
- Έχουν ομάδες και κανάλια ακριβές όριο ασφαλείας;
- Τεκμηριώνονται οι περιορισμοί χωρίς υπερβολικές υποσχέσεις;
Σημειώστε τα αναπάντητα στοιχεία ως «άγνωστα», όχι αυτόματα ως «ασφαλή» ή «μη ασφαλή». Ένας πάροχος δεν χρειάζεται να χρησιμοποιεί την ίδια αρχιτεκτονική με κάθε ανταγωνιστή.
Χρειάζεται όμως να παρέχει αρκετά ακριβείς απαντήσεις ώστε οι χρήστες να καταλαβαίνουν τι εμπιστεύονται.
Η ασφαλέστερη επιλογή εξαρτάται από το μοντέλο απειλών σας
Δεν υπάρχει καθολική εφαρμογή μηνυμάτων που να είναι αυτόματα καλύτερη για κάθε άτομο και περίσταση.
Μια οικογενειακή ομάδα, ένας χώρος εργασίας, ένας δημοσιογράφος με την πηγή του, μια ομάδα υγείας και μια δημόσια κοινότητα μπορεί να χρειάζονται διαφορετικούς συνδυασμούς:
- Εμπιστευτικότητας
- Επαλήθευσης ταυτότητας
- Ανωνυμίας
- Διαχείρισης ομάδων
- Διατήρησης μηνυμάτων
- Κανονιστικής συμμόρφωσης
- Ανάκτησης
- Υποστήριξης πολλών συσκευών
- Ανοιχτού κώδικα
- Ανεξάρτητου ελέγχου
- Ευκολίας χρήσης
Ξεκινήστε ρωτώντας τι προστατεύετε και από ποιον.
Για συνηθισμένη προσωπική επικοινωνία, οι βασικοί κίνδυνοι μπορεί να είναι κλοπή λογαριασμού, μη ασφαλές δίκτυο, χαμένη συσκευή ή υπερβολική συλλογή δεδομένων.
Για επικοινωνία υψηλότερου κινδύνου, ίσως χρειάζεστε και επαληθευμένες ταυτότητες, πολιτικές εξαφανιζόμενων μηνυμάτων, θωρακισμένες συσκευές, αυστηρές λειτουργικές διαδικασίες και ανεξάρτητη αξιολόγηση ασφάλειας.
Η κρυπτογράφηση δεν μπορεί να διορθώσει ένα παραβιασμένο τερματικό ούτε να αποτρέψει έμπιστο παραλήπτη από το να κοινοποιήσει μήνυμα.
Το απόρρητο αρχίζει με ακριβείς προσδοκίες
Μια αξιόπιστη εφαρμογή μηνυμάτων δεν ζητά από τους χρήστες να πιστέψουν ότι κάθε κίνδυνος εξαφανίστηκε.
Εξηγεί:
- Τι προστατεύεται
- Ποιες συσκευές κρατούν τα κλειδιά
- Τι επεξεργάζεται ο διακομιστής
- Ποια μεταδεδομένα παραμένουν
- Πώς λειτουργεί η ανάκτηση
- Πού αρχίζει και τελειώνει το E2EE
- Ποιες προστασίες δεν έχουν ακόμη υλοποιηθεί
Αυτή η σαφήνεια επιτρέπει τεκμηριωμένες αποφάσεις.
Η σαφής τεκμηρίωση είναι αναγκαία για αξιολόγηση, αλλά δεν αρκεί για να εντοπιστεί η ασφαλέστερη εφαρμογή. Μετρούν επίσης η ποιότητα υλοποίησης, οι έγκαιρες ενημερώσεις, τα ανεξάρτητα ευρήματα και οι κίνδυνοι της πραγματικής σας χρήσης. Ο οδηγός επιλογής εργαλείων του EFF επίσης συνιστά να ξεκινάτε από τις απειλές σας και να θεωρείτε την ανοιχτότητα ευκαιρία ελέγχου, όχι εγγύηση.
Ως επόμενο βήμα, κάντε μια ακίνδυνη δοκιμή: επαληθεύστε μία επαφή, στείλτε ένα ενδεικτικό συνημμένο, εξετάστε τις συνδεδεμένες συσκευές, ελέγξτε το εύρος αντιγράφων ασφαλείας και επιβεβαιώστε ότι και οι δύο συμμετέχοντες χρησιμοποιούν αξιόπιστα τις ρυθμίσεις. Μην δοκιμάζετε με το εμπιστευτικό υλικό που θέλετε να προστατεύσετε.
Συχνές ερωτήσεις
Τι κάνει μια εφαρμογή μηνυμάτων ασφαλή;
Μια ασφαλής εφαρμογή συνδυάζει προστατευμένη μεταφορά δικτύου, ισχυρή ταυτοποίηση, προσεκτικούς ελέγχους πρόσβασης, ασφαλή διαχείριση κλειδιών, υπεύθυνη διαχείριση δεδομένων και σαφώς τεκμηριωμένα όρια απορρήτου. Για ιδιωτικό περιεχόμενο μηνυμάτων, η διατερματική κρυπτογράφηση παρέχει σημαντικό πρόσθετο επίπεδο.
Είναι μια κρυπτογραφημένη εφαρμογή μηνυμάτων αυτόματα ιδιωτική;
Όχι. Μια εφαρμογή μπορεί να κρυπτογραφεί το περιεχόμενο και παράλληλα να επεξεργάζεται στοιχεία λογαριασμού, χρονικές σημάνσεις, συμμετοχή, αποδείξεις, πληροφορίες συσκευής ή άλλα μεταδεδομένα. Το απόρρητο εξαρτάται τόσο από την κρυπτογράφηση όσο και από τις ευρύτερες πρακτικές δεδομένων της υπηρεσίας.
Κρύβει η διατερματική κρυπτογράφηση σε ποιον στέλνω μηνύματα;
Όχι απαραίτητα. Το E2EE προστατεύει κυρίως το υποστηριζόμενο περιεχόμενο μηνυμάτων. Η υπηρεσία μπορεί ακόμη να χρειάζεται στοιχεία αποστολέα, παραλήπτη, συμμετοχής, χρόνου και δρομολόγησης για παράδοση και συγχρονισμό συνομιλιών.
Μπορεί ο πάροχος μηνυμάτων να ανακτήσει μηνύματα E2EE;
Εξαρτάται από τον σχεδιασμό κλειδιών και αντιγράφων ασφαλείας. Ένας πάροχος μπορεί να αποθηκεύει κρυπτογραφημένο ιστορικό χωρίς το ιδιωτικό κλειδί που απαιτείται για να το ανοίξει. Ένα σύστημα ανάκτησης μπορεί να επαναφέρει το κλειδί μόνο όταν ο χρήστης παρέχει ξεχωριστό μυστικό ανάκτησης.
Είναι ασφαλής η προστατευμένη ανταλλαγή μηνυμάτων μέσω περιηγητή;
Ένας περιηγητής μπορεί να εκτελεί ισχυρή κρυπτογραφία στην πλευρά του πελάτη, αλλά η ασφάλεια εξακολουθεί να εξαρτάται από την υλοποίηση της εφαρμογής, την ακεραιότητα του περιηγητή, την ασφάλεια συσκευής, την αποθήκευση κλειδιών, την παράδοση του κώδικα εφαρμογής από τον διακομιστή και τις επεκτάσεις και το λειτουργικό σύστημα του χρήστη.
Είναι οι ομαδικές συνομιλίες πάντα διατερματικά κρυπτογραφημένες;
Όχι. Ορισμένες υπηρεσίες παρέχουν E2EE για ομάδες, ενώ άλλες το εφαρμόζουν μόνο στις άμεσες συνομιλίες. Ελέγξτε την τεκμηρίωση του παρόχου για το ακριβές όριο.
Τι συμβαίνει αν αλλάξει το κλειδί κρυπτογράφησής μου;
Η αλλαγή μπορεί να προκύψει από νέα συσκευή, επανεγκατάσταση, επαναφορά κλειδιού ή διαδικασία ανάκτησης. Μια ασφαλής εφαρμογή πρέπει να κάνει την αλλαγή ορατή και να επιτρέπει στις επαφές να επαληθεύσουν το νέο αποτύπωμα.
Αρκεί το E2EE για ιδιαίτερα ευαίσθητη επικοινωνία;
Το E2EE προστατεύει περιεχόμενο μεταξύ υποστηριζόμενων τερματικών, αλλά δεν προστατεύει μολυσμένη ή ξεκλειδωμένη συσκευή, δεν εγγυάται τη συμπεριφορά παραλήπτη και δεν κρύβει αυτόματα τα μεταδεδομένα. Οι χρήστες υψηλότερου κινδύνου χρειάζονται επίσης ισχυρή ασφάλεια συσκευών και λειτουργιών.


