En meddelandeapp kan visa ett lås, kalla sig privat och ändå lämna viktiga frågor obesvarade.
Vilka samtal är krypterade? Skyddas bilagor? Var lagras nycklarna? Vilken information behåller servern? Vad händer om du förlorar en enhet? Kan krypteringsnycklar ändras utan varning?
Detaljerna hjälper dig att identifiera både användbara skydd och de belägg som fortfarande saknas. Ingen checklista kan ensam certifiera en produkt som säker.
Den här guiden ger dig 12 praktiska frågor att ställa innan du anförtror personliga samtal, konfidentiella filer eller känsligt arbete åt en krypterad meddelandeapp.
Vad är en säker meddelandeapp?
En säker meddelandeapp är en kommunikationstjänst utformad för att skydda samtal mot obehörig åtkomst, avlyssning, kontokapning och oavsiktlig exponering av uppgifter.
En seriös privat meddelandeapp bör åtminstone använda säker nätverkstransport, stark kontoautentisering, noggranna åtkomstkontroller och tydliga rutiner för datahantering.
För mycket privata samtal bör den också erbjuda ändpunktskryptering.
Ändpunktskryptering, eller E2EE, skyddar innehåll som stöds genom att kryptera det på avsändarens enhet och dekryptera det på en behörig mottagares enhet. Tjänsten kan leverera de krypterade uppgifterna utan att behöva meddelandet i läsbar form.
Kryptering är dock bara en del av meddelandesäkerheten.
En fullständig bedömning måste också ta hänsyn till:
- Vilka samtal som är krypterade
- Om foton och filer får samma skydd
- Var privata nycklar lagras
- Hur kontakter kan verifiera nycklar
- Vilka metadata som förblir synliga
- Hur återställning av konto och nycklar fungerar
- Vad som händer när en enhet komprometteras
- Hur tjänsten dokumenterar sina begränsningar
För en djupare introduktion, läs förklaringen av ändpunktskryptering.
Varför ordet ”krypterad” inte räcker
Nästan alla moderna meddelandetjänster krypterar nätverkstrafik med HTTPS, TLS eller en annan skyddad transport.
Det skyddet är viktigt, men betyder inte nödvändigtvis att samtalet är ändpunktskrypterat.
Med transportkryptering skyddas data medan de färdas mellan din enhet och tjänsten. Tjänsten kan fortfarande ta emot det läsbara innehållet innan det skickas vidare genom en annan skyddad anslutning.
Med E2EE krypteras meddelandeinnehåll som stöds för deltagarna innan det når meddelandetjänsten.
Skillnaden påverkar vem som tekniskt kan få åtkomst till meddelandets innehåll.
Därför bör du ställa precisa frågor i stället för att acceptera den allmänna etiketten ”krypterad”.
| Påstående | Frågan du bör ställa |
|---|---|
| ”Dina chattar är krypterade” | Är de krypterade bara under överföring eller från ändpunkt till ändpunkt? |
| ”Dina data är säkra” | Vilka data, mot vilka hot och hur länge? |
| ”Vi kan inte läsa dina meddelanden” | Omfattar det direktchattar, grupper, medier, samtal och säkerhetskopior? |
| ”Privat från grunden” | Vilka metadata och driftuppgifter förblir tillgängliga? |
| ”Säker återställning” | Vem kan återställa krypteringsnycklarna och vilken hemlighet krävs? |
1. Vilka samtal är ändpunktskrypterade?
Anta inte att ett krypteringspåstående gäller varje del av en applikation.
En meddelandetjänst kan ge olika skydd för:
- Direkta samtal mellan två personer
- Privata grupper
- Offentliga grupper
- Utsändningskanaler
- Röst- och videosamtal
- Berättelser eller tillfälliga inlägg
- Botar och automatiserade konton
- Synkroniserad samtalshistorik
Be leverantören ange den exakta gränsen.
Ett tydligt svar låter så här:
Direktmeddelandenas innehåll och medier krypteras på deltagarnas enheter. Kompatibla privata grupper är ändpunktskrypterade med LGS1, med automatisk rotation av avsändarnycklar när medlemskapet ändras. Kanaler använder en separat arkitektur där servern kan läsa innehållet och beskrivs inte som E2EE.
Ett svagt svar låter så här:
Din kommunikation skyddas med kryptering av militär standard.
Det första svaret ger information du kan bedöma. Det andra använder imponerande språk utan att definiera vilket innehåll eller vilken hotmodell skyddet gäller.
2. Är även foton, videor och bilagor krypterade?
En applikation kan kryptera text men hantera uppladdade medier genom ett annat system.
Det väcker en viktig fråga: krypteras ett foto på klientsidan före uppladdning, eller skyddas det bara av serverbehörigheter och transportkryptering?
Fråga om:
- Foton och videor
- Dokument
- Röstmeddelanden
- Länkförhandsvisningar
- Miniatyrbilder
- Tillfälliga uppladdningsfiler
- Cachade medier
- Behörighetskontroll vid nedladdning
Medieskydd bör beskrivas separat i stället för att döljas i ett brett påstående om ”meddelanden”.
Fråga separat om åtkomst till krypterade byte och åtkomst till dekrypteringsnyckeln. Vissa konstruktioner distribuerar krypterade bilagor genom mindre begränsad lagring; det innebär inte automatiskt att klartext exponeras. Den avgörande frågan är om en obehörig part kan få tag på läsbara medier eller deras nyckel, och vilka metadata lagringsvägen avslöjar.
3. Var genereras och lagras krypteringsnycklarna?
Kryptering är bara så tillförlitlig som dess nyckelhantering.
Vid E2EE på klientsidan bör privat nyckelmaterial förbli under deltagarenheternas kontroll. Publika nycklar kan delas så att kontakter kan upprätta krypterad kommunikation, men privata nycklar kräver starkare skydd.
Sök tydliga svar på följande frågor:
- Genereras den privata nyckeln på enheten?
- Laddas den någonsin upp okrypterad?
- Kan leverantören härleda eller ersätta den?
- Kan en annan inloggad enhet få den automatiskt?
- Är den lokala nyckellagringen skyddad?
- Vad händer efter en nyckelåterställning?
- Skapar en ominstallation av applikationen en ny identitetsnyckel?
Dokumentationen behöver inte avslöja varje implementeringsdetalj. Den bör däremot förklara ägarskap och livscykel för privata nycklar.
4. Kan kontakter verifiera varandras nycklar?
Ändpunktskryptering skyddar ett samtal bara när krypteringsnycklarna tillhör de avsedda deltagarna.
Många säkra meddelandesystem representerar en publik nyckel genom ett fingeravtryck, ett säkerhetsnummer, en QR-kod eller ett annat verifieringsvärde.
Två kontakter kan jämföra värdet via en betrodd kanal, till exempel:
- Ett personligt möte
- Ett verifierat röstsamtal
- Ett tidigare autentiserat konto
- En betrodd företagskatalog
Nyckelverifiering ger ytterligare förtroende för att förväntade nycklar används; den är inte i sig ett bevis på en persons identitet. Vissa produkter erbjuder också nyckeltransparenskontroller, som Signals automatiska verifiering. Kontrollera vilka konto- och versionsvillkor som stöds i stället för att kräva ett helt manuellt arbetsflöde för varje produkt.
Fråga också vad som händer när ett fingeravtryck ändras.
En ändrad nyckel kan ha en oskyldig förklaring, till exempel återställning, enhetsbyte eller en återställningsåtgärd. Men ändringen bör vara synlig. Ett tyst byte gör det svårare att upptäcka en oväntad ändring av identitetsnyckeln.
5. Vilka metadata behåller tjänsten?
Meddelandeinnehåll och meddelandemetadata är olika kategorier.
En tjänst kan sakna möjlighet att läsa ett E2EE-meddelande men ändå behandla information som behövs för att dirigera, synkronisera och visa samtalet.
Beroende på systemet kan detta omfatta:
- Avsändarens och mottagarens kontoidentifierare
- Samtalsmedlemskap
- Meddelandenas tidsstämplar
- Leverans- och läskvitton
- Meddelandestorlek
- Reaktions- och redigeringshändelser
- Enhetssessioner
- Synkroniseringsmarkörer
- Publikt nyckelmaterial
- Token för pushnotiser
- Uppgifter för missbruksförebyggande och säkerhet
Att driftmetadata finns gör inte automatiskt en tjänst osäker.
De viktiga frågorna är:
- Vad samlas in?
- Varför behövs det?
- Hur länge sparas det?
- Vem kan komma åt det?
- Kan användaren exportera eller radera det?
- Används det för reklam eller orelaterad profilering?
Var försiktig när en leverantör påstår sig lagra ”inga metadata” utan att definiera vad den räknar som metadata.
6. Hur autentiseras ditt konto?
Stark meddelandekryptering kompenserar inte för svag kontosäkerhet.
En angripare som tar över ett konto kan kanske utge sig för att vara användaren, registrera en ny nyckel, komma åt serverläsbart innehåll eller störa återställningen.
Bedöm om tjänsten erbjuder skydd som:
- Säker lösenordshantering
- Begränsning av anropsfrekvens
- Återkallelse av sessioner
- Tydlig enhets- eller sessionshantering
- Skydd mot återuppspelning av autentiseringsuppgifter
- Säkra rutiner för lösenordsåterställning
- Flerfaktorsautentisering där det är lämpligt
- Aviseringar om viktiga kontoändringar
Skilj också på kontoautentisering och meddelandekryptering.
Inloggning visar att någon har kontots autentiseringsuppgift. Den visar inte nödvändigtvis att enheten har den ursprungliga privata krypteringsnyckeln.
7. Hur fungerar krypterad återställning?
Återställning skapar en av de svåraste avvägningarna inom privata meddelanden.
Användare vill förståeligt nog komma åt samtalshistoriken efter ett enhetsbyte. Men om leverantören i tysthet kan återställa alla privata nycklar kan den ha större dekrypteringsförmåga än användarna förväntar sig.
En skyddad återställningsdesign kan kryptera en säkerhetskopia på klienten och kräva en återställningshemlighet, passnyckel eller godkännande från en betrodd enhet. Börja med att identifiera vad kopian innehåller: kontoidentitet, kontakter och meddelandehistorik är olika saker.
Fråga:
- Krypteras säkerhetskopian före uppladdning?
- Räcker kontolösenordet för att återställa den?
- Känner leverantören till återställningshemligheten?
- Kan supportpersonal återställa hemligheten?
- Vad händer om hemligheten går förlorad?
- Bevarar återställningen samma publika nyckelfingeravtryck?
- Kan återställning avaktiveras?
Ett tillförlitligt svar kan innehålla en besvärlig begränsning: om både den privata nyckeln och återställningshemligheten går förlorade kan gammalt krypterat innehåll bli omöjligt att återställa.
Den konsekvensen kan vara ett tecken på en verklig säkerhetsgräns snarare än ett produktfel.
8. Vad händer när anslutningen bryts?
Säkerhet och tillförlitlighet måste fungera tillsammans.
Mobilanslutningar försvinner. Webbläsare går i vila. Enheter byter nätverk. En väl utformad meddelandetjänst bör hantera tillfälliga avbrott utan att duplicera meddelanden, förlora ordningen eller försvaga krypteringen.
Leta efter en modell för offlinehantering och synkronisering som kan:
- Förbereda en utgående åtgärd lokalt.
- Tilldela den en stabil identifierare.
- Försöka igen säkert efter återanslutning.
- Undvika dubbla sändningar.
- Stämma av serverns bekräftelse.
- Hämta ändringar som missats under frånkopplingen.
Fråga separat hur appen skyddar nätverkslasten och den lokala utkorgen medan ett meddelande väntar. E2EE bevisar inte automatiskt att den lokala kön är krypterad vid lagring.
Ett nytt försök efter nätverksfel bör inte kräva att leveranstjänsten får en klartextkopia av ett meddelande som annars är ändpunktskrypterat.
9. Hur behörighetskontrolleras uppladdningar och lagrade objekt?
Mediesäkerhet omfattar mer än kryptering.
En tjänst kan hantera avatarer, meddelandebilagor, bakgrundsbilder, berättelser, tillfälliga uppladdningar och genererade miniatyrbilder. Varje objekt kräver en åtkomstpolicy.
Kontrollera om applikationen:
- Kräver autentisering för att hämta privata medier
- Verifierar att det begärande kontot tillhör det relevanta samtalet
- Skiljer offentliga resurser från privata meddelandeobjekt
- Städar bort uppladdningar som inte har bifogats
- Tar bort utgångna tillfälliga objekt
- Förhindrar cachelagring som läcker mellan konton
- Använder oförutsägbara identifierare utan att behandla oförutsägbarhet som behörighet
En privat klartextfil får inte bli läsbar bara för att någon gissar dess URL. För krypterade objekt behöver du undersöka hur nycklar och åtkomstbefogenheter distribueras och återkallas. OWASP:s vägledning om behörighetskontroll rekommenderar konsekvent tillämpning av åtkomstbeslut, även för statiska resurser; en oförutsägbar identifierare ensam är ingen fullständig behörighetspolicy.
10. Skyddas gruppchattar på ett annat sätt?
Gruppkryptering och medlemskontroller väcker andra frågor än kryptering av direktchattar.
Medlemsändringar, flera enheter, meddelandehistorik, administratörsroller, inbjudningar, borttagningar och nyckelrotation skapar ytterligare designkrav.
Vissa tjänster erbjuder E2EE för både direkt- och gruppchattar. Andra erbjuder E2EE bara för direkta samtal och skyddar grupper med TLS, autentiserad lagring och åtkomstkontroller på serversidan.
Den andra modellen kan fortfarande ge meningsfull säkerhet, men har en annan tillitsgräns.
Fråga om servern kan behandla gruppinnehåll och om skyddet förändras när:
- En medlem går med
- En medlem lämnar
- En administratör tar bort någon
- Ett meddelande redigeras
- Historik synkroniseras till en ny enhet
- En bot eller integration ansluter till gruppen
Anta aldrig att ett lås i en samtalstyp automatiskt gäller alla andra typer.
11. Vilka integritetskontroller har användaren?
Integritet handlar också om kontroll efter att information har nått tjänsten.
Leta efter praktiska konto- och samtalskontroller som:
- Export av kontouppgifter
- Radering av konto
- Återkallelse av sessioner
- Rensning av lokal eller synkroniserad historik
- Radering av skickade meddelanden där det tillåts
- Hantering av läskvitton
- Kontroll av profilsynlighet
- Blockering av oönskade kontakter
- Hantering av förhandsvisningar i aviseringar
- Avaktivering eller radering av nyckelsäkerhetskopior
Leverantören bör förklara om radering tar bort bara din kopia, varje deltagares kopia eller själva serverposten.
En mottagare kan redan ha laddat ned, kopierat, vidarebefordrat eller fotograferat ett meddelande. Ingen raderingsfunktion kan garantera radering från varje ändpunkt.
12. Är säkerhetspåståendena specifika och verifierbara?
Den starkaste säkerhetsdokumentationen definierar gränser.
Leta efter specifika uppgifter om:
- Algoritmer och nyckelstorlekar
- Åtgärder på klientsidan jämfört med serversidan
- Samtalstyper som omfattas av E2EE
- Mediekryptering
- Lagrad information
- Autentisering
- Återställning
- Nyckeländringar
- Åtkomstkontroller
- Kända begränsningar
- Datum då dokumentationen senast uppdaterades
Behandla vaga uttryck med försiktighet:
- Okrossbar kryptering
- Absolut integritet
- Säkerhet av militär standard
- Fullständigt anonym
- Noll metadata
- Omöjlig att hacka
- Framtidssäker kryptering
Inget komplext kommunikationssystem bör bedömas enbart genom en slogan.
Oberoende granskningar, offentlig teknisk dokumentation, reproducerbara klientbyggen, professionella bedömningar och tydligt avgränsade säkerhetsrapporter kan ge ytterligare förtroende. De erbjuder inte samma bevisstyrka, men är mer användbara än obestyrkta superlativer.
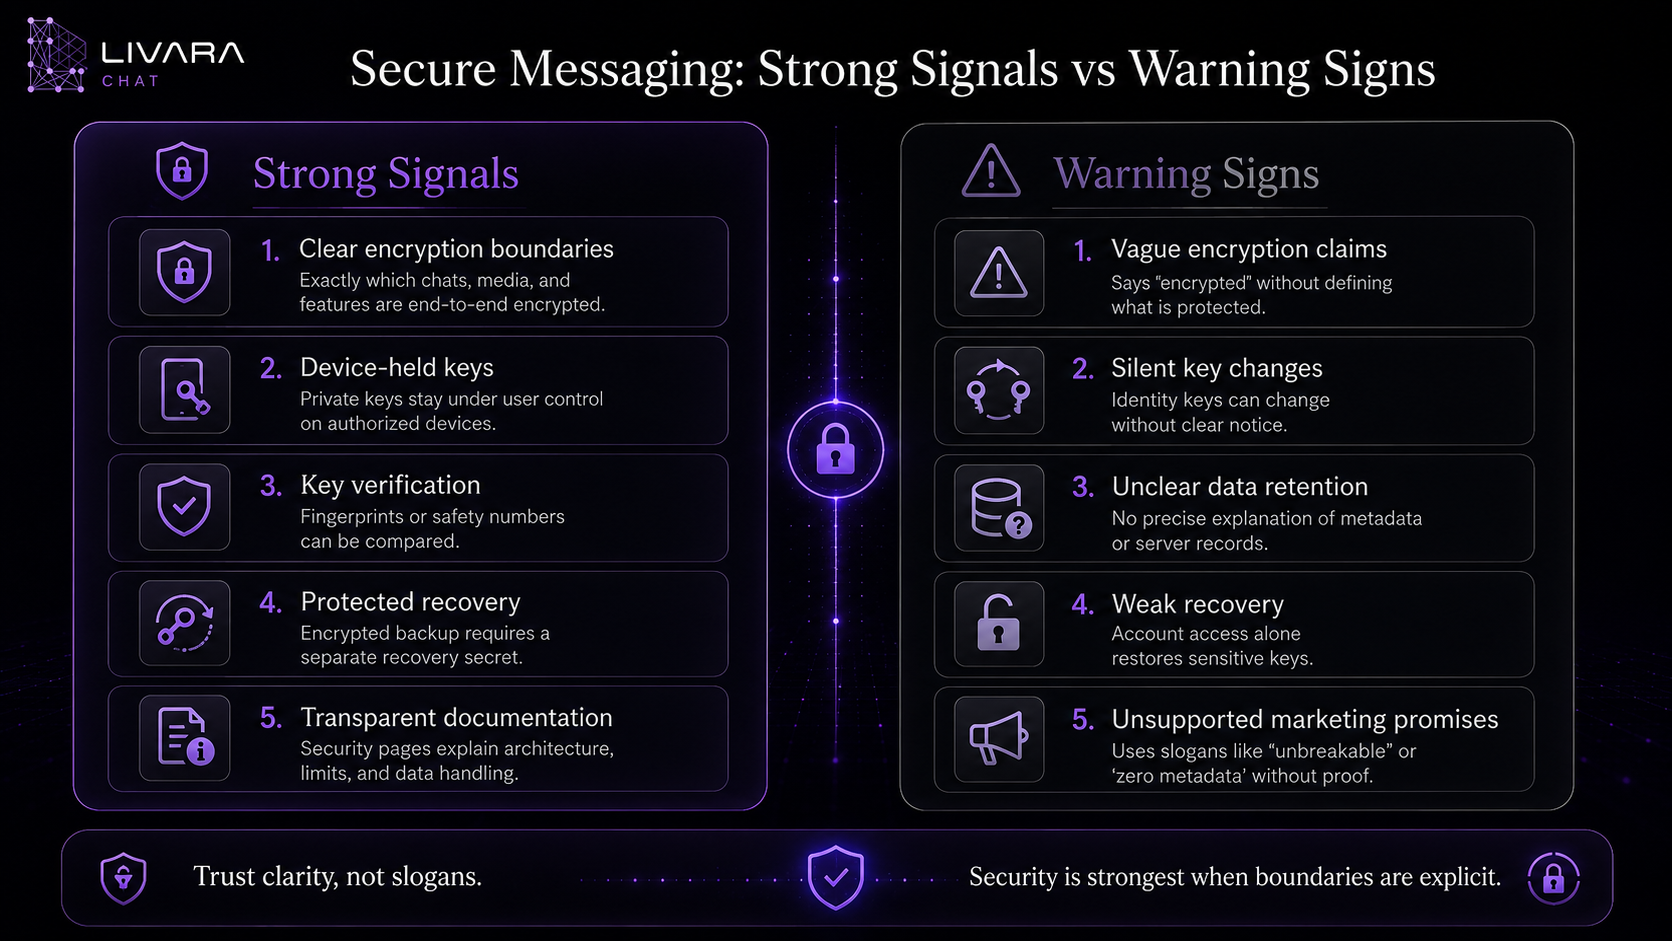
Säkra meddelanden: starka signaler och varningstecken
| Stark signal | Varningstecken |
|---|---|
| Leverantören anger vilka samtal som är E2EE | Varje funktion beskrivs bara som ”krypterad” |
| Ägarskapet till privata nycklar förklaras | Nyckelhantering diskuteras aldrig |
| Nyckeländringar är synliga | Nycklar kan ändras i tysthet |
| Begränsningar vid återställning dokumenteras | Supporten kan återställa allt utan att förklara hur |
| Metadatakategorier listas | Leverantören påstår ”noll metadata” utan definitioner |
| Medieskydd beskrivs separat | Bara textmeddelanden nämns |
| Grupper har en definierad tillitsgräns | Påståenden om direktchattar antyds även omfatta grupper |
| Säkerhetssidor innehåller aktuella implementeringsdetaljer | Marknadsföringsspråk motsäger teknisk dokumentation |
| Begränsningar anges tydligt | Tjänsten utlovar absolut eller okrossbart skydd |
Tillämpa checklistan på Livaras offentliga påståenden
Livara-säkerhetssidan innehåller produktdokumentation, inte en oberoende certifiering. Dess aktuella avgränsningar skiljer mellan:
- Direktmeddelanden: LVR1 använder hybridnyckelöverenskommelse med P-256 och ML-KEM-768 samt autentiserad kryptering för innehåll som stöds.
- Kompatibla privata grupper: LGS1-skydd med avsändarnycklar; medlemskap och roller förblir en separat gräns där servern har bestämmanderätt. Äldre inkompatibla grupper ska inte ärva en E2EE-etikett.
- Offentliga kanaler: serverläsbart innehåll, inte E2EE.
- Återställning: identitetsmaterial förseglas före uppladdning; att återställa det är inte att återställa chatthistorik.
- Metadata och enheter: dirigeringsposter och komprometterade ändpunkter ligger utanför löftet om innehållskryptering.
Använd detta som påståenden att kontrollera mot din installerade version och hotmodellen. En protokollspecifikation, en lokal testvektor, en granskning av en viss version och observation av den aktiva tjänsten är olika former av belägg. Ersätt inte saknade belägg med ett antagande om vare sig perfekt säkerhet eller en bevisad sårbarhet.
En checklista för säkra meddelanden på 60 sekunder
Innan du skapar ett konto, kontrollera om du kan besvara varje fråga:
- Vilka samtalstyper är ändpunktskrypterade?
- Omfattas bilder, videor, dokument och röstmeddelanden?
- Genereras och behålls privata nycklar på deltagarnas enheter?
- Kan kontakter jämföra nyckelfingeravtryck eller säkerhetsnummer?
- Är nyckeländringar synliga?
- Anger integritetspolicyn vilka metadata som lagras?
- Förklaras kontoautentiseringen?
- Är nyckelåterställningen skild från vanlig inloggning?
- Autentiseras och behörighetskontrolleras förfrågningar om privata medier?
- Förblir krypteringen aktiv under offlineköning?
- Har grupper och kanaler en exakt säkerhetsgräns?
- Dokumenteras begränsningar utan överdrivna löften?
Markera obesvarade punkter som ”okänt”, inte automatiskt ”säkert” eller ”osäkert”. En leverantör behöver inte använda samma arkitektur som varje konkurrent.
Den måste däremot ge tillräckligt precisa svar för att användarna ska förstå vad de litar på.
Det säkraste valet beror på din hotmodell
Det finns ingen universell meddelandeapp som automatiskt är bäst för varje person och situation.
En familjegrupp, en arbetsplats, en journalist och källa, ett vårdteam och en offentlig gemenskap kan behöva olika kombinationer av:
- Konfidentialitet
- Identitetsverifiering
- Anonymitet
- Gruppadministration
- Meddelandelagring
- Regelefterlevnad
- Återställning
- Stöd för flera enheter
- Öppen källkod
- Oberoende granskning
- Användarvänlighet
Börja med att fråga vad du skyddar och mot vem.
För vanlig personlig kommunikation kan de främsta riskerna vara kontostöld, ett osäkert nätverk, en förlorad enhet eller överdriven datainsamling.
För kommunikation med högre risk kan du också behöva verifierade identiteter, regler för försvinnande meddelanden, härdade enheter, strikta operativa rutiner och oberoende säkerhetsgranskning.
Kryptering kan inte reparera en komprometterad ändpunkt eller hindra en betrodd mottagare från att dela ett meddelande.
Integritet börjar med korrekta förväntningar
En tillförlitlig meddelandetjänst ber inte användarna att tro att varje risk har försvunnit.
Den förklarar:
- Vad som skyddas
- Vilka enheter som har nycklarna
- Vad servern behandlar
- Vilka metadata som återstår
- Hur återställning fungerar
- Var E2EE börjar och slutar
- Vilka skydd som ännu inte har implementerats
Den tydligheten gör att användarna kan fatta välgrundade beslut.
Tydlig dokumentation är nödvändig för en bedömning, men räcker inte för att identifiera den säkraste appen. Implementeringskvalitet, uppdateringar i rätt tid, oberoende fynd och riskerna i din faktiska användning spelar också roll. EFF:s guide för verktygsval rekommenderar också att utgå från sina hot och behandla öppenhet som en möjlighet till granskning snarare än en garanti.
Som nästa steg, gör ett ofarligt test: verifiera en kontakt, skicka en exempelbilaga, granska länkade enheter, kontrollera säkerhetskopians omfattning och bekräfta att båda deltagarna kan använda inställningarna tillförlitligt. Testa inte med det konfidentiella material du försöker skydda.
Vanliga frågor
Vad gör en meddelandeapp säker?
En säker meddelandeapp kombinerar skyddad nätverkstransport, stark autentisering, noggranna åtkomstkontroller, säker nyckelhantering, ansvarsfull datahantering och tydligt dokumenterade integritetsgränser. För privat meddelandeinnehåll ger ändpunktskryptering ett viktigt extra lager.
Är en krypterad meddelandeapp automatiskt privat?
Nej. En app kan kryptera meddelandeinnehåll samtidigt som den behandlar kontouppgifter, tidsstämplar, medlemskap, kvitton, enhetsinformation eller andra metadata. Integritet beror både på kryptering och på tjänstens bredare datahantering.
Döljer ändpunktskryptering vem jag skickar meddelanden till?
Inte nödvändigtvis. E2EE skyddar främst meddelandeinnehåll som stöds. Tjänsten kan fortfarande behöva uppgifter om avsändare, mottagare, medlemskap, tidpunkter och dirigering för att leverera och synkronisera samtal.
Kan en meddelandeleverantör återställa E2EE-meddelanden?
Det beror på nyckel- och säkerhetskopieringsdesignen. En leverantör kan lagra krypterad meddelandehistorik men sakna den privata nyckel som behövs för att öppna den. Ett återställningssystem kan återställa nyckeln bara när användaren anger en separat återställningshemlighet.
Är säker meddelandehantering i webbläsaren säker?
En webbläsare kan utföra stark kryptografi på klientsidan, men säkerheten beror fortfarande på applikationens implementering, webbläsarens integritet, enhetssäkerheten, nyckellagringen, serverns leverans av applikationskod samt användarens tillägg och operativsystem.
Är gruppchattar alltid ändpunktskrypterade?
Nej. Vissa tjänster erbjuder E2EE för grupper, medan andra bara tillämpar det på direkta samtal. Kontrollera leverantörens dokumentation för den exakta gränsen.
Vad händer om min krypteringsnyckel ändras?
En nyckeländring kan bero på en ny enhet, ominstallation, nyckelåterställning eller en återställningsprocess. En säker meddelandetjänst bör göra ändringen synlig och låta kontakter verifiera det nya fingeravtrycket.
Räcker E2EE för mycket känslig kommunikation?
E2EE skyddar innehåll mellan ändpunkter som stöds, men skyddar inte en infekterad eller upplåst enhet, garanterar inte en mottagares beteende och döljer inte metadata automatiskt. Användare med högre risk behöver också stark enhets- och operativ säkerhet.