Komunikator może wyświetlać kłódkę, nazywać się prywatnym i nadal pozostawiać ważne pytania bez odpowiedzi.
Które rozmowy są szyfrowane? Czy załączniki są chronione? Gdzie przechowywane są klucze? Jakie informacje zachowuje serwer? Co się dzieje po utracie urządzenia? Czy klucze szyfrujące mogą zmieniać się bez ostrzeżenia?
Te szczegóły pomagają rozpoznać zarówno użyteczne zabezpieczenia, jak i brakujące dowody. Żadna lista kontrolna sama w sobie nie potwierdza bezpieczeństwa produktu.
Ten poradnik przedstawia 12 praktycznych pytań, które warto zadać, zanim powierzy się szyfrowanemu komunikatorowi osobiste rozmowy, poufne pliki lub wrażliwe sprawy zawodowe.
Czym jest bezpieczny komunikator?
Bezpieczny komunikator to usługa komunikacyjna zaprojektowana do ochrony rozmów przed nieuprawnionym dostępem, przechwytywaniem, przejęciem konta i niezamierzonym ujawnieniem danych.
Poważny komunikator nastawiony na prywatność powinien co najmniej zapewniać bezpieczny transport sieciowy, silne uwierzytelnianie konta, staranną kontrolę dostępu i jasne zasady postępowania z danymi.
W przypadku szczególnie prywatnych rozmów powinien też oferować szyfrowanie end-to-end.
Szyfrowanie end-to-end, czyli E2EE, chroni obsługiwaną treść przez szyfrowanie jej na urządzeniu nadawcy i odszyfrowywanie na urządzeniu uprawnionego odbiorcy. Usługa może dostarczyć zaszyfrowane dane bez potrzeby dostępu do czytelnej treści wiadomości.
Szyfrowanie jest jednak tylko jednym z elementów bezpieczeństwa komunikacji.
Pełna ocena musi również uwzględniać:
- Które rozmowy są szyfrowane
- Czy zdjęcia i pliki otrzymują taką samą ochronę
- Gdzie przechowywane są klucze prywatne
- Jak kontakty mogą weryfikować klucze
- Jakie metadane pozostają widoczne
- Jak działa odzyskiwanie konta i kluczy
- Co się dzieje po przejęciu urządzenia
- Jak usługa dokumentuje swoje ograniczenia
Bardziej szczegółowe wprowadzenie znajdziesz w artykule wyjaśniającym szyfrowanie end-to-end.
Dlaczego słowo „szyfrowany” nie wystarcza
Niemal każda współczesna usługa komunikacyjna szyfruje ruch sieciowy za pomocą HTTPS, TLS lub innej chronionej metody transportu.
Ta ochrona ma znaczenie, ale nie musi oznaczać, że rozmowa jest szyfrowana end-to-end.
Przy szyfrowaniu transportowym dane są chronione podczas przesyłania między urządzeniem a usługą. Usługa nadal może otrzymać czytelną treść, zanim dostarczy ją przez kolejne chronione połączenie.
Przy E2EE obsługiwana treść wiadomości jest szyfrowana dla uczestników, zanim dotrze do usługi komunikacyjnej.
To rozróżnienie wpływa na to, kto może technicznie uzyskać dostęp do treści wiadomości.
Dlatego warto zadawać precyzyjne pytania zamiast poprzestawać na ogólnej etykiecie „szyfrowany”.
| Deklaracja | Pytanie, które warto zadać |
|---|---|
| „Twoje czaty są szyfrowane” | Czy tylko podczas przesyłania, czy end-to-end? |
| „Twoje dane są bezpieczne” | Jakie dane, przed jakimi zagrożeniami i przez jaki czas? |
| „Nie możemy czytać twoich wiadomości” | Czy dotyczy to rozmów bezpośrednich, grup, multimediów, połączeń i kopii zapasowych? |
| „Prywatność od podstaw” | Jakie metadane i informacje operacyjne pozostają dostępne? |
| „Bezpieczne odzyskiwanie” | Kto może przywrócić klucze szyfrujące i jaki sekret jest wymagany? |
1. Które rozmowy są szyfrowane end-to-end?
Nie zakładaj, że jedna deklaracja dotycząca szyfrowania obejmuje każdy element aplikacji.
Usługa komunikacyjna może zapewniać różne zabezpieczenia dla:
- Bezpośrednich rozmów między dwiema osobami
- Grup prywatnych
- Grup publicznych
- Kanałów nadawczych
- Połączeń głosowych i wideo
- Relacji lub tymczasowych wpisów
- Botów i kont automatycznych
- Synchronizowanej historii rozmów
Poproś dostawcę o wskazanie dokładnej granicy ochrony.
Mocna odpowiedź brzmi tak:
Treść i multimedia wiadomości bezpośrednich są szyfrowane na urządzeniach uczestników. Zgodne grupy prywatne są szyfrowane end-to-end za pomocą LGS1, z automatyczną rotacją kluczy nadawców przy zmianach członkostwa. Kanały korzystają z odrębnej architektury, w której serwer może odczytywać treść, i nie są opisywane jako E2EE.
Słaba odpowiedź brzmi tak:
Twoja komunikacja jest chroniona szyfrowaniem klasy wojskowej.
Pierwsza odpowiedź dostarcza informacji, które można ocenić. Druga używa imponujących określeń bez zdefiniowania chronionej treści ani modelu zagrożeń.
2. Czy zdjęcia, filmy i załączniki także są szyfrowane?
Aplikacja może szyfrować tekst, a przesyłane multimedia obsługiwać za pomocą innego systemu.
To rodzi ważne pytanie: czy zdjęcie jest szyfrowane po stronie klienta przed wysłaniem, czy chronią je tylko uprawnienia na serwerze i szyfrowanie transportowe?
Zapytaj o:
- Zdjęcia i filmy
- Dokumenty
- Wiadomości głosowe
- Podglądy linków
- Miniatury
- Tymczasowe pliki przesyłania
- Multimedia w pamięci podręcznej
- Autoryzację pobierania
Ochrona multimediów powinna być opisana osobno, a nie ukryta w ogólnym stwierdzeniu o „wiadomościach”.
Pytaj oddzielnie o dostęp do zaszyfrowanych bajtów i do klucza deszyfrującego. Niektóre rozwiązania udostępniają zaszyfrowane załączniki przez słabiej ograniczone magazyny danych; nie oznacza to automatycznie ujawnienia jawnej treści. Kluczowe jest to, czy nieuprawniona osoba może uzyskać czytelne multimedia lub ich klucz oraz jakie metadane ujawnia ścieżka przechowywania.
3. Gdzie są generowane i przechowywane klucze szyfrujące?
Wiarygodność szyfrowania zależy od sposobu zarządzania kluczami.
W E2EE realizowanym po stronie klienta materiał kluczy prywatnych powinien pozostawać pod kontrolą urządzeń uczestników. Klucze publiczne można udostępniać, aby kontakty mogły nawiązać szyfrowaną komunikację, ale klucze prywatne wymagają silniejszej ochrony.
Szukaj jasnych odpowiedzi na te pytania:
- Czy klucz prywatny jest generowany na urządzeniu?
- Czy kiedykolwiek jest wysyłany bez szyfrowania?
- Czy dostawca może go wyprowadzić lub zastąpić?
- Czy inne zalogowane urządzenie może uzyskać go automatycznie?
- Czy lokalny magazyn kluczy jest chroniony?
- Co dzieje się po zresetowaniu klucza?
- Czy ponowna instalacja aplikacji tworzy nowy klucz tożsamości?
Dokumentacja nie musi ujawniać każdego szczegółu implementacji. Powinna jednak wyjaśniać kontrolę nad kluczami prywatnymi i ich cykl życia.
4. Czy kontakty mogą wzajemnie weryfikować swoje klucze?
Szyfrowanie end-to-end chroni rozmowę tylko wtedy, gdy klucze szyfrujące należą do zamierzonych uczestników.
Wiele bezpiecznych systemów komunikacyjnych przedstawia klucz publiczny jako odcisk klucza, numer bezpieczeństwa, kod QR lub inną wartość weryfikacyjną.
Dwie osoby mogą porównać tę wartość przez zaufany kanał, taki jak:
- Spotkanie osobiste
- Zweryfikowane połączenie głosowe
- Wcześniej uwierzytelnione konto
- Zaufany katalog firmowy
Weryfikacja klucza zwiększa pewność, że używane są oczekiwane klucze; sama w sobie nie jest dowodem tożsamości osoby. Niektóre produkty oferują też sprawdzanie transparentności kluczy, na przykład automatyczną weryfikację Signal. Sprawdź obsługiwane warunki dotyczące kont i wersji, zamiast wymagać od każdego produktu wyłącznie ręcznej procedury.
Zapytaj także, co się dzieje, gdy odcisk klucza się zmienia.
Zmiana klucza może mieć niewinne wyjaśnienie, takie jak reset, wymiana urządzenia lub odzyskiwanie. Powinna jednak być widoczna. Cicha podmiana utrudnia wykrycie nieoczekiwanej zmiany klucza tożsamości.
5. Jakie metadane zachowuje usługa?
Treść wiadomości i ich metadane to różne kategorie.
Usługa może nie mieć możliwości odczytania treści wiadomości E2EE, a jednocześnie przetwarzać informacje potrzebne do kierowania, synchronizowania i wyświetlania rozmowy.
W zależności od systemu mogą to być:
- Identyfikatory kont nadawcy i odbiorcy
- Członkostwo w rozmowie
- Znaczniki czasu wiadomości
- Potwierdzenia dostarczenia i odczytu
- Rozmiar wiadomości
- Zdarzenia reakcji i edycji
- Sesje urządzeń
- Kursory synchronizacji
- Materiał kluczy publicznych
- Tokeny powiadomień push
- Zapisy dotyczące przeciwdziałania nadużyciom i bezpieczeństwa
Samo istnienie metadanych operacyjnych nie czyni usługi automatycznie niebezpieczną.
Ważne pytania to:
- Co jest zbierane?
- Dlaczego jest potrzebne?
- Jak długo jest przechowywane?
- Kto ma do tego dostęp?
- Czy użytkownik może to wyeksportować lub usunąć?
- Czy dane służą reklamie lub niezwiązanemu z usługą profilowaniu?
Zachowaj ostrożność, gdy dostawca twierdzi, że nie przechowuje „żadnych metadanych”, ale nie definiuje, co uznaje za metadane.
6. Jak uwierzytelniane jest twoje konto?
Silne szyfrowanie wiadomości nie rekompensuje słabego zabezpieczenia konta.
Atakujący, który przejmie konto, może podszywać się pod użytkownika, zarejestrować nowy klucz, uzyskać dostęp do treści czytelnej dla serwera lub zakłócić odzyskiwanie.
Oceń, czy usługa oferuje zabezpieczenia takie jak:
- Bezpieczna obsługa haseł
- Ograniczanie częstotliwości żądań
- Unieważnianie sesji
- Przejrzyste zarządzanie urządzeniami lub sesjami
- Ochrona przed ponownym użyciem przechwyconych danych uwierzytelniających
- Bezpieczne procedury resetowania hasła
- Uwierzytelnianie wieloskładnikowe, gdy jest właściwe
- Powiadomienia o istotnych zmianach konta
Odróżniaj także uwierzytelnianie konta od szyfrowania wiadomości.
Logowanie dowodzi, że ktoś ma dane dostępowe konta. Niekoniecznie dowodzi, że urządzenie posiada pierwotny prywatny klucz szyfrujący.
7. Jak działa szyfrowane odzyskiwanie?
Odzyskiwanie tworzy jeden z najtrudniejszych kompromisów w prywatnej komunikacji.
To zrozumiałe, że użytkownicy chcą dostępu do historii rozmów po wymianie urządzenia. Jeśli jednak dostawca potrafi po cichu przywrócić każdy klucz prywatny, może mieć większe możliwości odszyfrowywania, niż użytkownicy oczekują.
Chroniony mechanizm odzyskiwania może szyfrować kopię zapasową po stronie klienta i wymagać sekretu odzyskiwania, klucza dostępu passkey lub zatwierdzenia na zaufanym urządzeniu. Najpierw ustal, co zawiera kopia: tożsamość konta, kontakty i historia wiadomości to różne rzeczy.
Zapytaj:
- Czy kopia jest szyfrowana przed wysłaniem?
- Czy hasło konta wystarcza do jej przywrócenia?
- Czy dostawca zna sekret odzyskiwania?
- Czy pomoc techniczna może zresetować sekret?
- Co się stanie, jeśli sekret zostanie utracony?
- Czy przywracanie zachowuje ten sam odcisk klucza publicznego?
- Czy można wyłączyć odzyskiwanie?
Wiarygodna odpowiedź może zawierać niewygodne ograniczenie: utrata zarówno klucza prywatnego, jak i sekretu odzyskiwania może uniemożliwić odzyskanie starych zaszyfrowanych treści.
Taka konsekwencja może świadczyć o rzeczywistej granicy bezpieczeństwa, a nie o wadzie produktu.
8. Co się dzieje, gdy połączenie zostanie przerwane?
Bezpieczeństwo i niezawodność muszą działać razem.
Połączenia mobilne zanikają. Przeglądarki przechodzą w stan uśpienia. Urządzenia zmieniają sieci. Dobrze zaprojektowany komunikator powinien radzić sobie z tymczasowym rozłączeniem bez powielania wiadomości, utraty kolejności lub osłabiania szyfrowania.
Szukaj modelu działania offline i synchronizacji, który potrafi:
- Przygotować działanie wychodzące lokalnie.
- Nadać mu stały identyfikator.
- Bezpiecznie ponowić próbę po odzyskaniu połączenia.
- Uniknąć wielokrotnego wysyłania.
- Uzgodnić stan z potwierdzeniem serwera.
- Pobrać zmiany pominięte podczas pracy offline.
Zapytaj osobno, jak aplikacja chroni dane przesyłane przez sieć i lokalną kolejkę wiadomości wychodzących podczas oczekiwania. E2EE nie dowodzi automatycznie, że lokalna kolejka jest szyfrowana w spoczynku.
Ponowienie próby sieciowej nie powinno wymagać przekazania usłudze dostarczającej jawnej kopii wiadomości, która poza tym jest szyfrowana end-to-end.
9. Jak autoryzowany jest dostęp do przesyłanych i przechowywanych obiektów?
Bezpieczeństwo multimediów obejmuje więcej niż szyfrowanie.
Usługa może obsługiwać awatary, załączniki, tapety, relacje, tymczasowo przesyłane pliki i generowane miniatury. Każdy obiekt wymaga zasad dostępu.
Sprawdź, czy aplikacja:
- Wymaga uwierzytelnienia przy pobieraniu prywatnych multimediów
- Weryfikuje, czy konto wysyłające żądanie należy do odpowiedniej rozmowy
- Oddziela zasoby publiczne od obiektów prywatnych wiadomości
- Usuwa nieprzypisane przesłane pliki
- Usuwa wygasłe obiekty tymczasowe
- Zapobiega współdzieleniu pamięci podręcznej między kontami
- Używa nieprzewidywalnych identyfikatorów, nie traktując nieprzewidywalności jako autoryzacji
Prywatny plik w jawnej postaci nie może stać się czytelny tylko dlatego, że ktoś odgadnie jego adres URL. W przypadku zaszyfrowanych obiektów sprawdź, jak klucze i uprawnienia są rozdzielane oraz unieważniane. Wytyczne OWASP dotyczące autoryzacji zalecają konsekwentne egzekwowanie decyzji o dostępie, także dla zasobów statycznych; sam nieprzewidywalny identyfikator nie jest kompletną polityką autoryzacji.
10. Czy czaty grupowe są chronione inaczej?
Szyfrowanie grup i kontrola członkostwa stawiają inne pytania niż szyfrowanie rozmów bezpośrednich.
Zmiany członkostwa, wiele urządzeń, historia wiadomości, role administratorów, zaproszenia, usuwanie członków i rotacja kluczy tworzą dodatkowe wymagania projektowe.
Niektóre usługi zapewniają E2EE zarówno dla rozmów bezpośrednich, jak i grup. Inne zapewniają je tylko dla rozmów bezpośrednich, a grupy chronią za pomocą TLS, uwierzytelnianego dostępu do przechowywania i kontroli dostępu po stronie serwera.
Drugi model także może zapewniać istotne bezpieczeństwo, ale wyznacza inną granicę zaufania.
Zapytaj, czy serwer może przetwarzać treść grupy i czy ochrona zmienia się, gdy:
- Dołącza członek
- Członek odchodzi
- Administrator kogoś usuwa
- Wiadomość zostaje edytowana
- Historia jest synchronizowana z nowym urządzeniem
- Do grupy dołącza bot lub integracja
Nigdy nie zakładaj, że kłódka wyświetlana w jednym rodzaju rozmowy automatycznie dotyczy wszystkich pozostałych.
11. Jakimi ustawieniami prywatności dysponuje użytkownik?
Prywatność oznacza także kontrolę po dotarciu informacji do usługi.
Szukaj praktycznych funkcji konta i rozmów, takich jak:
- Eksport danych konta
- Usuwanie konta
- Unieważnianie sesji
- Czyszczenie lokalnej lub synchronizowanej historii
- Usuwanie wysłanych wiadomości, gdy jest dozwolone
- Zarządzanie potwierdzeniami odczytu
- Kontrolowanie widoczności profilu
- Blokowanie niechcianych kontaktów
- Zarządzanie podglądami powiadomień
- Wyłączanie lub usuwanie kopii zapasowych kluczy
Dostawca powinien wyjaśnić, czy usunięcie obejmuje tylko twoją kopię, kopie wszystkich uczestników czy sam zapis na serwerze.
Odbiorca mógł już pobrać, skopiować, przekazać dalej lub sfotografować wiadomość. Żadna funkcja usuwania nie gwarantuje wymazania jej ze wszystkich urządzeń końcowych.
12. Czy deklaracje bezpieczeństwa są konkretne i sprawdzalne?
Najbardziej wartościowa dokumentacja bezpieczeństwa definiuje granice.
Szukaj konkretnych informacji o:
- Algorytmach i długościach kluczy
- Operacjach po stronie klienta i serwera
- Rodzajach rozmów objętych E2EE
- Szyfrowaniu multimediów
- Przechowywanych informacjach
- Uwierzytelnianiu
- Odzyskiwaniu
- Zmianach kluczy
- Kontroli dostępu
- Znanych ograniczeniach
- Dacie ostatniej aktualizacji dokumentacji
Ostrożnie traktuj niejasne określenia:
- Szyfrowanie nie do złamania
- Absolutna prywatność
- Bezpieczeństwo klasy wojskowej
- Całkowita anonimowość
- Zero metadanych
- Niemożliwe do zhakowania
- Szyfrowanie odporne na przyszłe zagrożenia
Żadnego złożonego systemu komunikacyjnego nie należy oceniać wyłącznie na podstawie sloganu.
Niezależne audyty, publiczna dokumentacja techniczna, odtwarzalne aplikacje klienckie, profesjonalne oceny i raporty bezpieczeństwa o jasno określonym zakresie mogą dawać dodatkową pewność. Nie wszystkie zapewniają ten sam poziom dowodów, ale są bardziej użyteczne niż niepoparte dowodami superlatywy.
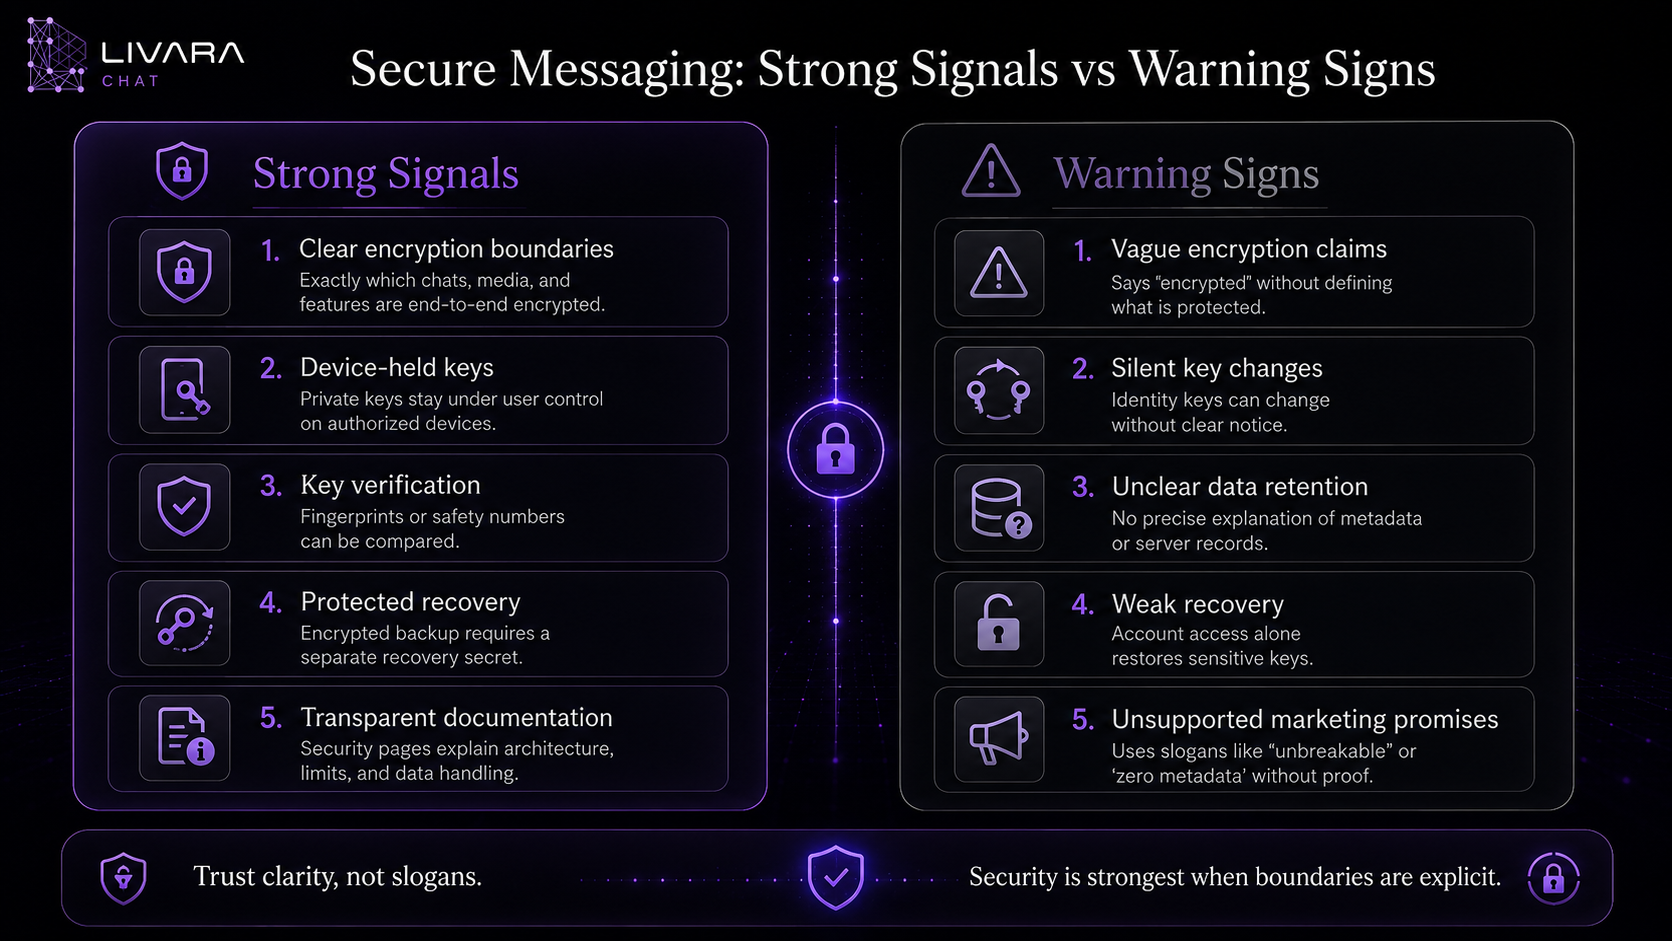
Bezpieczna komunikacja: mocne oznaki i sygnały ostrzegawcze
| Mocna oznaka | Sygnał ostrzegawczy |
|---|---|
| Dostawca wskazuje, które rozmowy są E2EE | Każdą funkcję określa się po prostu jako „szyfrowaną” |
| Wyjaśniono kontrolę nad kluczami prywatnymi | Zarządzanie kluczami nie jest nigdy omawiane |
| Zmiany kluczy są widoczne | Klucze mogą zmieniać się po cichu |
| Ograniczenia odzyskiwania są udokumentowane | Pomoc techniczna może przywrócić wszystko bez wyjaśnienia, jak |
| Wymieniono kategorie metadanych | Dostawca deklaruje „zero metadanych” bez definicji |
| Ochrona multimediów jest opisana osobno | Wspomina się tylko o wiadomościach tekstowych |
| Grupy mają określoną granicę zaufania | Sugeruje się, że deklaracje dotyczące rozmów bezpośrednich obejmują grupy |
| Strony o bezpieczeństwie zawierają aktualne szczegóły implementacji | Język marketingowy przeczy dokumentacji technicznej |
| Ograniczenia są jasno opisane | Usługa deklaruje absolutną lub niemożliwą do złamania ochronę |
Zastosowanie listy do publicznych deklaracji Livara
Strona bezpieczeństwa Livara udostępnia dokumentację produktu, a nie niezależną certyfikację. Obecne granice ochrony rozróżniają:
- Wiadomości bezpośrednie: LVR1 wykorzystuje hybrydowe uzgadnianie kluczy P-256 i ML-KEM-768 oraz szyfrowanie uwierzytelnione dla obsługiwanych treści.
- Zgodne grupy prywatne: ochrona kluczem nadawcy LGS1; członkostwo i role pozostają odrębną granicą pozostającą pod kontrolą serwera. Starsze, niezgodne grupy nie powinny otrzymywać etykiety E2EE.
- Kanały publiczne: treść czytelna dla serwera, bez E2EE.
- Odzyskiwanie: materiał tożsamości jest zabezpieczany przed wysłaniem; jego przywrócenie nie przywraca historii czatów.
- Metadane i urządzenia: zapisy dotyczące kierowania wiadomości i przejęte urządzenia końcowe pozostają poza obietnicą szyfrowania treści.
Traktuj je jako deklaracje do sprawdzenia względem zainstalowanej wersji i modelu zagrożeń. Specyfikacja protokołu, lokalny wektor testowy, audyt konkretnej wersji i obserwacja działającej usługi to różne formy dowodów. Nie zastępuj brakujących dowodów założeniem ani doskonałego bezpieczeństwa, ani udowodnionej podatności.
60-sekundowa lista kontrolna bezpiecznej komunikacji
Przed założeniem konta sprawdź, czy potrafisz odpowiedzieć na każde pytanie:
- Które rodzaje rozmów są szyfrowane end-to-end?
- Czy ochrona obejmuje obrazy, filmy, dokumenty i wiadomości głosowe?
- Czy klucze prywatne są generowane i przechowywane na urządzeniach uczestników?
- Czy kontakty mogą porównywać odciski kluczy lub numery bezpieczeństwa?
- Czy zmiany kluczy są widoczne?
- Czy polityka prywatności wskazuje przechowywane metadane?
- Czy uwierzytelnianie konta jest wyjaśnione?
- Czy odzyskiwanie klucza jest oddzielone od zwykłego logowania?
- Czy żądania prywatnych multimediów są uwierzytelniane i autoryzowane?
- Czy szyfrowanie pozostaje aktywne podczas oczekiwania w kolejce offline?
- Czy grupy i kanały mają precyzyjnie określoną granicę bezpieczeństwa?
- Czy ograniczenia są udokumentowane bez przesadnych obietnic?
Oznacz pytania bez odpowiedzi jako „nie wiadomo”, a nie automatycznie „bezpieczne” lub „niebezpieczne”. Dostawca nie musi używać takiej samej architektury jak każdy konkurent.
Musi jednak udzielać odpowiedzi na tyle precyzyjnych, aby użytkownicy rozumieli, czemu ufają.
Najbezpieczniejszy wybór zależy od twojego modelu zagrożeń
Nie istnieje uniwersalny komunikator, który automatycznie jest najlepszy dla każdej osoby i sytuacji.
Grupa rodzinna, miejsce pracy, dziennikarz i źródło, zespół medyczny oraz społeczność publiczna mogą potrzebować różnych połączeń takich cech jak:
- Poufność
- Weryfikacja tożsamości
- Anonimowość
- Zarządzanie grupą
- Przechowywanie wiadomości
- Zgodność z regulacjami
- Odzyskiwanie
- Obsługa wielu urządzeń
- Otwarty kod źródłowy
- Niezależny audyt
- Łatwość obsługi
Zacznij od pytania, co chronisz i przed kim.
W zwykłej komunikacji osobistej główne zagrożenia mogą obejmować kradzież konta, niebezpieczną sieć, utratę urządzenia lub nadmierne zbieranie danych.
W komunikacji podwyższonego ryzyka mogą być dodatkowo potrzebne zweryfikowane tożsamości, zasady znikających wiadomości, wzmocnione zabezpieczenia urządzeń, rygorystyczne procedury operacyjne i niezależny przegląd bezpieczeństwa.
Szyfrowanie nie naprawi przejętego urządzenia końcowego ani nie powstrzyma zaufanego odbiorcy przed udostępnieniem wiadomości.
Prywatność zaczyna się od trafnych oczekiwań
Wiarygodny komunikator nie wymaga od użytkowników wiary, że wszystkie zagrożenia zniknęły.
Wyjaśnia:
- Co jest chronione
- Które urządzenia mają klucze
- Co przetwarza serwer
- Jakie metadane pozostają
- Jak działa odzyskiwanie
- Gdzie E2EE się zaczyna i kończy
- Jakich zabezpieczeń jeszcze nie wdrożono
Ta przejrzystość umożliwia podejmowanie świadomych decyzji.
Jasna dokumentacja jest konieczna do oceny, ale nie wystarcza do wskazania najbezpieczniejszej aplikacji. Liczą się także jakość implementacji, terminowe aktualizacje, niezależne ustalenia i ryzyka związane z rzeczywistym sposobem użycia. Poradnik EFF dotyczący wyboru narzędzi również zaleca zaczynanie od własnych zagrożeń i traktowanie otwartości jako szansy na przegląd, a nie gwarancji.
W kolejnym kroku przeprowadź nieszkodliwą próbę: zweryfikuj jeden kontakt, wyślij przykładowy załącznik, sprawdź połączone urządzenia, zakres kopii zapasowej i potwierdź, że obie osoby potrafią niezawodnie korzystać z ustawień. Nie testuj na poufnych materiałach, które próbujesz chronić.
Często zadawane pytania
Co sprawia, że komunikator jest bezpieczny?
Bezpieczny komunikator łączy chroniony transport sieciowy, silne uwierzytelnianie, staranną kontrolę dostępu, bezpieczne zarządzanie kluczami, odpowiedzialne przetwarzanie danych i jasno udokumentowane granice prywatności. Dla treści prywatnych wiadomości szyfrowanie end-to-end stanowi ważną dodatkową warstwę.
Czy szyfrowany komunikator jest automatycznie prywatny?
Nie. Aplikacja może szyfrować treść wiadomości, a jednocześnie przetwarzać informacje o koncie, znaczniki czasu, członkostwo, potwierdzenia, informacje o urządzeniu lub inne metadane. Prywatność zależy zarówno od szyfrowania, jak i szerszych praktyk usługi dotyczących danych.
Czy szyfrowanie end-to-end ukrywa, do kogo piszę?
Niekoniecznie. E2EE przede wszystkim chroni obsługiwaną treść wiadomości. Usługa nadal może potrzebować informacji o nadawcy, odbiorcy, członkostwie, czasie i kierowaniu wiadomości, aby dostarczać oraz synchronizować rozmowy.
Czy dostawca komunikatora może odzyskać wiadomości E2EE?
To zależy od konstrukcji systemu kluczy i kopii zapasowych. Dostawca może przechowywać zaszyfrowaną historię wiadomości, nie mając klucza prywatnego potrzebnego do jej otwarcia. System odzyskiwania może przywracać klucz tylko wtedy, gdy użytkownik poda oddzielny sekret odzyskiwania.
Czy komunikacja przez przeglądarkę jest bezpieczna?
Przeglądarka może wykonywać silną kryptografię po stronie klienta, ale bezpieczeństwo nadal zależy od implementacji aplikacji, integralności przeglądarki, bezpieczeństwa urządzenia, przechowywania kluczy, dostarczania kodu aplikacji przez serwer oraz rozszerzeń i systemu operacyjnego użytkownika.
Czy czaty grupowe zawsze są szyfrowane end-to-end?
Nie. Niektóre usługi zapewniają E2EE dla grup, a inne tylko dla rozmów bezpośrednich. Sprawdź dokumentację dostawcy, aby poznać dokładną granicę ochrony.
Co się stanie, jeśli mój klucz szyfrujący się zmieni?
Zmiana klucza może wynikać z użycia nowego urządzenia, ponownej instalacji, resetu klucza lub odzyskiwania. Bezpieczny komunikator powinien pokazać tę zmianę i umożliwić kontaktom zweryfikowanie nowego odcisku klucza.
Czy E2EE wystarcza do szczególnie wrażliwej komunikacji?
E2EE chroni treść między obsługiwanymi urządzeniami końcowymi, ale nie chroni zainfekowanego lub odblokowanego urządzenia, nie gwarantuje zachowania odbiorcy ani nie ukrywa automatycznie metadanych. Użytkownicy podwyższonego ryzyka potrzebują też silnego zabezpieczenia urządzeń i bezpiecznych procedur działania.