
Eine Messaging-App kann ein Schloss anzeigen, sich privat nennen und trotzdem wichtige Fragen offenlassen.
Welche Unterhaltungen sind verschlüsselt? Sind Anhänge geschützt? Wo werden die Schlüssel gespeichert? Welche Informationen bewahrt der Server auf? Was passiert, wenn Sie ein Gerät verlieren? Können sich Verschlüsselungsschlüssel ohne Warnung ändern?
Diese Details helfen Ihnen, sowohl nützliche Schutzmaßnahmen als auch noch fehlende Nachweise zu erkennen. Keine Checkliste allein bescheinigt einem Produkt Sicherheit.
Dieser Leitfaden enthält zwölf praktische Fragen, die Sie stellen sollten, bevor Sie einer verschlüsselten Messaging-App persönliche Unterhaltungen, vertrauliche Dateien oder sensible Arbeitsinhalte anvertrauen.
Was ist eine sichere Messaging-App?
Eine sichere Messaging-App ist ein Kommunikationsdienst, der Unterhaltungen vor unbefugtem Zugriff, Abfangen, Kontoübernahmen und unbeabsichtigter Offenlegung von Daten schützen soll.
Ein ernst zu nehmender privater Messenger sollte mindestens sichere Netzwerkübertragung, starke Kontoauthentifizierung, sorgfältige Zugriffskontrollen und klare Verfahren zum Umgang mit Daten bieten.
Für besonders vertrauliche Unterhaltungen sollte er außerdem Ende-zu-Ende-Verschlüsselung bereitstellen.
Ende-zu-Ende-Verschlüsselung, kurz E2EE, schützt unterstützte Inhalte, indem sie auf dem Gerät des Absenders verschlüsselt und auf dem Gerät eines berechtigten Empfängers entschlüsselt werden. Der Dienst kann die verschlüsselten Daten zustellen, ohne den lesbaren Nachrichtentext zu benötigen.
Verschlüsselung ist jedoch nur ein Teil der Sicherheit von Messengern.
Eine vollständige Bewertung muss auch berücksichtigen:
- Welche Unterhaltungen verschlüsselt sind
- Ob Fotos und Dateien denselben Schutz erhalten
- Wo private Schlüssel gespeichert werden
- Wie Kontakte Schlüssel überprüfen können
- Welche Metadaten sichtbar bleiben
- Wie die Wiederherstellung von Konten und Schlüsseln funktioniert
- Was bei einem kompromittierten Gerät passiert
- Wie der Dienst seine Grenzen dokumentiert
Eine ausführlichere Einführung finden Sie in Ende-zu-Ende-Verschlüsselung erklärt.
Warum das Wort „verschlüsselt“ nicht genügt
Nahezu jeder moderne Messaging-Dienst verschlüsselt den Netzwerkverkehr mit HTTPS, TLS oder einer anderen geschützten Übertragung.
Dieser Schutz ist wichtig, bedeutet aber nicht zwangsläufig, dass die Unterhaltung Ende-zu-Ende-verschlüsselt ist.
Bei Transportverschlüsselung sind die Daten auf dem Weg zwischen Ihrem Gerät und dem Dienst geschützt. Der Dienst kann die lesbaren Inhalte dennoch empfangen, bevor er sie über eine weitere geschützte Verbindung zustellt.
Bei E2EE werden unterstützte Nachrichteninhalte für die Beteiligten verschlüsselt, bevor sie den Messaging-Dienst erreichen.
Dieser Unterschied bestimmt mit, wer technisch auf den Nachrichtentext zugreifen kann.
Deshalb sollten Sie präzise Fragen stellen, statt eine allgemeine Bezeichnung als „verschlüsselt“ zu akzeptieren.
| Aussage | Die Frage, die Sie stellen sollten |
|---|---|
| „Ihre Chats sind verschlüsselt“ | Sind sie nur bei der Übertragung oder Ende-zu-Ende-verschlüsselt? |
| „Ihre Daten sind sicher“ | Welche Daten, gegen welche Bedrohungen und wie lange? |
| „Wir können Ihre Nachrichten nicht lesen“ | Gilt das für direkte Chats, Gruppen, Medien, Anrufe und Backups? |
| „Von Grund auf privat“ | Welche Metadaten und Betriebsinformationen bleiben verfügbar? |
| „Sichere Wiederherstellung“ | Wer kann die Verschlüsselungsschlüssel wiederherstellen, und welches Geheimnis ist erforderlich? |
1. Welche Unterhaltungen sind Ende-zu-Ende-verschlüsselt?
Gehen Sie nicht davon aus, dass eine Aussage zur Verschlüsselung für jeden Teil einer Anwendung gilt.
Ein Messaging-Dienst kann unterschiedliche Schutzmaßnahmen bieten für:
- Direkte Unterhaltungen zwischen zwei Personen
- Private Gruppen
- Öffentliche Gruppen
- Broadcast-Kanäle
- Sprach- und Videoanrufe
- Storys oder zeitlich begrenzte Beiträge
- Bots und automatisierte Konten
- Synchronisierte Gesprächsverläufe
Bitten Sie den Anbieter, den genauen Geltungsbereich zu benennen.
Eine aussagekräftige Antwort klingt so:
Texte und Medien direkter Nachrichten werden auf den Geräten der Beteiligten verschlüsselt. Kompatible private Gruppen werden mit LGS1 Ende-zu-Ende-verschlüsselt, wobei Senderschlüssel bei Mitgliedschaftsänderungen automatisch rotieren. Kanäle verwenden eine separate, serverseitig lesbare Architektur und werden nicht als E2EE beschrieben.
Eine schwache Antwort klingt so:
Ihre Kommunikation wird durch Verschlüsselung auf Militärniveau geschützt.
Die erste Antwort liefert Informationen, die Sie bewerten können. Die zweite beeindruckt sprachlich, ohne die geschützten Inhalte oder das Bedrohungsmodell zu definieren.
2. Sind auch Fotos, Videos und Anhänge verschlüsselt?
Eine Anwendung kann Text verschlüsseln und hochgeladene Medien zugleich über ein anderes System verarbeiten.
Daraus ergibt sich eine wichtige Frage: Wird ein Foto vor dem Hochladen clientseitig verschlüsselt, oder schützen es lediglich Serverberechtigungen und Transportverschlüsselung?
Fragen Sie nach:
- Fotos und Videos
- Dokumenten
- Sprachnachrichten
- Linkvorschauen
- Vorschaubildern
- Temporären Upload-Dateien
- Zwischengespeicherten Medien
- Download-Berechtigungen
Der Medienschutz sollte gesondert beschrieben und nicht in einer pauschalen Aussage über „Nachrichten“ versteckt werden.
Fragen Sie getrennt nach dem Zugriff auf verschlüsselte Daten und auf den Entschlüsselungsschlüssel. Manche Systeme verteilen verschlüsselte Anhänge über weniger streng beschränkte Speicher; das bedeutet nicht automatisch eine Offenlegung von Klartext. Entscheidend ist, ob Unbefugte lesbare Medien oder ihren Schlüssel erhalten können und welche Metadaten der Speicherpfad verrät.
3. Wo werden Verschlüsselungsschlüssel erzeugt und gespeichert?
Verschlüsselung ist nur so vertrauenswürdig wie der Umgang mit ihren Schlüsseln.
Bei clientseitiger E2EE sollte privates Schlüsselmaterial unter der Kontrolle der Geräte der Beteiligten bleiben. Öffentliche Schlüssel können geteilt werden, damit Kontakte verschlüsselt kommunizieren können; private Schlüssel benötigen jedoch stärkeren Schutz.
Achten Sie auf klare Antworten auf diese Fragen:
- Wird der private Schlüssel auf dem Gerät erzeugt?
- Wird er jemals unverschlüsselt hochgeladen?
- Kann der Anbieter ihn ableiten oder ersetzen?
- Kann ein anderes angemeldetes Gerät ihn automatisch erhalten?
- Ist der lokale Schlüsselspeicher geschützt?
- Was geschieht nach einem Zurücksetzen des Schlüssels?
- Erzeugt eine Neuinstallation der Anwendung einen neuen Identitätsschlüssel?
Die Dokumentation muss nicht jedes Implementierungsdetail offenlegen. Sie sollte aber erklären, wer private Schlüssel kontrolliert und welchen Lebenszyklus sie durchlaufen.
4. Können Kontakte ihre Schlüssel gegenseitig überprüfen?
Ende-zu-Ende-Verschlüsselung schützt eine Unterhaltung nur, wenn die Verschlüsselungsschlüssel den vorgesehenen Beteiligten gehören.
Viele sichere Messaging-Systeme stellen einen öffentlichen Schlüssel durch einen Fingerabdruck, eine Sicherheitsnummer, einen QR-Code oder einen anderen Prüfwert dar.
Zwei Kontakte können diesen Wert über einen vertrauenswürdigen Kanal vergleichen, beispielsweise:
- Bei einem persönlichen Treffen
- In einem verifizierten Sprachanruf
- Über ein bereits authentifiziertes Konto
- Über ein vertrauenswürdiges Firmenverzeichnis
Die Schlüsselprüfung schafft zusätzliche Sicherheit, dass die erwarteten Schlüssel verwendet werden; für sich allein beweist sie nicht die Identität einer Person. Einige Produkte bieten auch Schlüsseltransparenzprüfungen, etwa Signals automatische Verifizierung. Prüfen Sie die unterstützten Konto- und Versionsbedingungen, statt für jedes Produkt einen ausschließlich manuellen Ablauf zu verlangen.
Fragen Sie außerdem, was passiert, wenn sich ein Fingerabdruck ändert.
Ein geänderter Schlüssel kann eine harmlose Erklärung haben, etwa ein Zurücksetzen, einen Gerätewechsel oder eine Wiederherstellung. Die Änderung sollte jedoch sichtbar sein. Ein stiller Austausch erschwert das Erkennen einer unerwarteten Änderung des Identitätsschlüssels.
5. Welche Metadaten bewahrt der Dienst auf?
Nachrichteninhalte und Nachrichtenmetadaten sind verschiedene Kategorien.
Ein Dienst kann außerstande sein, den Text einer E2EE-Nachricht zu lesen, und trotzdem Informationen verarbeiten, die für Zustellung, Synchronisierung und Anzeige der Unterhaltung erforderlich sind.
Je nach System können dazu gehören:
- Kontokennungen von Absendern und Empfängern
- Gesprächsmitgliedschaften
- Zeitstempel von Nachrichten
- Zustell- und Lesebestätigungen
- Nachrichtengröße
- Reaktions- und Bearbeitungsereignisse
- Gerätesitzungen
- Synchronisierungsmarker
- Öffentliches Schlüsselmaterial
- Push-Benachrichtigungstoken
- Aufzeichnungen zur Missbrauchsabwehr und Sicherheit
Das Vorhandensein betrieblicher Metadaten macht einen Dienst nicht automatisch unsicher.
Die wichtigen Fragen lauten:
- Was wird erfasst?
- Warum wird es benötigt?
- Wie lange wird es aufbewahrt?
- Wer kann darauf zugreifen?
- Kann der Nutzer es exportieren oder löschen?
- Wird es für Werbung oder sachfremde Profilbildung verwendet?
Seien Sie vorsichtig, wenn ein Anbieter behauptet, „keine Metadaten“ zu speichern, ohne zu definieren, was er darunter versteht.
6. Wie wird Ihr Konto authentifiziert?
Starke Nachrichtenverschlüsselung gleicht schwache Kontosicherheit nicht aus.
Wer ein Konto übernimmt, kann sich möglicherweise als dessen Nutzer ausgeben, einen neuen Schlüssel registrieren, auf serverseitig lesbare Inhalte zugreifen oder die Wiederherstellung beeinträchtigen.
Prüfen Sie, ob der Dienst Schutzmaßnahmen bietet wie:
- Sicheren Umgang mit Passwörtern
- Begrenzung der Anfragerate
- Widerruf von Sitzungen
- Klare Geräte- oder Sitzungsverwaltung
- Schutz vor der erneuten Verwendung abgefangener Anmeldedaten
- Sichere Verfahren zum Zurücksetzen von Passwörtern
- Mehrfaktor-Authentifizierung, wo angemessen
- Benachrichtigungen bei wichtigen Kontoänderungen
Unterscheiden Sie außerdem zwischen Kontoauthentifizierung und Nachrichtenverschlüsselung.
Eine Anmeldung belegt, dass jemand die Zugangsdaten des Kontos besitzt. Sie belegt nicht zwangsläufig, dass das Gerät über den ursprünglichen privaten Verschlüsselungsschlüssel verfügt.
7. Wie funktioniert verschlüsselte Wiederherstellung?
Wiederherstellung führt zu einem der schwierigsten Zielkonflikte bei privaten Messengern.
Nutzer möchten verständlicherweise nach einem Gerätewechsel auf ihren Gesprächsverlauf zugreifen. Kann ein Anbieter aber jeden privaten Schlüssel unbemerkt wiederherstellen, verfügt er möglicherweise über mehr Entschlüsselungsmöglichkeiten, als Nutzer erwarten.
Ein geschütztes Wiederherstellungsverfahren kann ein Backup auf dem Client verschlüsseln und ein Wiederherstellungsgeheimnis, einen Passkey oder die Freigabe durch ein vertrauenswürdiges Gerät verlangen. Klären Sie zuerst, was das Backup enthält: Kontoidentität, Kontakte und Nachrichtenverlauf sind unterschiedliche Dinge.
Fragen Sie:
- Wird das Backup vor dem Hochladen verschlüsselt?
- Reicht das Kontopasswort zur Wiederherstellung aus?
- Kennt der Anbieter das Wiederherstellungsgeheimnis?
- Kann der Support das Geheimnis zurücksetzen?
- Was passiert, wenn das Geheimnis verloren geht?
- Bleibt bei der Wiederherstellung derselbe Fingerabdruck des öffentlichen Schlüssels erhalten?
- Lässt sich die Wiederherstellung deaktivieren?
Eine vertrauenswürdige Antwort kann eine unbequeme Einschränkung enthalten: Der Verlust sowohl des privaten Schlüssels als auch des Wiederherstellungsgeheimnisses kann alte verschlüsselte Inhalte unwiederbringlich machen.
Diese Folge kann ein Hinweis auf eine echte Sicherheitsgrenze sein und nicht auf einen Produktmangel.
8. Was passiert, wenn Ihre Verbindung abbricht?
Sicherheit und Zuverlässigkeit müssen zusammenwirken.
Mobilfunkverbindungen brechen ab. Browser gehen in den Ruhezustand. Geräte wechseln das Netzwerk. Ein gut gestalteter Messenger sollte vorübergehende Unterbrechungen verkraften, ohne Nachrichten zu duplizieren, ihre Reihenfolge zu verlieren oder die Verschlüsselung zu schwächen.
Achten Sie auf ein Offline- und Synchronisierungsmodell, das:
- Eine ausgehende Aktion lokal vormerkt.
- Ihr eine stabile Kennung zuweist.
- Nach der Wiederverbindung sicher erneut versucht, sie auszuführen.
- Doppeltes Senden verhindert.
- Die Serverbestätigung abgleicht.
- Während der Offline-Zeit verpasste Änderungen abruft.
Fragen Sie gesondert, wie die App die über das Netzwerk übertragenen Daten und ihren lokalen Postausgang schützt, während eine Nachricht wartet. E2EE beweist nicht automatisch, dass die lokale Warteschlange im Ruhezustand verschlüsselt ist.
Ein erneuter Sendeversuch sollte nicht erfordern, dem Zustelldienst eine Klartextkopie einer ansonsten Ende-zu-Ende-verschlüsselten Nachricht zu geben.
9. Wie werden Uploads und gespeicherte Objekte autorisiert?
Mediensicherheit umfasst mehr als Verschlüsselung.
Ein Dienst kann Avatare, Nachrichtenanhänge, Hintergrundbilder, Storys, temporäre Uploads und erzeugte Vorschaubilder verarbeiten. Jedes Objekt benötigt eine Zugriffsregelung.
Prüfen Sie, ob die Anwendung:
- Für den Abruf privater Medien eine Authentifizierung verlangt
- Prüft, ob das anfragende Konto zur betreffenden Unterhaltung gehört
- Öffentliche Dateien von privaten Nachrichtenobjekten trennt
- Nicht zugeordnete Uploads aufräumt
- Abgelaufene temporäre Objekte entfernt
- Kontoübergreifende Zwischenspeicherung verhindert
- Unvorhersehbare Kennungen nutzt, ohne Unvorhersehbarkeit als Zugriffsberechtigung zu behandeln
Eine private Klartextdatei darf nicht lesbar werden, nur weil jemand ihre URL errät. Prüfen Sie bei verschlüsselten Objekten, wie Schlüssel und Zugriffsberechtigungen verteilt und widerrufen werden. Die Autorisierungsrichtlinien von OWASP empfehlen, Zugriffsentscheidungen konsequent durchzusetzen, auch für statische Ressourcen; eine unvorhersehbare Kennung allein ist keine vollständige Autorisierungsrichtlinie.
10. Werden Gruppenchats anders geschützt?
Gruppenverschlüsselung und Mitgliedschaftskontrollen werfen andere Fragen auf als die Verschlüsselung direkter Chats.
Mitgliedschaftsänderungen, mehrere Geräte, Nachrichtenverlauf, Administratorrollen, Einladungen, Ausschlüsse und Schlüsselrotation schaffen zusätzliche Anforderungen an das Design.
Einige Dienste bieten E2EE sowohl für direkte Chats als auch für Gruppen. Andere bieten E2EE nur für direkte Unterhaltungen und schützen Gruppen durch TLS, authentifizierten Speicher und serverseitige Zugriffskontrollen.
Auch das zweite Modell kann wirksame Sicherheit bieten, hat aber eine andere Vertrauensgrenze.
Fragen Sie, ob der Server Gruppeninhalte verarbeiten kann und ob sich der Schutz ändert, wenn:
- Ein Mitglied beitritt
- Ein Mitglied austritt
- Ein Administrator jemanden entfernt
- Eine Nachricht bearbeitet wird
- Der Verlauf auf ein neues Gerät synchronisiert wird
- Ein Bot oder eine Integration der Gruppe beitritt
Gehen Sie niemals davon aus, dass ein in einer Gesprächsart angezeigtes Schloss automatisch für jede andere Art gilt.
11. Welche Datenschutzkontrollen haben Nutzer?
Datenschutz bedeutet auch Kontrolle, nachdem Informationen den Dienst erreicht haben.
Achten Sie auf praktische Konto- und Gesprächsfunktionen wie:
- Exportieren von Kontodaten
- Löschen eines Kontos
- Widerrufen von Sitzungen
- Löschen lokaler oder synchronisierter Verläufe
- Löschen gesendeter Nachrichten, soweit zulässig
- Verwalten von Lesebestätigungen
- Steuern der Profilsichtbarkeit
- Blockieren unerwünschter Kontakte
- Verwalten von Benachrichtigungsvorschauen
- Deaktivieren oder Löschen von Schlüsselsicherungen
Der Anbieter sollte erklären, ob eine Löschung nur Ihre Kopie, die Kopien aller Beteiligten oder den Serverdatensatz selbst entfernt.
Ein Empfänger kann eine Nachricht bereits heruntergeladen, kopiert, weitergeleitet oder fotografiert haben. Keine Löschfunktion kann die Entfernung von jedem Endgerät garantieren.
12. Sind die Sicherheitsversprechen konkret und überprüfbar?
Besonders aussagekräftige Sicherheitsdokumentation definiert Grenzen.
Achten Sie auf konkrete Aussagen zu:
- Algorithmen und Schlüssellängen
- Clientseitigen gegenüber serverseitigen Vorgängen
- Von E2EE erfassten Gesprächsarten
- Medienverschlüsselung
- Gespeicherten Informationen
- Authentifizierung
- Wiederherstellung
- Schlüsseländerungen
- Zugriffskontrollen
- Bekannten Einschränkungen
- Dem Datum der letzten Aktualisierung der Dokumentation
Begegnen Sie vagen Formulierungen mit Vorsicht:
- Unknackbare Verschlüsselung
- Absolute Privatsphäre
- Sicherheit auf Militärniveau
- Vollständig anonym
- Keine Metadaten
- Unmöglich zu hacken
- Zukunftssichere Verschlüsselung
Kein komplexes Kommunikationssystem sollte allein anhand eines Slogans bewertet werden.
Unabhängige Audits, öffentliche technische Dokumentation, reproduzierbare Clients, fachliche Bewertungen und klar abgegrenzte Sicherheitsberichte können zusätzliche Gewissheit bieten. Sie liefern nicht alle dieselbe Beweiskraft, sind aber nützlicher als unbelegte Superlative.
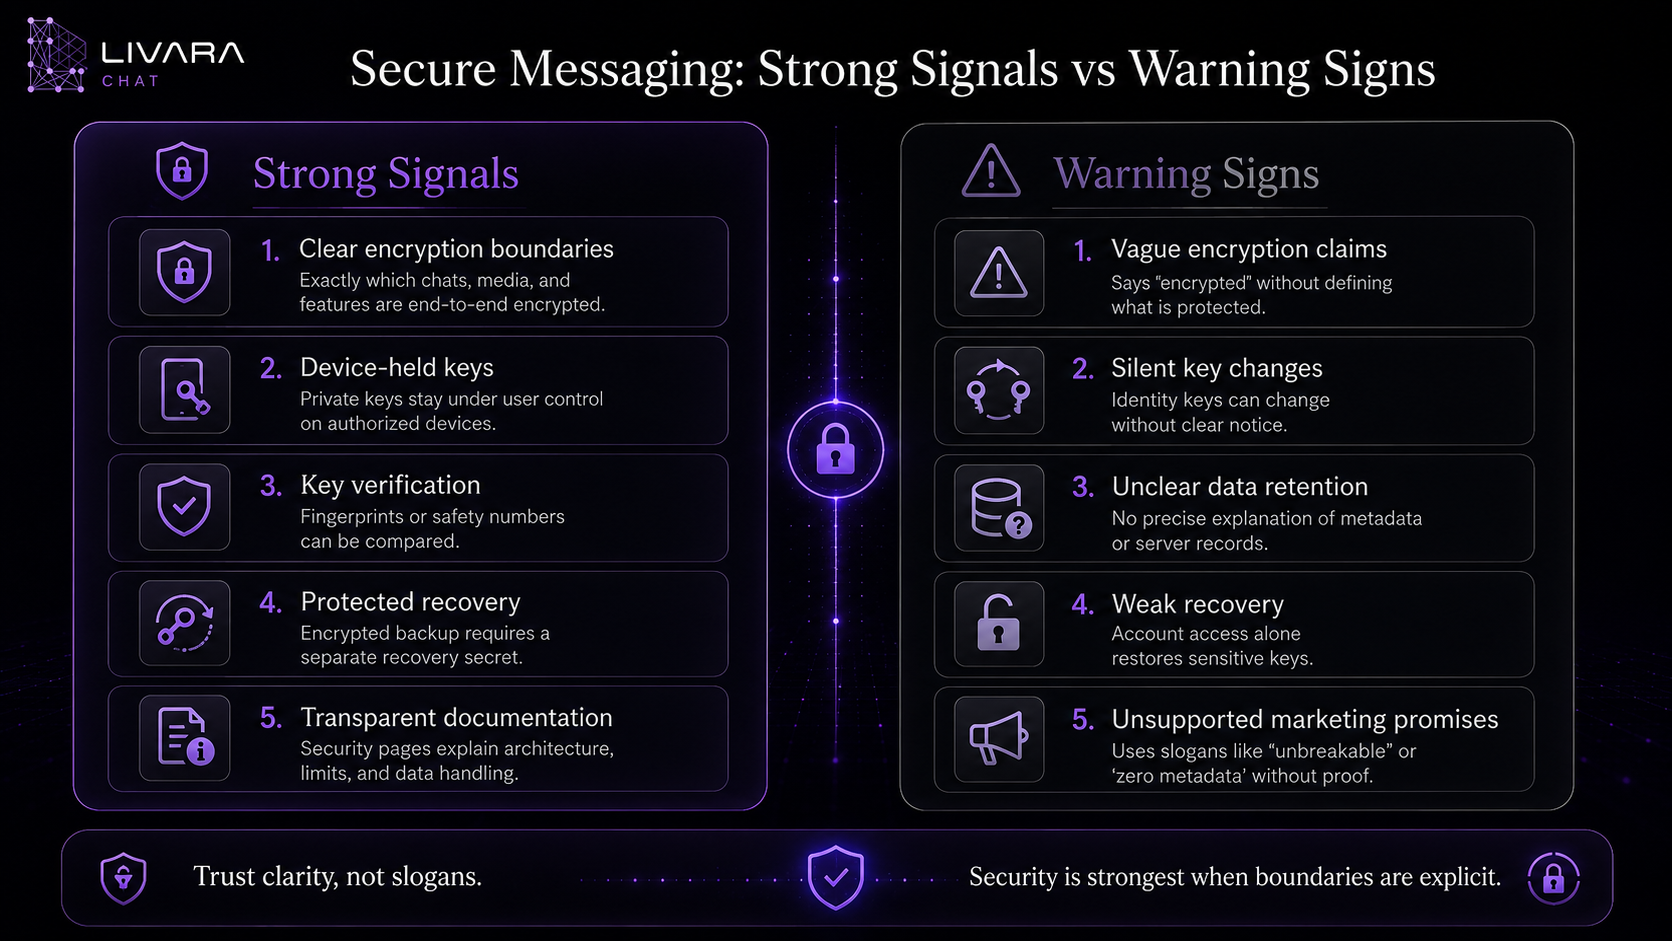
Sichere Messenger: starke Merkmale und Warnzeichen
| Starkes Merkmal | Warnzeichen |
|---|---|
| Der Anbieter benennt die Ende-zu-Ende-verschlüsselten Unterhaltungen | Jede Funktion wird lediglich als „verschlüsselt“ beschrieben |
| Die Kontrolle über private Schlüssel wird erklärt | Der Umgang mit Schlüsseln wird nie thematisiert |
| Schlüsseländerungen sind sichtbar | Schlüssel können sich unbemerkt ändern |
| Grenzen der Wiederherstellung sind dokumentiert | Der Support kann alles wiederherstellen, ohne zu erklären, wie |
| Metadatenkategorien werden aufgelistet | Der Anbieter behauptet ohne Definitionen, es gebe „keine Metadaten“ |
| Medienschutz wird gesondert beschrieben | Es werden nur Textnachrichten erwähnt |
| Gruppen haben eine definierte Vertrauensgrenze | Aussagen zu direkten Chats sollen offenbar auch für Gruppen gelten |
| Sicherheitsseiten enthalten aktuelle Implementierungsdetails | Marketingaussagen widersprechen der technischen Dokumentation |
| Einschränkungen werden klar benannt | Der Dienst verspricht absoluten oder unknackbaren Schutz |
Die Checkliste auf Livaras öffentliche Aussagen anwenden
Die Sicherheitsseite von Livara bietet Produktdokumentation, keine unabhängige Zertifizierung. Ihre derzeitigen Grenzen unterscheiden:
- Direkte Nachrichten: LVR1 verwendet hybride Schlüsselvereinbarung mit P-256 und ML-KEM-768 sowie authentifizierte Verschlüsselung für unterstützte Inhalte.
- Kompatible private Gruppen: Schutz durch LGS1-Senderschlüssel; Mitgliedschaft und Rollen bleiben eine separate Grenze unter Serverhoheit. Ältere inkompatible Gruppen sollten nicht mit einem E2EE-Label versehen werden.
- Öffentliche Kanäle: serverseitig lesbare Inhalte, keine E2EE.
- Wiederherstellung: Identitätsmaterial wird vor dem Hochladen verschlüsselt; seine Wiederherstellung stellt nicht den Chatverlauf wieder her.
- Metadaten und Geräte: Zustellungsaufzeichnungen und kompromittierte Endgeräte bleiben außerhalb des Versprechens der Inhaltsverschlüsselung.
Behandeln Sie diese Angaben als Aussagen, die Sie anhand Ihrer installierten Version und des Bedrohungsmodells prüfen. Eine Protokollspezifikation, ein lokaler Testvektor, das Audit einer bestimmten Version und die Beobachtung des laufenden Dienstes sind unterschiedliche Nachweisformen. Ersetzen Sie fehlende Belege weder durch die Annahme perfekter Sicherheit noch durch die Annahme einer bewiesenen Schwachstelle.
Eine 60-Sekunden-Checkliste für sichere Messenger
Prüfen Sie vor dem Erstellen eines Kontos, ob Sie jede Frage beantworten können:
- Welche Gesprächsarten sind Ende-zu-Ende-verschlüsselt?
- Sind Bilder, Videos, Dokumente und Sprachnachrichten erfasst?
- Werden private Schlüssel auf den Geräten der Beteiligten erzeugt und aufbewahrt?
- Können Kontakte Schlüsselfingerabdrücke oder Sicherheitsnummern vergleichen?
- Sind Schlüsseländerungen sichtbar?
- Nennt die Datenschutzerklärung gespeicherte Metadaten?
- Wird die Kontoauthentifizierung erklärt?
- Ist die Schlüsselwiederherstellung von der gewöhnlichen Anmeldung getrennt?
- Werden Anfragen nach privaten Medien authentifiziert und autorisiert?
- Bleibt die Verschlüsselung während der Offline-Warteschlange aktiv?
- Haben Gruppen und Kanäle eine präzise Sicherheitsgrenze?
- Sind Einschränkungen ohne übertriebene Versprechen dokumentiert?
Markieren Sie unbeantwortete Punkte als „unbekannt“, nicht automatisch als „sicher“ oder „unsicher“. Ein Anbieter muss nicht dieselbe Architektur wie jeder Wettbewerber verwenden.
Er muss aber Antworten geben, die präzise genug sind, damit Nutzer verstehen, worauf sie vertrauen.
Die sicherste Wahl hängt von Ihrem Bedrohungsmodell ab
Es gibt keine universelle Messaging-App, die automatisch für jede Person und Situation die beste ist.
Eine Familiengruppe, ein Arbeitsplatz, ein Journalist und seine Quelle, ein medizinisches Team und eine öffentliche Community können unterschiedliche Kombinationen benötigen aus:
- Vertraulichkeit
- Identitätsprüfung
- Anonymität
- Gruppenverwaltung
- Nachrichtenaufbewahrung
- Einhaltung regulatorischer Vorgaben
- Wiederherstellung
- Unterstützung mehrerer Geräte
- Quelloffenem Code
- Unabhängigen Audits
- Benutzerfreundlichkeit
Fragen Sie zuerst, was Sie schützen und vor wem.
Bei gewöhnlicher persönlicher Kommunikation sind die Hauptrisiken möglicherweise Kontodiebstahl, ein unsicheres Netzwerk, ein verlorenes Gerät oder übermäßige Datenerfassung.
Bei Kommunikation mit höherem Risiko benötigen Sie möglicherweise zusätzlich verifizierte Identitäten, Regeln für selbstlöschende Nachrichten, gehärtete Geräte, strenge betriebliche Abläufe und eine unabhängige Sicherheitsprüfung.
Verschlüsselung kann ein kompromittiertes Endgerät nicht reparieren und einen vertrauenswürdigen Empfänger nicht daran hindern, eine Nachricht zu teilen.
Privatsphäre beginnt mit zutreffenden Erwartungen
Ein vertrauenswürdiger Messenger verlangt nicht, dass Nutzer glauben, jedes Risiko sei verschwunden.
Er erklärt:
- Was geschützt ist
- Welche Geräte die Schlüssel besitzen
- Was der Server verarbeitet
- Welche Metadaten verbleiben
- Wie die Wiederherstellung funktioniert
- Wo E2EE beginnt und endet
- Welche Schutzmaßnahmen noch nicht implementiert sind
Diese Klarheit ermöglicht fundierte Entscheidungen.
Klare Dokumentation ist für eine Bewertung notwendig, reicht aber nicht aus, um die sicherste App zu bestimmen. Auch Implementierungsqualität, rechtzeitige Updates, unabhängige Erkenntnisse und die Risiken Ihrer tatsächlichen Nutzung zählen. Der Leitfaden der EFF zur Werkzeugauswahl empfiehlt ebenfalls, von den eigenen Bedrohungen auszugehen und Offenheit als Gelegenheit zur Prüfung statt als Garantie zu betrachten.
Führen Sie als nächsten Schritt einen harmlosen Test durch: Verifizieren Sie einen Kontakt, senden Sie einen Beispielanhang, prüfen Sie verknüpfte Geräte, untersuchen Sie den Umfang des Backups und bestätigen Sie, dass beide Beteiligten die Einstellungen zuverlässig verwenden können. Testen Sie nicht mit dem vertraulichen Material, das Sie schützen möchten.
Häufig gestellte Fragen
Was macht eine Messaging-App sicher?
Eine sichere Messaging-App verbindet geschützte Netzwerkübertragung, starke Authentifizierung, sorgfältige Zugriffskontrollen, sichere Schlüsselverwaltung, verantwortungsvollen Datenumgang und klar dokumentierte Datenschutzgrenzen. Für private Nachrichteninhalte bietet Ende-zu-Ende-Verschlüsselung eine wichtige zusätzliche Schutzschicht.
Ist eine verschlüsselte Messaging-App automatisch privat?
Nein. Eine App kann Nachrichteninhalte verschlüsseln und trotzdem Kontoinformationen, Zeitstempel, Mitgliedschaften, Bestätigungen, Geräteinformationen oder andere Metadaten verarbeiten. Privatsphäre hängt sowohl von der Verschlüsselung als auch vom umfassenderen Umgang des Dienstes mit Daten ab.
Verbirgt Ende-zu-Ende-Verschlüsselung, wem ich schreibe?
Nicht unbedingt. E2EE schützt vor allem unterstützte Nachrichteninhalte. Der Dienst benötigt möglicherweise weiterhin Angaben zu Absendern, Empfängern, Mitgliedschaft, Zeit und Zustellung, um Unterhaltungen zuzustellen und zu synchronisieren.
Kann ein Messaging-Anbieter E2EE-Nachrichten wiederherstellen?
Das hängt vom Schlüssel- und Backup-Design ab. Ein Anbieter kann verschlüsselte Nachrichtenverläufe speichern, ohne den zum Öffnen nötigen privaten Schlüssel zu besitzen. Ein Wiederherstellungssystem stellt den Schlüssel möglicherweise nur wieder her, wenn der Nutzer ein separates Wiederherstellungsgeheimnis bereitstellt.
Ist sicheres Messaging im Browser sicher?
Ein Browser kann starke clientseitige Kryptografie ausführen. Die Sicherheit hängt jedoch weiterhin von der Implementierung der Anwendung, der Integrität des Browsers, der Gerätesicherheit, dem Schlüsselspeicher, der Auslieferung des Anwendungscodes durch den Server sowie den Erweiterungen und dem Betriebssystem des Nutzers ab.
Sind Gruppenchats immer Ende-zu-Ende-verschlüsselt?
Nein. Manche Dienste bieten E2EE für Gruppen, andere nur für direkte Unterhaltungen. Prüfen Sie die Dokumentation des Anbieters auf den genauen Geltungsbereich.
Was passiert, wenn sich mein Verschlüsselungsschlüssel ändert?
Ein Schlüsselwechsel kann durch ein neues Gerät, eine Neuinstallation, ein Zurücksetzen des Schlüssels oder eine Wiederherstellung entstehen. Ein sicherer Messenger sollte die Änderung sichtbar machen und Kontakten ermöglichen, den neuen Fingerabdruck zu prüfen.
Reicht E2EE für besonders sensible Kommunikation aus?
E2EE schützt Inhalte zwischen unterstützten Endgeräten, schützt aber kein infiziertes oder entsperrtes Gerät, garantiert nicht das Verhalten eines Empfängers und verbirgt Metadaten nicht automatisch. Nutzer mit höherem Risiko benötigen außerdem starke Gerätesicherheit und sichere Arbeitsabläufe.


