
قد يعرض تطبيق مراسلة رمز قفل، ويصف نفسه بأنه خاص، ثم يترك أسئلة مهمة بلا إجابة.
ما المحادثات المشفرة؟ هل المرفقات محمية؟ أين تُخزّن المفاتيح؟ ما المعلومات التي يحتفظ بها الخادم؟ ماذا يحدث عند فقدان جهاز؟ وهل يمكن أن تتغير مفاتيح التشفير دون تحذير؟
تساعدك هذه التفاصيل على تحديد الحماية المفيدة والأدلة التي ما زالت مفقودة معًا. ولا تمنح أي قائمة تحقق بمفردها شهادة بأن منتجًا ما آمن.
يقدّم هذا الدليل 12 سؤالًا عمليًا لطرحها قبل أن تأتمن تطبيق مراسلة مشفرًا على محادثات شخصية أو ملفات سرية أو عمل حساس.
ما تطبيق المراسلة الآمن؟
تطبيق المراسلة الآمن خدمة اتصال مصممة لحماية المحادثات من الوصول غير المصرّح به والاعتراض واختراق الحساب والكشف غير المقصود عن البيانات.
ينبغي لأي تطبيق جاد للمراسلة الخاصة أن يستخدم، كحد أدنى، نقلًا آمنًا عبر الشبكة ومصادقة قوية للحساب وضوابط وصول دقيقة وممارسات واضحة للتعامل مع البيانات.
وللمحادثات شديدة الخصوصية، ينبغي أن يوفّر أيضًا التشفير من طرف إلى طرف.
يحمي التشفير من طرف إلى طرف، أو E2EE، المحتوى المدعوم بتشفيره على جهاز المرسل وفك تشفيره على جهاز مستلم مصرّح له. ويمكن للخدمة توصيل البيانات المشفرة دون الحاجة إلى نص الرسالة المقروء.
لكن التشفير ليس إلا جزءًا واحدًا من أمان المراسلة.
يجب أن يراعي التقييم الكامل أيضًا:
- ما المحادثات المشفرة
- ما إذا كانت الصور والملفات تحصل على الحماية نفسها
- أين تُخزّن المفاتيح الخاصة
- كيف يمكن لجهات الاتصال التحقق من المفاتيح
- ما البيانات الوصفية التي تظل ظاهرة
- كيف تعمل استعادة الحساب والمفاتيح
- ماذا يحدث عند اختراق جهاز
- كيف توثّق الخدمة حدودها
للاطلاع على مقدمة أعمق، اقرأ «شرح التشفير من طرف إلى طرف».
لماذا لا تكفي كلمة «مشفر»
تشفّر جميع خدمات المراسلة الحديثة تقريبًا حركة الشبكة باستخدام HTTPS أو TLS أو وسيلة نقل محمية أخرى.
هذه الحماية مهمة، لكنها لا تعني بالضرورة أن المحادثة مشفرة من طرف إلى طرف.
في تشفير النقل، تُحمى البيانات أثناء انتقالها بين جهازك والخدمة. وقد تظل الخدمة تتلقى المحتوى المقروء قبل توصيله عبر اتصال محمي آخر.
أما مع E2EE، فيُشفّر محتوى الرسائل المدعوم للمشاركين قبل وصوله إلى خدمة المراسلة.
يؤثر هذا الفرق في الجهات التي قد تستطيع تقنيًا الوصول إلى نص الرسالة.
ولهذا أيضًا ينبغي أن تطرح أسئلة دقيقة بدلًا من قبول وصف عام مثل «مشفر».
| الادعاء | السؤال الذي ينبغي طرحه |
|---|---|
| «محادثاتك مشفرة» | هل تُشفّر أثناء النقل فقط أم من طرف إلى طرف؟ |
| «بياناتك آمنة» | أي بيانات، وفي مواجهة أي تهديدات، ولمدة كم؟ |
| «لا نستطيع قراءة رسائلك» | هل يشمل ذلك المحادثات المباشرة والمجموعات والوسائط والمكالمات والنسخ الاحتياطية؟ |
| «خاص بحكم التصميم» | ما البيانات الوصفية والمعلومات التشغيلية التي تظل متاحة؟ |
| «استعادة آمنة» | من يستطيع استعادة مفاتيح التشفير، وما السر المطلوب؟ |
1. ما المحادثات المشفرة من طرف إلى طرف؟
لا تفترض أن تصريحًا واحدًا عن التشفير ينطبق على كل جزء من التطبيق.
قد توفّر خدمة المراسلة درجات مختلفة من الحماية لكل من:
- المحادثات المباشرة بين شخصين
- المجموعات الخاصة
- المجموعات العامة
- قنوات البث
- المكالمات الصوتية والمرئية
- القصص أو المنشورات المؤقتة
- الروبوتات والحسابات الآلية
- سجل المحادثات المتزامن
اطلب من المزوّد تحديد الحد الدقيق.
تبدو الإجابة القوية مثل الآتي:
تُشفّر نصوص الرسائل المباشرة والوسائط على أجهزة المشاركين. وتُشفّر المجموعات الخاصة المتوافقة من طرف إلى طرف باستخدام LGS1، مع تدوير تلقائي لمفتاح المرسل عند تغيّر العضوية. وتستخدم القنوات بنية منفصلة يستطيع الخادم قراءتها، ولا توصف بأنها مشفرة من طرف إلى طرف.
وتبدو الإجابة الضعيفة مثل الآتي:
اتصالاتك محمية بتشفير من المستوى العسكري.
تعطيك الإجابة الأولى معلومات تستطيع تقييمها. أما الثانية فتستخدم لغة لافتة دون تحديد المحتوى المحمي أو نموذج التهديد.
2. هل تُشفّر الصور والفيديوهات والمرفقات أيضًا؟
قد يشفّر التطبيق النصوص بينما يتعامل مع الوسائط المرفوعة عبر نظام مختلف.
يثير ذلك سؤالًا مهمًا: هل تُشفّر الصورة على جانب العميل قبل رفعها، أم تحميها فقط صلاحيات الخادم وتشفير النقل؟
اسأل عن:
- الصور والفيديوهات
- المستندات
- الرسائل الصوتية
- معاينات الروابط
- الصور المصغّرة
- ملفات الرفع المؤقتة
- الوسائط المخزّنة مؤقتًا
- التصريح بالتنزيل
ينبغي وصف حماية الوسائط على نحو منفصل، لا إخفاؤها داخل تصريح عام عن «الرسائل».
اسأل بصورة منفصلة عن الوصول إلى البايتات المشفرة والوصول إلى مفتاح فك التشفير. توزّع بعض التصاميم المرفقات المشفرة عبر تخزين أقل تقييدًا؛ ولا يعني ذلك تلقائيًا انكشاف محتوى غير مشفر. السؤال الحاسم هو ما إذا كان طرف غير مصرّح له يستطيع الحصول على وسائط مقروءة أو مفتاحها، وما البيانات الوصفية التي يكشفها مسار التخزين.
3. أين تُنشأ مفاتيح التشفير وتُخزّن؟
لا تتجاوز موثوقية التشفير موثوقية التعامل مع مفاتيحه.
في E2EE على جانب العميل، ينبغي أن تظل مواد المفاتيح الخاصة تحت سيطرة أجهزة المشاركين. ويمكن مشاركة المفاتيح العامة حتى تتمكن جهات الاتصال من إنشاء اتصال مشفر، لكن المفاتيح الخاصة تتطلب حماية أقوى.
ابحث عن إجابات واضحة لهذه الأسئلة:
- هل يُنشأ المفتاح الخاص على الجهاز؟
- هل يُرفع دون تشفير في أي وقت؟
- هل يستطيع المزوّد اشتقاقه أو استبداله؟
- هل يستطيع جهاز آخر مسجّل الدخول الحصول عليه تلقائيًا؟
- هل التخزين المحلي للمفاتيح محمي؟
- ماذا يحدث بعد إعادة ضبط المفتاح؟
- هل تؤدي إعادة تثبيت التطبيق إلى إنشاء مفتاح هوية جديد؟
لا يلزم أن تكشف الوثائق كل تفاصيل التنفيذ. لكنها ينبغي أن تشرح ملكية المفاتيح الخاصة ودورة حياتها.
4. هل تستطيع جهات الاتصال التحقق من مفاتيح بعضها؟
لا يحمي التشفير من طرف إلى طرف محادثة إلا عندما تخص مفاتيح التشفير المشاركين المقصودين.
تمثّل أنظمة مراسلة آمنة كثيرة المفتاح العام ببصمة أو رقم أمان أو رمز QR أو قيمة تحقق أخرى.
يمكن لجهتي اتصال مقارنة تلك القيمة عبر قناة موثوقة، مثل:
- لقاء حضوري
- مكالمة صوتية تم التحقق منها
- حساب سبق توثيق هويته
- دليل شركة موثوق
يوفّر التحقق من المفاتيح ثقة إضافية في استخدام المفاتيح المتوقعة؛ لكنه ليس بمفرده إثباتًا لهوية الشخص. وتقدّم بعض المنتجات أيضًا فحوص شفافية المفاتيح، مثل التحقق التلقائي في Signal. راجع شروط الحسابات والإصدارات المدعومة بدلًا من اشتراط إجراء يدوي حصري لكل منتج.
واسأل أيضًا عما يحدث عند تغيّر البصمة.
قد يكون لتغيّر المفتاح تفسير غير ضار، مثل إعادة ضبط أو استبدال جهاز أو عملية استعادة. لكن ينبغي أن يكون التغيير ظاهرًا. فالاستبدال الصامت يجعل اكتشاف التغيير غير المتوقع في مفتاح الهوية أصعب.
5. ما البيانات الوصفية التي تحتفظ بها الخدمة؟
محتوى الرسائل وبياناتها الوصفية فئتان مختلفتان.
قد تعجز الخدمة عن قراءة نص رسالة مشفرة من طرف إلى طرف، بينما تظل تعالج معلومات مطلوبة لتوجيه المحادثة ومزامنتها وعرضها.
وبحسب النظام، قد يشمل ذلك:
- معرّفات حسابَي المرسل والمستلم
- عضوية المحادثة
- الطوابع الزمنية للرسائل
- إيصالات التسليم والقراءة
- حجم الرسالة
- أحداث التفاعل والتعديل
- جلسات الأجهزة
- مؤشرات المزامنة
- بيانات المفاتيح العامة
- رموز الإشعارات الفورية
- سجلات منع إساءة الاستخدام والأمان
لا يجعل وجود بيانات وصفية تشغيلية الخدمة غير آمنة تلقائيًا.
الأسئلة المهمة هي:
- ما الذي يُجمع؟
- لماذا توجد حاجة إليه؟
- ما مدة الاحتفاظ به؟
- من يستطيع الوصول إليه؟
- هل يستطيع المستخدم تصديره أو حذفه؟
- هل يُستخدم للإعلانات أو لإنشاء ملفات تعريف غير ذات صلة؟
توخَّ الحذر عندما يزعم المزوّد أنه لا يخزّن «أي بيانات وصفية» دون تعريف ما يعدّه بيانات وصفية.
6. كيف تجري مصادقة حسابك؟
لا يعوّض التشفير القوي للرسائل ضعف أمان الحساب.
قد يستطيع مهاجم يستولي على حساب انتحال شخصية المستخدم، أو تسجيل مفتاح جديد، أو الوصول إلى محتوى مقروء للخادم، أو التدخل في الاستعادة.
قيّم ما إذا كانت الخدمة تقدّم وسائل حماية مثل:
- التعامل الآمن مع كلمات المرور
- تحديد معدل الطلبات
- إبطال الجلسات
- إدارة واضحة للأجهزة أو الجلسات
- الحماية من إعادة استخدام بيانات الاعتماد في هجمات إعادة الإرسال
- إجراءات آمنة لإعادة تعيين كلمة المرور
- مصادقة متعددة العوامل حيثما كانت مناسبة
- إشعارات بتغييرات الحساب المهمة
وميّز أيضًا بين مصادقة الحساب وتشفير الرسائل.
يثبت تسجيل الدخول أن شخصًا ما يمتلك بيانات اعتماد الحساب. لكنه لا يثبت بالضرورة أن الجهاز يمتلك مفتاح التشفير الخاص الأصلي.
7. كيف تعمل الاستعادة المشفرة؟
تخلق الاستعادة إحدى أصعب الموازنات في المراسلة الخاصة.
من المفهوم أن يرغب المستخدمون في الوصول إلى سجل المحادثات بعد استبدال جهاز. لكن إذا استطاع المزوّد استعادة كل مفتاح خاص بصمت، فقد يمتلك قدرة على فك التشفير تفوق ما يتوقعه المستخدمون.
قد يشفّر تصميم الاستعادة المحمي نسخة احتياطية على جانب العميل، ويتطلب سر استعادة أو مفتاح مرور أو موافقة جهاز موثوق. حدّد أولًا ما تتضمنه النسخة: هوية الحساب وجهات الاتصال وسجل الرسائل أشياء مختلفة.
اسأل:
- هل تُشفّر النسخة الاحتياطية قبل رفعها؟
- هل تكفي كلمة مرور الحساب لاستعادتها؟
- هل يعرف المزوّد سر الاستعادة؟
- هل يستطيع موظفو الدعم إعادة تعيين السر؟
- ماذا يحدث عند فقدان السر؟
- هل تحافظ الاستعادة على بصمة المفتاح العام نفسها؟
- هل يمكن تعطيل الاستعادة؟
قد تتضمن الإجابة الجديرة بالثقة قيدًا غير مريح: فقدان المفتاح الخاص وسر الاستعادة معًا قد يجعل المحتوى المشفر القديم غير قابل للاستعادة.
وقد تكون هذه النتيجة دليلًا على وجود حد أمني حقيقي، لا عيبًا في المنتج.
8. ماذا يحدث عند انقطاع اتصالك؟
يجب أن يعمل الأمان والاعتمادية معًا.
تنقطع اتصالات الهاتف. تدخل المتصفحات في السكون. تنتقل الأجهزة بين الشبكات. ينبغي لتطبيق مراسلة مصمم جيدًا أن يتعامل مع الانقطاع المؤقت دون تكرار الرسائل أو فقدان ترتيبها أو إضعاف التشفير.
ابحث عن نموذج للعمل دون اتصال والمزامنة يستطيع:
- تجهيز إجراء صادر محليًا.
- إسناد معرّف ثابت إليه.
- إعادة المحاولة بأمان بعد عودة الاتصال.
- تجنّب الإرسال المكرر.
- مطابقة تأكيد الخادم مع الحالة المحلية.
- جلب التغييرات التي فاتت أثناء عدم الاتصال.
اسأل على نحو منفصل كيف يحمي التطبيق حمولة الشبكة وصندوق الصادر المحلي أثناء انتظار الرسالة. لا يثبت E2EE تلقائيًا أن قائمة الانتظار المحلية مشفرة أثناء التخزين.
ينبغي ألا تتطلب إعادة المحاولة عبر الشبكة تسليم خدمة التوصيل نسخة غير مشفرة من رسالة مشفرة من طرف إلى طرف في الأصل.
9. كيف تُمنح صلاحيات الوصول إلى الملفات المرفوعة والكائنات المخزّنة؟
يشمل أمان الوسائط أكثر من التشفير.
قد تتعامل الخدمة مع صور الملف الشخصي ومرفقات الرسائل والخلفيات والقصص والملفات المرفوعة مؤقتًا والصور المصغّرة المُنشأة. وكل كائن يحتاج إلى سياسة وصول.
تحقّق مما إذا كان التطبيق:
- يشترط المصادقة لاسترجاع الوسائط الخاصة
- يتحقق من انتماء الحساب الطالب إلى المحادثة المعنية
- يفصل الأصول العامة عن كائنات الرسائل الخاصة
- ينظّف الملفات المرفوعة غير المرتبطة برسائل
- يزيل الكائنات المؤقتة المنتهية الصلاحية
- يمنع التخزين المؤقت المشترك بين الحسابات
- يستخدم معرّفات غير قابلة للتنبؤ دون اعتبار عدم قابليتها للتنبؤ تصريحًا بالوصول
يجب ألا يصبح ملف خاص غير مشفر مقروءًا لمجرد أن شخصًا خمّن عنوانه. أما الكائنات المشفرة، فافحص كيفية توزيع المفاتيح وقدرات الوصول وإبطالها. توصي إرشادات OWASP للتصريح بالوصول بفرض قرارات الوصول باتساق، بما في ذلك على الموارد الثابتة؛ فالمعرّف غير القابل للتنبؤ ليس وحده سياسة تصريح متكاملة.
10. هل تُحمى المحادثات الجماعية بطريقة مختلفة؟
يطرح تشفير المجموعات وضوابط العضوية أسئلة تختلف عن تشفير المحادثات المباشرة.
تخلق تغييرات العضوية وتعدد الأجهزة وسجل الرسائل وأدوار المشرفين والدعوات والإزالة وتدوير المفاتيح متطلبات تصميم إضافية.
تقدّم بعض الخدمات E2EE للمحادثات المباشرة والجماعية معًا. وتقدّمه أخرى للمحادثات المباشرة فقط، وتحمي المجموعات باستخدام TLS وتخزين يتطلب المصادقة وضوابط وصول على جانب الخادم.
يمكن للنموذج الثاني أن يقدّم أمانًا ذا قيمة أيضًا، لكنه يمثل حد ثقة مختلفًا.
اسأل ما إذا كان الخادم يستطيع معالجة محتوى المجموعة، وما إذا كانت الحماية تتغير عندما:
- ينضم عضو
- يغادر عضو
- يزيل مشرف شخصًا
- تُعدّل رسالة
- يُزامَن السجل إلى جهاز جديد
- يدخل روبوت أو تكامل إلى المجموعة
لا تفترض أبدًا أن قفلًا يظهر في نوع من المحادثات ينطبق تلقائيًا على كل الأنواع الأخرى.
11. ما ضوابط الخصوصية المتاحة للمستخدم؟
تتعلق الخصوصية أيضًا بالتحكم بعد وصول المعلومات إلى الخدمة.
ابحث عن ضوابط عملية للحساب والمحادثات، مثل:
- تصدير بيانات الحساب
- حذف الحساب
- إبطال الجلسات
- مسح السجل المحلي أو المتزامن
- حذف الرسائل المرسلة حيثما كان مسموحًا
- إدارة إيصالات القراءة
- التحكم في ظهور الملف الشخصي
- حظر جهات الاتصال غير المرغوبة
- إدارة معاينات الإشعارات
- تعطيل النسخ الاحتياطية للمفاتيح أو حذفها
ينبغي أن يشرح المزوّد ما إذا كان الحذف يزيل نسختك فقط، أو نسخة كل مشارك، أو سجل الخادم نفسه.
قد يكون المستلم قد نزّل الرسالة أو نسخها أو أعاد توجيهها أو صوّرها بالفعل. ولا تستطيع أي ميزة حذف ضمان محوها من كل جهاز طرفي.
12. هل ادعاءات الأمان محددة وقابلة للتحقق؟
تحدد أقوى وثائق الأمان الحدود.
ابحث عن تصريحات محددة بشأن:
- الخوارزميات وأحجام المفاتيح
- العمليات على جانب العميل مقابل جانب الخادم
- أنواع المحادثات المشمولة بـ E2EE
- تشفير الوسائط
- المعلومات المخزّنة
- المصادقة
- الاستعادة
- تغييرات المفاتيح
- ضوابط الوصول
- القيود المعروفة
- تاريخ آخر تحديث للوثائق
تعامل بحذر مع العبارات المبهمة:
- تشفير غير قابل للكسر
- خصوصية مطلقة
- أمان من المستوى العسكري
- مجهول الهوية تمامًا
- صفر بيانات وصفية
- يستحيل اختراقه
- تشفير مضمون للمستقبل
لا ينبغي تقييم أي نظام اتصالات معقّد بشعار وحده.
يمكن للتدقيق المستقل والوثائق التقنية العامة وتطبيقات العميل القابلة لإعادة إنتاج بنائها والمراجعات المهنية والتقارير الأمنية محددة النطاق بوضوح أن توفّر طمأنينة إضافية. وهي لا تقدم جميعًا مستوى الأدلة نفسه، لكنها أنفع من أوصاف التفوق غير المدعومة.
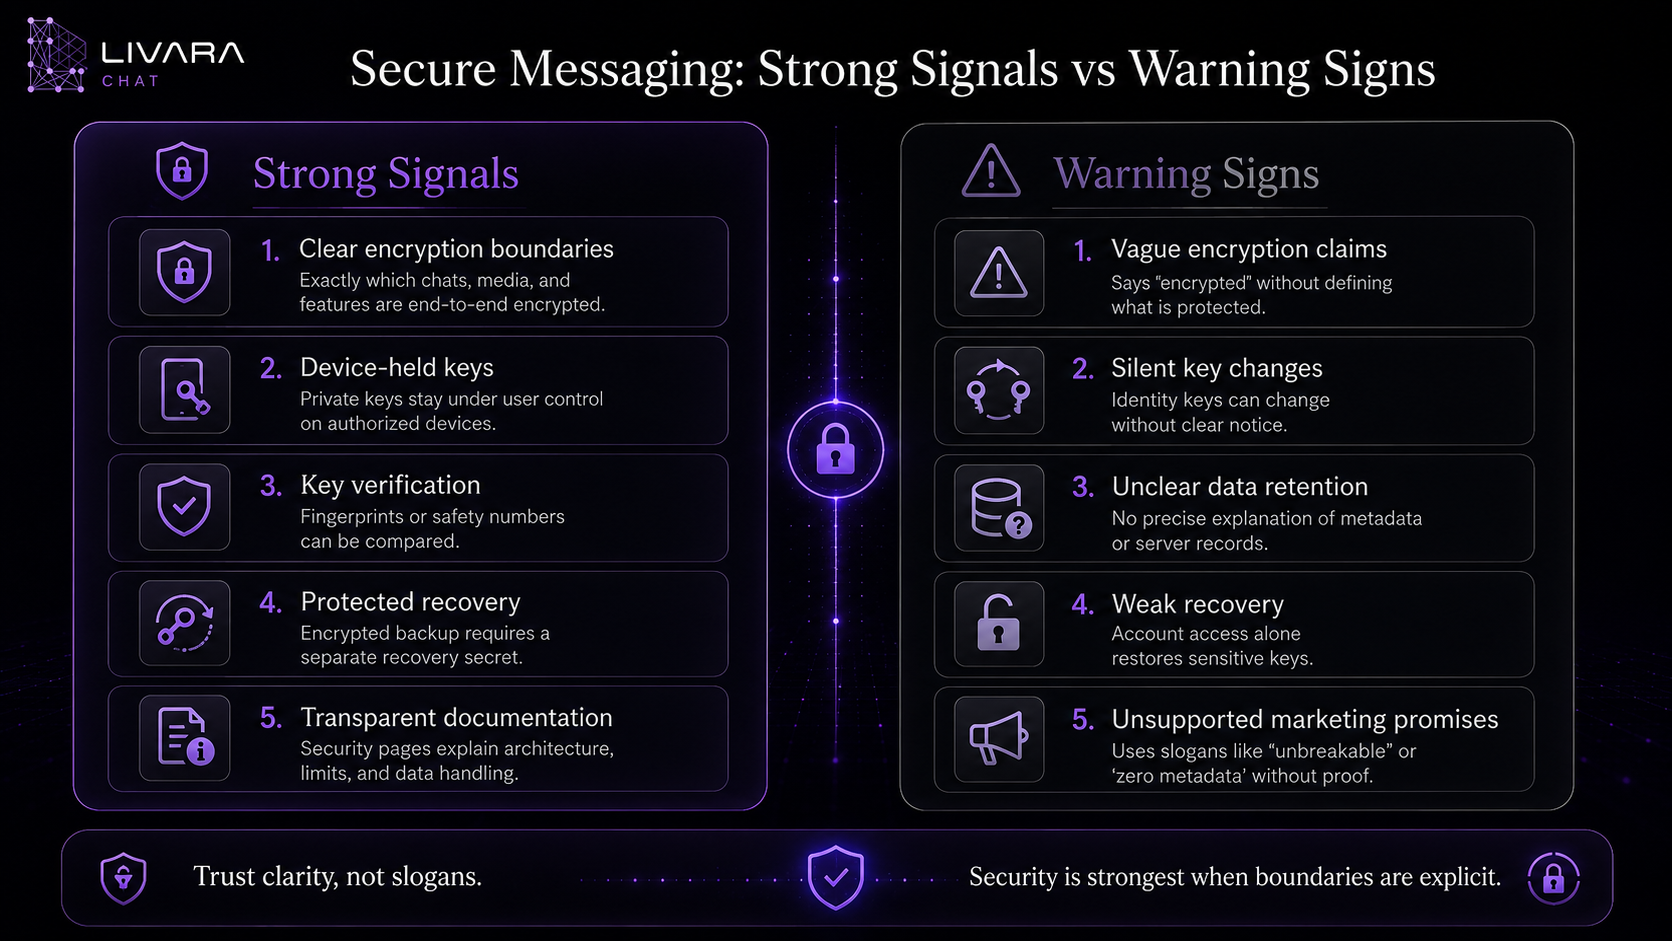
المراسلة الآمنة: علامات قوية وإشارات تحذير
| علامة قوية | إشارة تحذير |
|---|---|
| يسمّي المزوّد المحادثات المشفرة من طرف إلى طرف | توصف كل ميزة ببساطة بأنها «مشفرّة» |
| تُشرح ملكية المفاتيح الخاصة | لا يُناقش التعامل مع المفاتيح أبدًا |
| تغييرات المفاتيح ظاهرة | يمكن للمفاتيح أن تتغير بصمت |
| قيود الاستعادة موثّقة | يستطيع الدعم استعادة كل شيء دون شرح الكيفية |
| تُسرد فئات البيانات الوصفية | يزعم المزوّد «صفر بيانات وصفية» دون تعريفات |
| توصف حماية الوسائط منفصلة | لا تُذكر إلا الرسائل النصية |
| للمجموعات حد ثقة محدد | يُفهم ضمنًا أن ادعاءات المحادثات المباشرة تشمل المجموعات |
| تتضمن صفحات الأمان تفاصيل التنفيذ الحالية | تتناقض اللغة التسويقية مع الوثائق التقنية |
| تُذكر القيود بوضوح | تدّعي الخدمة حماية مطلقة أو غير قابلة للكسر |
تطبيق القائمة على ادعاءات Livara العامة
تقدّم صفحة أمان Livara وثائق للمنتج، لا شهادة مستقلة. وتميّز حدودها الحالية بين:
- الرسائل المباشرة: يستخدم LVR1 اتفاقًا هجينًا على المفاتيح يجمع P-256 وML-KEM-768 وتشفيرًا مصحوبًا بالمصادقة للمحتوى المدعوم.
- المجموعات الخاصة المتوافقة: حماية مفتاح المرسل LGS1؛ وتظل العضوية والأدوار حدًا منفصلًا يخضع لسلطة الخادم. وينبغي ألا ترث المجموعات الأقدم غير المتوافقة وصف E2EE.
- القنوات العامة: محتوى يستطيع الخادم قراءته، وليس E2EE.
- الاستعادة: تُشفّر بيانات الهوية وتُغلَق قبل الرفع؛ واستعادتها لا تعني استعادة سجل المحادثات.
- البيانات الوصفية والأجهزة: تظل سجلات التوجيه والأجهزة الطرفية المخترقة خارج وعد تشفير المحتوى.
استخدم هذه النقاط كادعاءات تُفحص مقابل إصدارك المثبّت ونموذج التهديد. فمواصفة بروتوكول ومتجه اختبار محلي وتدقيق إصدار بعينه وملاحظة الخدمة الحية أشكال مختلفة من الأدلة. لا تستبدل الأدلة المفقودة بافتراض أمان مثالي أو ثغرة مثبتة.
قائمة مراسلة آمنة في 60 ثانية
قبل إنشاء حساب، تحقّق من قدرتك على الإجابة عن كل سؤال:
- ما أنواع المحادثات المشفرة من طرف إلى طرف؟
- هل تشمل الحماية الصور والفيديوهات والمستندات والرسائل الصوتية؟
- هل تُنشأ المفاتيح الخاصة ويُحتفظ بها على أجهزة المشاركين؟
- هل تستطيع جهات الاتصال مقارنة بصمات المفاتيح أو أرقام الأمان؟
- هل تغييرات المفاتيح ظاهرة؟
- هل تحدد سياسة الخصوصية البيانات الوصفية المخزّنة؟
- هل تُشرح مصادقة الحساب؟
- هل عملية استعادة المفاتيح منفصلة عن تسجيل الدخول المعتاد؟
- هل تخضع طلبات الوسائط الخاصة للمصادقة والتصريح بالوصول؟
- هل يظل التشفير نشطًا أثناء الانتظار في قائمة دون اتصال؟
- هل تُحدّد للمجموعات والقنوات حدود أمنية دقيقة؟
- هل تُوثّق القيود دون وعود مبالغ فيها؟
صنّف البنود التي لا إجابة لها بأنها «غير معروفة»، لا «آمنة» أو «غير آمنة» تلقائيًا. ليس مطلوبًا من المزوّد استخدام البنية نفسها التي يستخدمها كل منافس.
لكنه مطالب بتقديم إجابات دقيقة بما يكفي ليفهم المستخدمون ما يثقون به.
الخيار الأكثر أمانًا يعتمد على نموذج التهديد لديك
لا يوجد تطبيق مراسلة عالمي يكون الأفضل تلقائيًا لكل شخص وموقف.
قد تحتاج مجموعة عائلية ومكان عمل وصحفي ومصدره وفريق رعاية صحية ومجتمع عام إلى توليفات مختلفة من:
- السرية
- التحقق من الهوية
- إخفاء الهوية
- إدارة المجموعات
- الاحتفاظ بالرسائل
- الامتثال التنظيمي
- الاستعادة
- دعم تعدد الأجهزة
- الشفرة مفتوحة المصدر
- التدقيق المستقل
- سهولة الاستخدام
ابدأ بالسؤال عما تحميه وممن تحميه.
في التواصل الشخصي المعتاد، قد تكون المخاطر الأساسية سرقة الحساب أو شبكة غير آمنة أو جهازًا مفقودًا أو جمعًا مفرطًا للبيانات.
أما في التواصل الأعلى خطورة، فقد تحتاج أيضًا إلى هويات متحقَّق منها وسياسات للرسائل المختفية وأجهزة معززة الحماية وإجراءات تشغيلية صارمة ومراجعة أمنية مستقلة.
لا يستطيع التشفير إصلاح جهاز طرفي مخترق أو منع مستلم موثوق من مشاركة رسالة.
تبدأ الخصوصية بتوقعات دقيقة
لا يطلب تطبيق المراسلة الجدير بالثقة من المستخدمين تصديق أن كل المخاطر اختفت.
بل يشرح:
- ما الذي يُحمى
- أي أجهزة تحتفظ بالمفاتيح
- ما الذي يعالجه الخادم
- ما البيانات الوصفية التي تبقى
- كيف تعمل الاستعادة
- أين يبدأ E2EE وأين ينتهي
- ما وسائل الحماية التي لم تُنفّذ بعد
يتيح هذا الوضوح للمستخدمين اتخاذ قرارات مستنيرة.
الوثائق الواضحة ضرورية للتقييم، لكنها لا تكفي لتحديد التطبيق الأكثر أمانًا. فجودة التنفيذ والتحديثات في وقتها والنتائج المستقلة ومخاطر استخدامك الفعلي مهمة أيضًا. ويوصي دليل EFF لاختيار الأدوات كذلك بالبدء من تهديداتك والتعامل مع الانفتاح بوصفه فرصة للمراجعة لا ضمانًا.
في الخطوة التالية، أجرِ تجربة غير ضارة: تحقّق من جهة اتصال واحدة، وأرسل مرفقًا تجريبيًا، وراجع الأجهزة المرتبطة، وافحص نطاق النسخ الاحتياطي، وتأكّد من قدرة الطرفين على استخدام الإعدادات باعتمادية. لا تختبر بالمواد السرية التي تحاول حمايتها.
الأسئلة الشائعة
ما الذي يجعل تطبيق المراسلة آمنًا؟
يجمع تطبيق المراسلة الآمن بين نقل شبكي محمي ومصادقة قوية وضوابط وصول دقيقة وإدارة آمنة للمفاتيح وتعامل مسؤول مع البيانات وحدود خصوصية موثّقة بوضوح. ويقدّم التشفير من طرف إلى طرف طبقة إضافية مهمة لمحتوى الرسائل الخاصة.
هل تطبيق المراسلة المشفر خاص تلقائيًا؟
لا. يمكن للتطبيق تشفير محتوى الرسائل مع الاستمرار في معالجة معلومات الحساب والطوابع الزمنية والعضوية والإيصالات ومعلومات الأجهزة أو غيرها من البيانات الوصفية. وتعتمد الخصوصية على التشفير وعلى ممارسات الخدمة الأوسع بشأن البيانات معًا.
هل يخفي التشفير من طرف إلى طرف من أراسل؟
ليس بالضرورة. يحمي E2EE أساسًا محتوى الرسائل المدعوم. وقد تظل الخدمة تحتاج إلى معلومات المرسل والمستلم والعضوية والتوقيت والتوجيه لتوصيل المحادثات ومزامنتها.
هل يستطيع مزوّد المراسلة استعادة رسائل E2EE؟
يعتمد ذلك على تصميم المفاتيح والنسخ الاحتياطية. فقد يخزّن المزوّد سجل رسائل مشفرًا لكنه يفتقر إلى المفتاح الخاص المطلوب لفتحه. وقد يستعيد نظام الاستعادة المفتاح فقط عندما يقدّم المستخدم سر استعادة منفصلًا.
هل المراسلة الآمنة عبر المتصفح آمنة؟
يستطيع المتصفح إجراء تشفير قوي على جانب العميل، لكن الأمان يظل معتمدًا على تنفيذ التطبيق وسلامة المتصفح وأمان الجهاز وتخزين المفاتيح وتقديم الخادم لشفرة التطبيق وإضافات المستخدم ونظام تشغيله.
هل المحادثات الجماعية مشفرة دائمًا من طرف إلى طرف؟
لا. تقدّم بعض الخدمات E2EE للمجموعات، بينما تطبّقه أخرى على المحادثات المباشرة فقط. راجع وثائق المزوّد لمعرفة الحد الدقيق.
ماذا يحدث إذا تغيّر مفتاح التشفير الخاص بي؟
قد ينتج تغيير المفتاح عن جهاز جديد أو إعادة تثبيت أو إعادة ضبط المفتاح أو عملية استعادة. ينبغي لتطبيق المراسلة الآمن إظهار التغيير وإتاحة التحقق من البصمة الجديدة لجهات الاتصال.
هل يكفي E2EE للتواصل شديد الحساسية؟
يحمي E2EE المحتوى بين الأجهزة الطرفية المدعومة، لكنه لا يحمي جهازًا مصابًا أو مفتوحًا، ولا يضمن سلوك المستلم، ولا يخفي البيانات الوصفية تلقائيًا. ويحتاج المستخدمون الأعلى خطورة أيضًا إلى أمان قوي للأجهزة وأمان تشغيلي قوي.


