
אפליקציית הודעות יכולה להציג מנעול, לכנות את עצמה פרטית, ועדיין להשאיר שאלות חשובות ללא מענה.
אילו שיחות מוצפנות? האם קבצים מצורפים מוגנים? היכן נשמרים המפתחות? איזה מידע השרת שומר? מה קורה כשמאבדים מכשיר? האם מפתחות הצפנה יכולים להשתנות בלי אזהרה?
הפרטים האלה עוזרים לזהות גם הגנות שימושיות וגם ראיות שעדיין חסרות. שום רשימת בדיקה לבדה אינה מאשרת שמוצר מאובטח.
המדריך הזה מציג 12 שאלות מעשיות שכדאי לשאול לפני שמפקידים באפליקציית הודעות מוצפנת שיחות אישיות, קבצים חסויים או עבודה רגישה.
מהי אפליקציית הודעות מאובטחת?
אפליקציית הודעות מאובטחת היא שירות תקשורת שנועד להגן על שיחות מפני גישה לא מורשית, יירוט, פריצה לחשבון וחשיפה לא מכוונת של נתונים.
לכל הפחות, אפליקציית הודעות פרטית רצינית צריכה להשתמש בתעבורת רשת מאובטחת, באימות חשבון חזק, בבקרות גישה קפדניות ובנהלי טיפול ברורים בנתונים.
לשיחות פרטיות במיוחד, עליה לספק גם הצפנה מקצה לקצה.
הצפנה מקצה לקצה, או E2EE, מגינה על תוכן נתמך באמצעות הצפנתו במכשיר השולח ופענוחו במכשיר של נמען מורשה. השירות יכול למסור את הנתונים המוצפנים בלי להזדקק לגוף ההודעה הקריא.
עם זאת, הצפנה היא רק חלק אחד מאבטחת הודעות.
הערכה מלאה צריכה להביא בחשבון גם:
- אילו שיחות מוצפנות
- האם תמונות וקבצים מקבלים אותה הגנה
- היכן נשמרים המפתחות הפרטיים
- כיצד אנשי קשר יכולים לאמת מפתחות
- אילו מטא־נתונים נשארים גלויים
- כיצד פועלים שחזור החשבון ושחזור המפתחות
- מה קורה כאשר מכשיר נפרץ
- כיצד השירות מתעד את מגבלותיו
להיכרות מעמיקה יותר, קראו את המאמר "הסבר על הצפנה מקצה לקצה".
מדוע המילה "מוצפן" אינה מספיקה
כמעט כל שירות הודעות מודרני מצפין תעבורת רשת באמצעות HTTPS, TLS או מנגנון תעבורה מוגן אחר.
ההגנה הזו חשובה, אך היא אינה בהכרח אומרת שהשיחה מוצפנת מקצה לקצה.
בהצפנת תעבורה, הנתונים מוגנים כשהם נעים בין המכשיר שלכם לשירות. השירות עדיין עשוי לקבל את התוכן הקריא לפני שהוא מוסר אותו דרך חיבור מוגן נוסף.
ב־E2EE, תוכן ההודעות הנתמך מוצפן עבור המשתתפים לפני שהוא מגיע לשירות ההודעות.
ההבדל הזה משפיע על מי שיכול, מבחינה טכנית, לגשת לגוף ההודעה.
לכן חשוב לשאול שאלות מדויקות במקום לקבל תווית כללית של "מוצפן".
| טענה | השאלה שכדאי לשאול |
|---|---|
| "הצ'אטים שלכם מוצפנים" | האם הם מוצפנים רק בזמן ההעברה או מקצה לקצה? |
| "הנתונים שלכם מאובטחים" | אילו נתונים, מפני אילו איומים ולכמה זמן? |
| "איננו יכולים לקרוא את ההודעות שלכם" | האם זה כולל שיחות ישירות, קבוצות, מדיה, שיחות קוליות וגיבויים? |
| "פרטיות מובנית בתכנון" | אילו מטא־נתונים ומידע תפעולי נשארים זמינים? |
| "שחזור מאובטח" | מי יכול לשחזר את מפתחות ההצפנה, ואיזה סוד נדרש? |
1. אילו שיחות מוצפנות מקצה לקצה?
אל תניחו שהצהרת הצפנה אחת חלה על כל חלק באפליקציה.
שירות הודעות עשוי לספק הגנות שונות עבור:
- שיחות ישירות בין שני אנשים
- קבוצות פרטיות
- קבוצות ציבוריות
- ערוצי שידור
- שיחות קול ווידאו
- סטוריז או פרסומים זמניים
- בוטים וחשבונות אוטומטיים
- היסטוריית שיחות מסונכרנת
בקשו מהספק להגדיר את הגבול המדויק.
תשובה חזקה נשמעת כך:
גופי הודעות ישירות ומדיה מוצפנים במכשירי המשתתפים. קבוצות פרטיות תואמות מוצפנות מקצה לקצה באמצעות LGS1, עם החלפה אוטומטית של מפתחות שולח בעת שינויים בהרכב החברים. ערוצים משתמשים בארכיטקטורה נפרדת שבה התוכן קריא לשרת, ואינם מתוארים כ־E2EE.
תשובה חלשה נשמעת כך:
התקשורת שלכם מוגנת בהצפנה ברמה צבאית.
התשובה הראשונה מספקת מידע שאפשר להעריך. השנייה משתמשת בשפה מרשימה בלי להגדיר את התוכן המוגן או את מודל האיומים.
2. האם גם תמונות, סרטונים וקבצים מצורפים מוצפנים?
אפליקציה עשויה להצפין טקסט, אך לטפל במדיה שהועלתה דרך מערכת אחרת.
מכאן עולה שאלה חשובה: האם תמונה מוצפנת בצד הלקוח לפני ההעלאה, או שהיא מוגנת רק באמצעות הרשאות שרת והצפנת תעבורה?
שאלו על:
- תמונות וסרטונים
- מסמכים
- הודעות קוליות
- תצוגות מקדימות של קישורים
- תמונות ממוזערות
- קובצי העלאה זמניים
- מדיה במטמון
- הרשאה להורדה
יש לתאר את ההגנה על מדיה בנפרד, ולא להסתיר אותה בתוך אמירה רחבה על "הודעות".
שאלו בנפרד על גישה לבתים המוצפנים ועל גישה למפתח הפענוח. חלק מהתכנונים מפיצים קבצים מצורפים מוצפנים דרך אחסון פחות מוגבל; אין בכך חשיפה אוטומטית של תוכן גלוי. השאלה המכרעת היא אם גורם לא מורשה יכול להשיג מדיה קריאה או את המפתח שלה, ואילו מטא־נתונים חושף נתיב האחסון.
3. היכן נוצרים ונשמרים מפתחות ההצפנה?
אפשר לסמוך על הצפנה רק במידה שאפשר לסמוך על הטיפול במפתחות שלה.
ב־E2EE בצד הלקוח, חומר המפתחות הפרטיים צריך להישאר בשליטת מכשירי המשתתפים. אפשר לשתף מפתחות ציבוריים כדי שאנשי קשר יוכלו ליצור תקשורת מוצפנת, אך מפתחות פרטיים דורשים הגנה חזקה יותר.
חפשו תשובות ברורות לשאלות הבאות:
- האם המפתח הפרטי נוצר במכשיר?
- האם הוא מועלה אי פעם ללא הצפנה?
- האם הספק יכול לגזור אותו או להחליפו?
- האם מכשיר אחר המחובר לחשבון יכול לקבל אותו אוטומטית?
- האם אחסון המפתחות המקומי מוגן?
- מה קורה אחרי איפוס מפתח?
- האם התקנה מחדש של האפליקציה יוצרת מפתח זהות חדש?
התיעוד אינו חייב לחשוף כל פרט במימוש. עם זאת, הוא צריך להסביר את הבעלות על המפתחות הפרטיים ואת מחזור החיים שלהם.
4. האם אנשי קשר יכולים לאמת זה את מפתחותיו של זה?
הצפנה מקצה לקצה מגינה על שיחה רק כאשר מפתחות ההצפנה שייכים למשתתפים המיועדים.
מערכות רבות להעברת הודעות מאובטחות מייצגות מפתח ציבורי באמצעות טביעת אצבע, מספר בטיחות, קוד QR או ערך אימות אחר.
שני אנשי קשר יכולים להשוות את הערך דרך ערוץ מהימן, כגון:
- פגישה פנים אל פנים
- שיחה קולית מאומתת
- חשבון שאומת בעבר
- מדריך ארגוני מהימן
אימות מפתחות מוסיף ביטחון שהמפתחות הצפויים נמצאים בשימוש; כשלעצמו הוא אינו הוכחה לזהותו של אדם. מוצרים מסוימים מציעים גם בדיקות שקיפות מפתחות, כגון האימות האוטומטי של Signal. בדקו את התנאים לגבי חשבונות וגרסאות נתמכים, במקום לדרוש תהליך ידני בלבד מכל מוצר.
שאלו גם מה קורה כאשר טביעת אצבע משתנה.
לשינוי מפתח יכול להיות הסבר תמים, כגון איפוס, החלפת מכשיר או פעולת שחזור. אבל השינוי צריך להיות גלוי. החלפה שקטה מקשה לזהות שינוי בלתי צפוי במפתח הזהות.
5. אילו מטא־נתונים השירות שומר?
תוכן הודעות ומטא־נתונים של הודעות הם קטגוריות שונות.
שירות עשוי שלא להיות מסוגל לקרוא את גוף הודעת ה־E2EE, ובכל זאת לעבד מידע הדרוש לניתוב, לסנכרון ולהצגת השיחה.
בהתאם למערכת, מידע זה עשוי לכלול:
- מזהי חשבונות השולח והנמען
- חברות בשיחה
- חותמות זמן של הודעות
- אישורי מסירה וקריאה
- גודל ההודעה
- אירועי תגובה ועריכה
- הפעלות במכשירים
- סמני סנכרון
- חומר מפתחות ציבוריים
- אסימוני התראות דחיפה
- רשומות למניעת שימוש לרעה ולאבטחה
עצם קיומם של מטא־נתונים תפעוליים אינו הופך שירות ללא בטוח באופן אוטומטי.
השאלות החשובות הן:
- מה נאסף?
- מדוע הוא נחוץ?
- כמה זמן הוא נשמר?
- מי יכול לגשת אליו?
- האם המשתמש יכול לייצא או למחוק אותו?
- האם הוא משמש לפרסום או ליצירת פרופילים שאינם קשורים לשירות?
היזהרו כאשר ספק טוען שהוא שומר "אפס מטא־נתונים" בלי להגדיר מה הוא מחשיב למטא־נתונים.
6. כיצד החשבון שלכם מאומת?
הצפנת הודעות חזקה אינה מפצה על אבטחת חשבון חלשה.
תוקף שמשתלט על חשבון עשוי להיות מסוגל להתחזות למשתמש, לרשום מפתח חדש, לגשת לתוכן הקריא לשרת או להפריע לשחזור.
בדקו אם השירות מספק הגנות כגון:
- טיפול מאובטח בסיסמאות
- הגבלת קצב בקשות
- ביטול הפעלות
- ניהול ברור של מכשירים או הפעלות
- הגנה מפני שימוש חוזר זדוני בפרטי אימות שנלכדו
- הליכי איפוס סיסמה בטוחים
- אימות רב־גורמי היכן שמתאים
- התראות על שינויים חשובים בחשבון
הבחינו גם בין אימות חשבון לבין הצפנת הודעות.
כניסה מוכיחה שלמישהו יש פרטי גישה לחשבון. היא לא בהכרח מוכיחה שהמכשיר מחזיק במפתח ההצפנה הפרטי המקורי.
7. כיצד פועל שחזור מוצפן?
שחזור יוצר את אחד האיזונים הקשים ביותר בתקשורת פרטית.
מובן שמשתמשים רוצים גישה להיסטוריית השיחות לאחר החלפת מכשיר. אבל אם ספק יכול לשחזר בשקט כל מפתח פרטי, ייתכן שיש בידיו יותר יכולת פענוח מכפי שהמשתמשים מצפים.
תכנון שחזור מוגן עשוי להצפין גיבוי בצד הלקוח ולדרוש סוד שחזור, מפתח גישה או אישור ממכשיר מהימן. ראשית זהו מה הגיבוי מכיל: זהות חשבון, אנשי קשר והיסטוריית הודעות הם דברים שונים.
שאלו:
- האם הגיבוי מוצפן לפני ההעלאה?
- האם סיסמת החשבון מספיקה לשחזורו?
- האם הספק יודע את סוד השחזור?
- האם צוות התמיכה יכול לאפס את הסוד?
- מה קורה אם הסוד אובד?
- האם השחזור משמר את אותה טביעת אצבע של המפתח הציבורי?
- האם אפשר להשבית את השחזור?
תשובה אמינה עשויה לכלול מגבלה לא נוחה: אובדן המפתח הפרטי וגם סוד השחזור עלול להפוך תוכן מוצפן ישן לבלתי ניתן לשחזור.
תוצאה כזו יכולה להעיד על גבול אבטחה אמיתי, ולא על פגם במוצר.
8. מה קורה כשהחיבור מתנתק?
אבטחה ואמינות צריכות לעבוד יחד.
חיבורים סלולריים נעלמים. דפדפנים עוברים למצב שינה. מכשירים מחליפים רשתות. מסנג'ר שתוכנן היטב צריך להתמודד עם ניתוק זמני בלי לשכפל הודעות, לאבד את הסדר שלהן או להחליש את ההצפנה.
חפשו מודל פעולה לא מקוונת וסנכרון שיכול:
- להכין פעולה יוצאת באופן מקומי.
- להקצות לה מזהה קבוע.
- לנסות שוב בבטחה לאחר חידוש החיבור.
- למנוע שליחה כפולה.
- להתאים את המצב לאישור השרת.
- לאחזר שינויים שהוחמצו בזמן הניתוק.
שאלו בנפרד כיצד האפליקציה מגינה על מטען הרשת ועל תיבת ההודעות היוצאות המקומית בזמן שהודעה ממתינה. E2EE אינו מוכיח אוטומטית שהתור המקומי מוצפן במנוחה.
ניסיון חוזר ברשת לא אמור לחייב מסירת עותק גלוי לשירות המסירה של הודעה שבמצב אחר מוצפנת מקצה לקצה.
9. כיצד ניתנות הרשאות להעלאות ולאובייקטים מאוחסנים?
אבטחת מדיה כוללת יותר מהצפנה.
שירות עשוי לטפל בתמונות פרופיל, בקבצים מצורפים להודעות, ברקעים, בסטוריז, בהעלאות זמניות ובתמונות ממוזערות שנוצרו. כל אובייקט דורש מדיניות גישה.
בדקו אם האפליקציה:
- דורשת אימות כדי לאחזר מדיה פרטית
- מוודאת שהחשבון המבקש שייך לשיחה הרלוונטית
- מפרידה נכסים ציבוריים מאובייקטים של הודעות פרטיות
- מנקה העלאות שלא צורפו
- מסירה אובייקטים זמניים שפג תוקפם
- מונעת שיתוף מטמון בין חשבונות
- משתמשת במזהים לא צפויים בלי להתייחס לחוסר הצפיות כאל הרשאה
קובץ פרטי גלוי לא צריך להפוך לקריא רק משום שמישהו ניחש את כתובתו. באובייקטים מוצפנים, בדקו כיצד מפתחות ויכולות גישה מופצים ומבוטלים. הנחיות ההרשאה של OWASP ממליצות לאכוף החלטות גישה בעקביות, לרבות במשאבים סטטיים; מזהה לא צפוי לבדו אינו מדיניות הרשאה מלאה.
10. האם צ'אטים קבוצתיים מוגנים אחרת?
הצפנת קבוצות ובקרות חברות מעלות שאלות שונות מאלה של הצפנת שיחות ישירות.
שינויים בהרכב החברים, מכשירים מרובים, היסטוריית הודעות, תפקידי מנהלים, הזמנות, הסרות והחלפת מפתחות יוצרים כולם דרישות תכנון נוספות.
חלק מהשירותים מספקים E2EE גם לשיחות ישירות וגם לקבוצות. אחרים מספקים E2EE רק לשיחות ישירות, ומגינים על קבוצות באמצעות TLS, אחסון עם אימות ובקרות גישה בצד השרת.
המודל השני עדיין יכול לספק אבטחה משמעותית, אך זהו גבול אמון שונה.
שאלו אם השרת יכול לעבד תוכן קבוצתי ואם ההגנה משתנה כאשר:
- חבר מצטרף
- חבר עוזב
- מנהל מסיר מישהו
- הודעה נערכת
- ההיסטוריה מסונכרנת למכשיר חדש
- בוט או שילוב חיצוני נכנס לקבוצה
לעולם אל תניחו שמנעול המוצג בסוג שיחה אחד חל אוטומטית על כל הסוגים האחרים.
11. אילו בקרות פרטיות יש למשתמש?
פרטיות עוסקת גם בשליטה לאחר שהמידע מגיע לשירות.
חפשו בקרות מעשיות לחשבון ולשיחות, כגון:
- ייצוא נתוני החשבון
- מחיקת חשבון
- ביטול הפעלות
- ניקוי היסטוריה מקומית או מסונכרנת
- מחיקת הודעות שנשלחו, היכן שמותר
- ניהול אישורי קריאה
- שליטה בנראות הפרופיל
- חסימת אנשי קשר לא רצויים
- ניהול תצוגות מקדימות בהתראות
- השבתה או מחיקה של גיבויי מפתחות
הספק צריך להסביר אם מחיקה מסירה רק את העותק שלכם, את העותק של כל משתתף או את הרשומה בשרת עצמו.
ייתכן שנמען כבר הוריד, העתיק, העביר או צילם הודעה. שום תכונת מחיקה אינה יכולה להבטיח מחיקה מכל מכשיר קצה.
12. האם טענות האבטחה ספציפיות וניתנות לאימות?
תיעוד האבטחה החזק ביותר מגדיר גבולות.
חפשו אמירות ספציפיות בנוגע ל:
- אלגוריתמים ואורכי מפתחות
- פעולות בצד הלקוח לעומת צד השרת
- סוגי שיחות המכוסים ב־E2EE
- הצפנת מדיה
- מידע שנשמר
- אימות
- שחזור
- שינויי מפתחות
- בקרות גישה
- מגבלות ידועות
- התאריך שבו התיעוד עודכן לאחרונה
התייחסו בזהירות לביטויים עמומים:
- הצפנה בלתי ניתנת לפיצוח
- פרטיות מוחלטת
- אבטחה ברמה צבאית
- אנונימיות מלאה
- אפס מטא־נתונים
- בלתי אפשרי לפרוץ
- הצפנה חסינה לעתיד
אין להעריך מערכת תקשורת מורכבת באמצעות סיסמה שיווקית בלבד.
ביקורות עצמאיות, תיעוד טכני ציבורי, לקוחות הניתנים לבנייה שחזורית, סקירות מקצועיות ודוחות אבטחה בעלי היקף מוגדר יכולים להוסיף ביטחון. הם אינם מספקים כולם אותה רמת ראיות, אך הם מועילים יותר מהפלגות שבח ללא ביסוס.
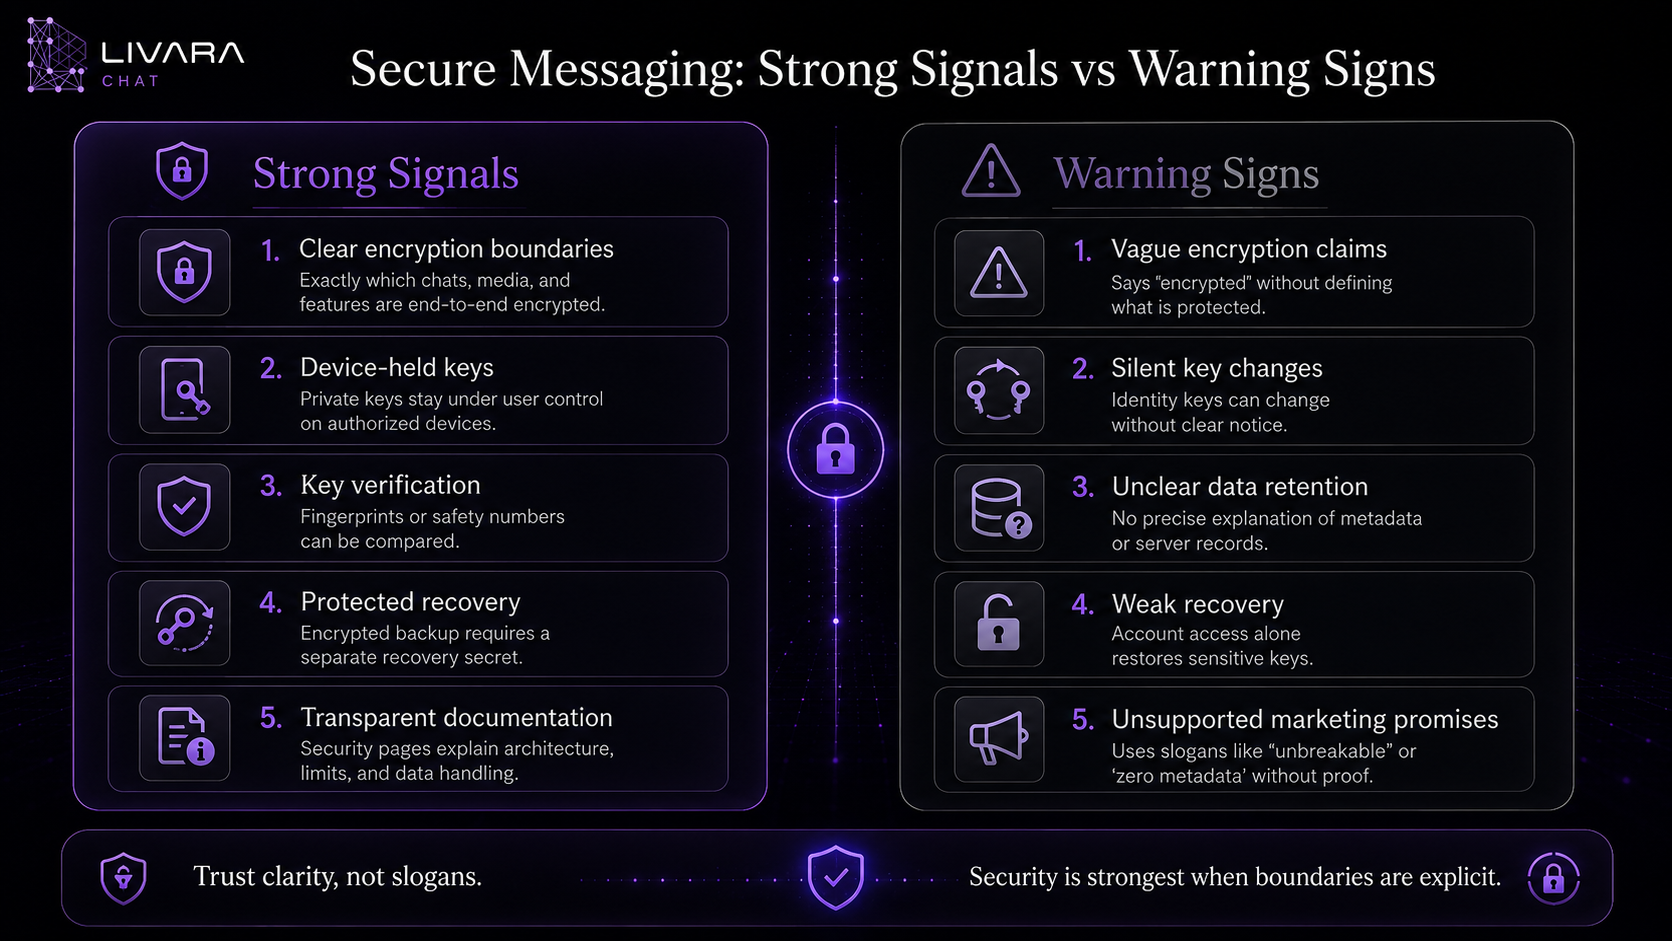
תקשורת מאובטחת: סימנים חזקים וסימני אזהרה
| סימן חזק | סימן אזהרה |
|---|---|
| הספק מציין אילו שיחות הן E2EE | כל תכונה מתוארת פשוט כ"מוצפנת" |
| הבעלות על המפתחות הפרטיים מוסברת | הטיפול במפתחות אינו נידון כלל |
| שינויי מפתחות גלויים | מפתחות יכולים להשתנות בשקט |
| מגבלות השחזור מתועדות | התמיכה יכולה לשחזר הכול בלי להסביר כיצד |
| קטגוריות המטא־נתונים מפורטות | הספק טוען ל"אפס מטא־נתונים" בלי הגדרות |
| הגנת המדיה מתוארת בנפרד | מוזכרות רק הודעות טקסט |
| לקבוצות יש גבול אמון מוגדר | משתמע שטענות על שיחות ישירות מכסות גם קבוצות |
| דפי האבטחה כוללים פרטי מימוש עדכניים | השפה השיווקית סותרת את התיעוד הטכני |
| המגבלות נאמרות בבירור | השירות טוען להגנה מוחלטת או בלתי ניתנת לפריצה |
החלת הרשימה על הטענות הציבוריות של Livara
דף האבטחה של Livara מספק תיעוד מוצר, לא אישור עצמאי. הגבולות הנוכחיים שלו מבחינים בין:
- הודעות ישירות: LVR1 משתמש בהסכמת מפתחות היברידית של P-256 ו־ML-KEM-768 ובהצפנה מאומתת עבור תוכן נתמך.
- קבוצות פרטיות תואמות: הגנת מפתחות שולח LGS1; החברות והתפקידים נשארים גבול נפרד שבסמכות השרת. קבוצות ישנות שאינן תואמות לא צריכות לקבל תווית E2EE מכוח ההשלכה.
- ערוצים ציבוריים: תוכן קריא לשרת, לא E2EE.
- שחזור: חומר הזהות נאטם בהצפנה לפני העלאה; שחזורו אינו שחזור היסטוריית הצ'אטים.
- מטא־נתונים ומכשירים: רשומות ניתוב ומכשירי קצה שנפרצו נשארים מחוץ להבטחת הצפנת התוכן.
השתמשו באלה כטענות שיש לבדוק מול הגרסה המותקנת אצלכם ומול מודל האיומים. מפרט פרוטוקול, וקטור בדיקה מקומי, ביקורת של גרסה מסוימת ותצפית בשירות החי הם סוגים שונים של ראיות. אל תחליפו ראיות חסרות בהנחה של אבטחה מושלמת או של חולשה מוכחת.
רשימת בדיקה של 60 שניות לתקשורת מאובטחת
לפני יצירת חשבון, בדקו אם אתם יכולים לענות על כל שאלה:
- אילו סוגי שיחות מוצפנים מקצה לקצה?
- האם תמונות, סרטונים, מסמכים והודעות קוליות מכוסים?
- האם מפתחות פרטיים נוצרים ונשמרים במכשירי המשתתפים?
- האם אנשי קשר יכולים להשוות טביעות אצבע של מפתחות או מספרי בטיחות?
- האם שינויי מפתחות גלויים?
- האם מדיניות הפרטיות מזהה מטא־נתונים שנשמרים?
- האם אימות החשבון מוסבר?
- האם תהליך שחזור המפתח נפרד מכניסה רגילה?
- האם בקשות למדיה פרטית מאומתות ומורשות?
- האם ההצפנה נשארת פעילה במהלך המתנה בתור לא מקוון?
- האם לקבוצות ולערוצים מוגדר גבול אבטחה מדויק?
- האם המגבלות מתועדות בלי הבטחות מוגזמות?
סמנו פריטים ללא מענה כ"לא ידוע", ולא אוטומטית כ"בטוח" או "לא בטוח". ספק אינו חייב להשתמש באותה ארכיטקטורה כמו כל מתחרה.
הוא כן צריך לספק תשובות מדויקות מספיק כדי שמשתמשים יבינו במה הם נותנים אמון.
הבחירה המאובטחת ביותר תלויה במודל האיומים שלכם
אין אפליקציית הודעות אוניברסלית שהיא אוטומטית הטובה ביותר לכל אדם ומצב.
קבוצה משפחתית, מקום עבודה, עיתונאי ומקור, צוות רפואי וקהילה ציבורית עשויים להזדקק לשילובים שונים של:
- סודיות
- אימות זהות
- אנונימיות
- ניהול קבוצות
- שמירת הודעות
- עמידה בדרישות רגולטוריות
- שחזור
- תמיכה במכשירים מרובים
- קוד פתוח
- ביקורת עצמאית
- קלות שימוש
התחילו בשאלה על מה אתם מגינים ומפני מי.
בתקשורת אישית רגילה, הסיכונים העיקריים עשויים להיות גניבת חשבון, רשת לא בטוחה, מכשיר שאבד או איסוף נתונים מוגזם.
בתקשורת בסיכון גבוה יותר, ייתכן שתצטרכו גם זהויות מאומתות, מדיניות הודעות נעלמות, מכשירים מוקשחים, נהלים תפעוליים מחמירים ובדיקת אבטחה עצמאית.
הצפנה אינה יכולה לתקן מכשיר קצה שנפרץ או למנוע מנמען מהימן לשתף הודעה.
פרטיות מתחילה בציפיות מדויקות
מסנג'ר אמין אינו מבקש ממשתמשים להאמין שכל סיכון נעלם.
הוא מסביר:
- מה מוגן
- אילו מכשירים מחזיקים במפתחות
- מה השרת מעבד
- אילו מטא־נתונים נשארים
- כיצד השחזור פועל
- היכן E2EE מתחיל ונגמר
- אילו הגנות טרם מומשו
הבהירות הזו מאפשרת למשתמשים לקבל החלטות מושכלות.
תיעוד ברור נחוץ להערכה, אך אינו מספיק כדי לזהות את האפליקציה הבטוחה ביותר. גם איכות המימוש, עדכונים בזמן, ממצאים עצמאיים וסיכוני השימוש בפועל שלכם חשובים. המדריך של EFF לבחירת כלים ממליץ גם הוא להתחיל מהאיומים שלכם ולהתייחס לפתיחות כהזדמנות לביקורת, ולא כערובה.
כצעד הבא, ערכו ניסיון לא מזיק: אמתו איש קשר אחד, שלחו קובץ לדוגמה, בדקו מכשירים מקושרים, בחנו את היקף הגיבוי וודאו ששני המשתתפים יכולים להשתמש בהגדרות באמינות. אל תבדקו באמצעות החומר החסוי שעליו אתם מנסים להגן.
שאלות נפוצות
מה הופך אפליקציית הודעות למאובטחת?
אפליקציית הודעות מאובטחת משלבת תעבורת רשת מוגנת, אימות חזק, בקרות גישה קפדניות, ניהול מפתחות מאובטח, טיפול אחראי בנתונים וגבולות פרטיות המתועדים בבירור. עבור תוכן הודעות פרטי, הצפנה מקצה לקצה מספקת שכבה נוספת חשובה.
האם אפליקציית הודעות מוצפנת היא אוטומטית פרטית?
לא. אפליקציה יכולה להצפין תוכן הודעות ובכל זאת לעבד מידע חשבון, חותמות זמן, חברות, אישורים, מידע על מכשירים או מטא־נתונים אחרים. הפרטיות תלויה הן בהצפנה והן בנהלי הנתונים הרחבים יותר של השירות.
האם הצפנה מקצה לקצה מסתירה למי אני שולח הודעות?
לא בהכרח. E2EE מגן בעיקר על תוכן הודעות נתמך. השירות עשוי עדיין להזדקק למידע על שולח, נמען, חברות, תזמון וניתוב כדי למסור ולסנכרן שיחות.
האם ספק הודעות יכול לשחזר הודעות E2EE?
הדבר תלוי בתכנון המפתחות והגיבוי. ספק עשוי לשמור היסטוריית הודעות מוצפנת, אך לא להחזיק במפתח הפרטי הדרוש לפתיחתה. מערכת שחזור עשויה לשחזר את המפתח רק כשהמשתמש מספק סוד שחזור נפרד.
האם תקשורת מאובטחת מבוססת דפדפן בטוחה?
דפדפן יכול לבצע קריפטוגרפיה חזקה בצד הלקוח, אך האבטחה עדיין תלויה במימוש האפליקציה, בשלמות הדפדפן, באבטחת המכשיר, באחסון המפתחות, באספקת קוד האפליקציה מהשרת, ובתוספים ובמערכת ההפעלה של המשתמש.
האם צ'אטים קבוצתיים תמיד מוצפנים מקצה לקצה?
לא. חלק מהשירותים מספקים E2EE לקבוצות, ואחרים מחילים אותו רק על שיחות ישירות. בדקו את תיעוד הספק כדי להבין את הגבול המדויק.
מה קורה אם מפתח ההצפנה שלי משתנה?
שינוי מפתח עשוי לנבוע ממכשיר חדש, מהתקנה מחדש, מאיפוס מפתח או מתהליך שחזור. מסנג'ר מאובטח צריך להציג את השינוי ולאפשר לאנשי קשר לאמת את טביעת האצבע החדשה.
האם E2EE מספיק לתקשורת רגישה במיוחד?
E2EE מגן על תוכן בין מכשירי קצה נתמכים, אך אינו מגן על מכשיר נגוע או פתוח, אינו מבטיח את התנהגות הנמען ואינו מסתיר מטא־נתונים אוטומטית. משתמשים בסיכון גבוה יותר זקוקים גם לאבטחת מכשירים ולאבטחה תפעולית חזקות.


