Matchande nycklar är en viktig kontroll, inte en garanti för enhetens säkerhet eller för att alla kontaktens meddelanden är sanningsenliga.
Ett säkerhetsnummer eller nyckelfingeravtryck hjälper dig att jämföra nycklarna för krypterad kommunikation med din kontakt. Kontrollen bidrar till att minska risken för att en nyckel byts ut, men är ingen garanti för att ingen kan läsa meddelandet: en infekterad enhet, en mottagare du inte kan lita på eller en sparad kopia kan fortfarande röja innehållet.
Hur fingeravtrycket visas och beräknas varierar mellan meddelandeappar. Följ instruktionerna för den aktuella appen; vissa visar ett gemensamt nummer för konversationen, medan andra visar ett fingeravtryck för varje enhet eller identitet.
Vad bevisar säkerhetsnumret inte?
| Kontroll | Förväntat resultat | Vad som inte bevisas |
|---|---|---|
| Korrekt jämförelse av nyckeln med en person du känner | Den visade nyckeln stämmer med den förväntade nyckeln | Att personens enhet är säker |
| Verifiering av numret eller QR-koden | En kontroll av nyckelns autenticitet har genomförts | Att varje påstående eller begäran om pengar är legitim |
| Ingen varning | Appen visar ingen rapporterad ändring | Att det inte förekommer någon avlyssning eller skadlig programvara |
Om du inte vet vem den andra personen är, avslöjar en jämförelse med samma okända person inte dennes verkliga identitet. Läs om andra skyddslager i hotmodellen för chatt.
Hur jämför du nyckeln med din kontakt?
- Öppna sidan för nyckelverifiering eller säkerhetsnummer inifrån konversationen enligt meddelandeappens instruktioner.
- Jämför med en person du känner, helst på plats eller via en oberoende kanal som du redan tidigare litade på.
- Kontrollera alla delar som krävs, inte bara de första siffrorna. Om appen erbjuder en officiell QR-funktion, använd den tillhörande proceduren.
- Om uppgifterna stämmer och appen har en funktion för att registrera verifieringen, gör det.
- Om uppgifterna inte stämmer, sluta skicka känsligt innehåll och undersök orsaken.
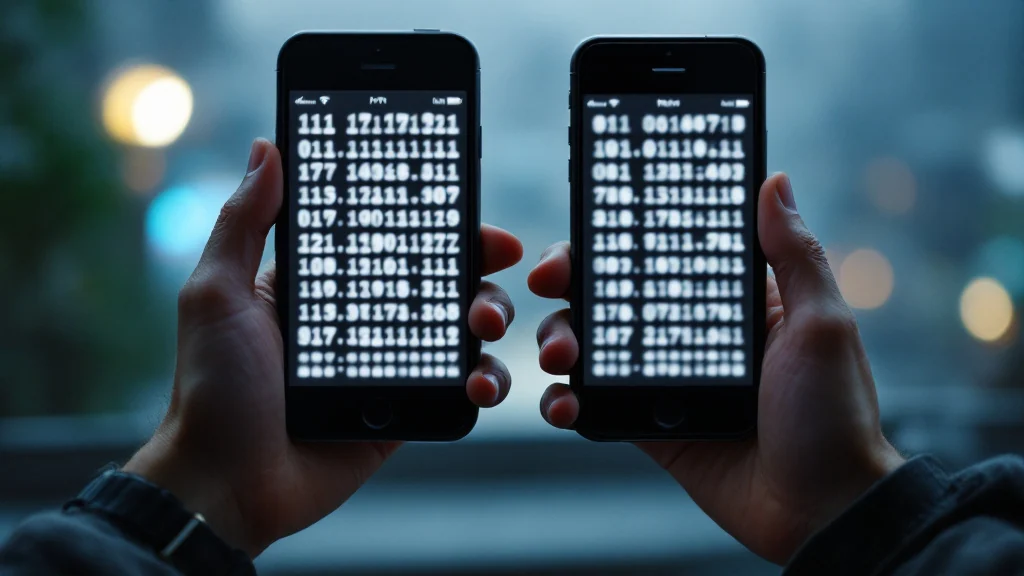
Detta är en konceptuell illustration; siffrorna är påhittade och visar varken en giltig matchning eller en meddelandeapps verkliga gränssnitt.
Att skicka en bild av numret i samma konversation vars autentisering du ifrågasätter är ingen oberoende kontroll. Ett telefonsamtal eller ett andra konto hjälper också bara om du verkligen litar på identiteten och säkerheten i den kanalen; ett nytt nummer som avsändaren själv lämnar räcker inte.
Vad gör du om numret ändras?
Ett enhetsbyte, en ominstallation eller en nyckeländring kan utlösa en varning. Det exakta beteendet beror på appen och hur identiteten återställs; varje telefonbyte ändrar inte nödvändigtvis nyckeln, och varje varning betyder inte att det pågår en attack.
Fråga kontakten via en oberoende kanal vad som har ändrats, uppdatera apparna och jämför sedan de aktuella numren igen. Vid känsliga konversationer ska en muntlig förklaring om telefonbyte inte ersätta jämförelsen av nycklarna. Om skillnaden kvarstår, kontakta den officiella supporten utan att förhastat radera data.
En ny verifiering kan inte ta tillbaka meddelanden som kan ha röjts. Säkerhet efter ett intrång förutsätter också att angriparens åtkomst tas bort och att ny kryptografisk indata tillförs; varje steg i nyckelkedjan innebär inte att intrånget är över.
Hur skiljer sig nyckeltransparens från manuell jämförelse?
Nyckeltransparens är utformad för att avslöja inkonsekvenser i kopplingen mellan identifierare och nycklar. Det ska inte beskrivas som att bara lita på samma server en gång till, och det bekräftar inte heller en persons identitet eller en enhets säkerhet.
Enligt Signals officiella guide till Automatic Key Verification ger funktionen en extra kontroll vid sidan av säkerhetsnumret. Tillgängligheten beror på villkor som att telefonnumret är känt som en kontakt. Att funktionen saknas eller får en annan status är i sig inte ett tecken på ett intrång. Om den inte är tillgänglig rekommenderar Signal att numret eller QR-koden jämförs via en betrodd kanal.
Påståendet att manuell jämförelse är det enda möjliga skyddet är alltså inte korrekt. Automatiska verktyg och användarens kontroller kan komplettera varandra; läs vilket skydd varje produkt faktiskt erbjuder.
Vad bör du kontrollera i Livara?
Livaras säkerhetsdokumentation beskriver hur nyckelfingeravtrycket jämförs via en annan kanal. Kontrollera i den installerade versionen var funktionen finns, vilka uppgifter som jämförs och hur appen reagerar på nyckeländringar. Den här guiden bekräftar inte någon viss väg genom gränssnittet eller att QR finns i alla versioner av Livara.
Att jämföra chattnyckeln ersätter inte heller kontrollen av varifrån appen installeras. Både APK-filen och referenshashen måste komma via en betrodd kanal; en matchande hash visar bara att filen är identisk med referensen.
Vanliga frågor
Är QR alltid säkrare än att läsa siffrorna?
QR kan minska fel vid manuell jämförelse, men koden måste ingå i den aktuella appens officiella procedur. Säkerheten beror på vilka uppgifter som jämförs och på förtroendet för kontakten och kanalen, inte bara på QR-formatet.
Är en begäran om pengar legitim om numret stämmer?
Nej. Nyckelverifiering bevisar inte att ett affärsmässigt eller ekonomiskt påstående är sant. Kontrollera känsliga förfrågningar oberoende.
Betyder en ändringsvarning att konversationen redan har avlyssnats?
Inte nödvändigtvis. En varning är skäl att undersöka saken, inte ett säkert bevis på att innehåll har röjts. Ta reda på orsaken till ändringen och hur situationen ser ut nu utan att skicka känsliga uppgifter.